




















トヨタ、クラウド環境の誤設定がまた発覚 8年以上外部アクセス可能、26万人分の顧客情報漏えいの可能性
トヨタ自動車は5月31日、クラウド設定のミスにより、保管していた顧客情報約26万人分が外部から閲覧された可能性があると発表した。同社は12日にも215万人分の顧客情報が漏えいした可能性があると公表しており、詳細に調査したところ今回の件が発覚した。原因は社内でのデータ取り扱いのルール説明や順守が不十分だったためと説明している。
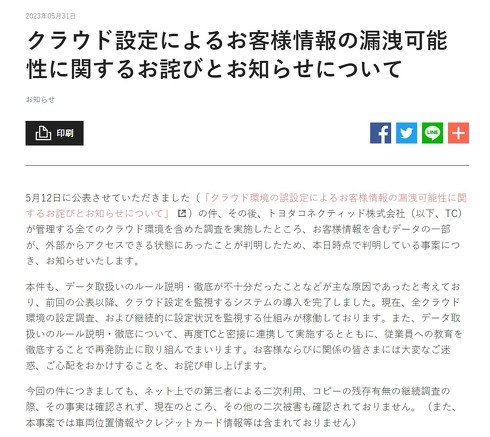
外部からアクセスされた可能性があるのは、車載端末に割り当てられたIDと更新用地図データ、更新用地図データ作成年月。子会社のトヨタコネクティッドがクラウド環境で管理していた。これらのデータのみでは顧客の特定はできず、車両へのアクセスに使うこともできないという。車両位置情報やクレジットカード情報などは含まれておらず、二次被害なども確認していないとしている。
対象者は車載ナビ「G-BOOK」及び車とネットワークをつなげるサービス「G-Link」「G-Link Lite」の一部ユーザー約26万人。外部からアクセスできた期間は2015年2月9日~23年5月12日まで。データは一定期間経過後にクラウドから自動削除する仕様で、継続して保管・蓄積はしていないという。
また、海外向けサービスのために管理していたファイルも誤設定により、外部からのアクセスが可能状態だった。16年10月~23年5月の間、住所や氏名、電話番号、メールアドレス、顧客ID、車両登録ナンバー、車台番号が閲覧された可能性があるとしている。なお対象地域はアジアとオセアニアで、日本は含まれていないという。
トヨタ自動車は「お客さまならびに関係の皆さまには大変なご迷惑、ご心配をおかけすることを、おわび申し上げます」と謝罪。対策として、クラウド設定を監視するシステムを導入した他、従業員への教育を徹底、トヨタコネクティッドとの連携強化などを行うとしている。
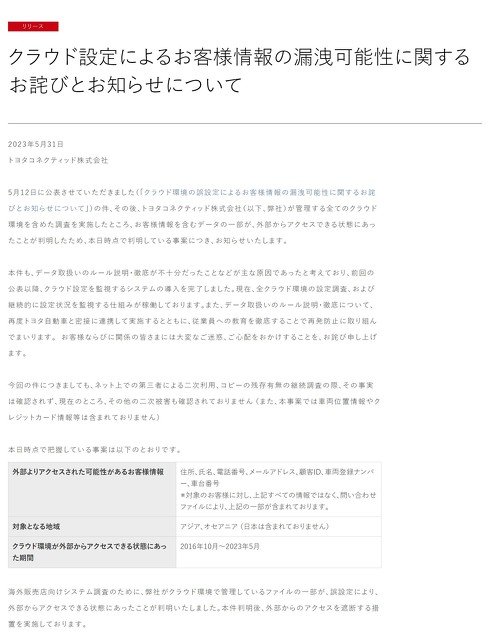 トヨタコネクティッドの発表全文
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
7
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR