




















期間限定のWebサイト、DNS設定をそのままにしていない? サブドメインを乗っ取られるリスク JPRSが注意喚起
期間限定のWebサイトでDNS設定をそのままにしていないか?──.jpドメインのレジストリである日本レジストリサービス(JPRS)は1月21日、サブドメインの管理方法に関する注意喚起を発表した。期間限定のキャンペーンサイトなどの公開後、DNS設定を残したままだと、第三者に悪用されサブドメインを乗っ取られる可能性があるという。
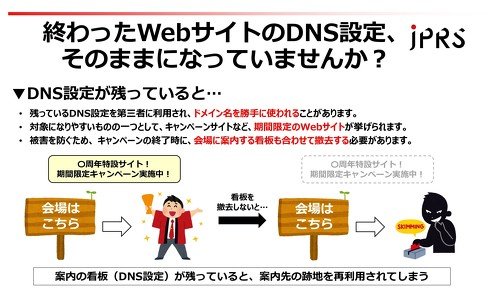 JPRS、サブドメインの管理方法に注意喚起
レンタルサーバやCDNなどの事業者のサービスを利用して、自身のドメイン名のサブドメインで新たにWebサイトを公開できる。その際、事業者のサーバを参照するDNS設定を自身のドメイン名の権威DNSサーバに追加することで、Webサイトを提供できる状態になる。
しかしWebサイトの公開終了後も、追加したDNS設定を削除・変更しないでいると、DNS設定が悪用され、サブドメインが乗っ取られる場合があるという。このようなDNS設定が残っている状態は「ダングリングレコード」と呼ばれ、サイバーセキュリティ上のリスクになるという。もし乗っ取られると、意図しないWebサイトの設定やフィッシング詐欺、個人情報の窃取などサイバー攻撃に利用される可能性がある。
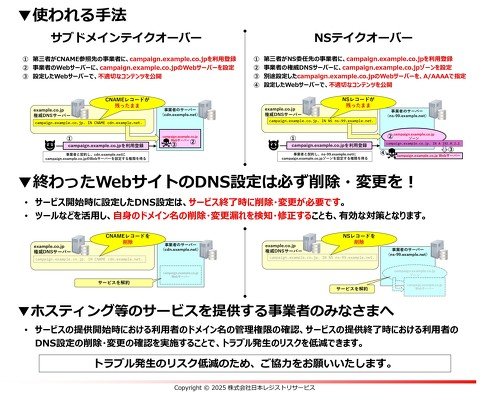 サブドメイン乗っ取りに使われる手法
このような事態を防ぐため、JPRSは「公開が終わったWebサイトのDNS設定は必ず削除・変更をしてほしい」と説明。ツールなどで、自身のドメイン名の削除・変更漏れを検知・修正することも有効な対策だと続けている。また、ホスティング事業者に対しても、トラブル発生リスクの軽減のためにも、DNS設定の削除・変更の確認を実施してほしいと訴えている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
4
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
5
カプコン、1177万件漏えい 不正アクセスで
-
6
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
-
7
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
8
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
9
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
-
10
PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR