




















あなたの領収書、3分で偽造できます──生成AIが暴いた日本企業「デジタル文書」の致命的欠陥(2/3 ページ)
日本特有の構造的問題
ここで、タイムスタンプの仕組みを押さえておきたい。タイムスタンプとは、電子文書がある時刻に存在し、それ以降改ざんされていないことを証明する技術だ。文書のデジタル指紋(ハッシュ値)を取得し、信頼できる第三者機関がその指紋に時刻情報を付与する。その時刻以降に文書が1ビットでも変更されれば、検証時にハッシュ値を通じて改ざんが検出されるというもので、いわばデジタル世界の「封印」だ。
ところが日本では、この封印を押すタイミングに構造的な問題がある。発行者ではなく、受領者がタイムスタンプを付与する慣習が定着しているのだ。ウイングアーク執行役員の崎本高広氏によれば、「発行時に押している企業は現状1~2割」にとどまるといい、多くの文書は発行されてから受領されるまでの間、“無防備”な状態で流通する。
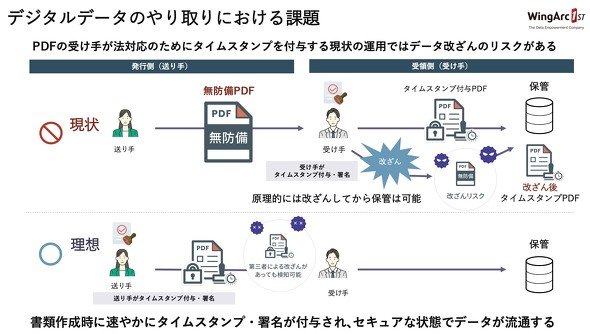 日本特有の『無防備PDF』問題を示す図。発行から受領までの間、文書は改ざん可能な状態で流通している(ウイングアーク作成)
なぜこうした運用が広がっているのか。一因は2022年の電子帳簿保存法改正だという。要件の緩和によって、一定の条件を満たせば電子署名が不要となり、タイムスタンプの付与期限も「速やかに」から「最長約2カ月と7営業日以内」まで延長された。法制度が「遅れてもよい」というメッセージを発してしまったのだ。
だが、より根本的な原因は技術的制約にあるという。同社によれば、日本の既存サービスの一般的な処理速度は「30秒に1回」「1秒に1回」程度。仮に「2秒に1回」のペースであれば、月100万枚の請求書を処理する大企業は、約2カ月を要する計算になる。
「リアルタイムで署名を押すことが物理的に不可能」(島澤氏)。この技術的限界が、日本独特の「受領時タイムスタンプ」という慣習を生み出したといえる。
同社の調査によれば、78.4%の企業がこの「無防備PDF問題」を「深刻」または「問題」と認識している。だが対処法は原始的だ。41.0%は改ざんされていないことを「電話やメールで発行元に確認」しており、22.8%は「特に確認していない(相手を信頼している)」という。多くの日本企業が、アナログな確認方法に依存している現状があるわけだ。
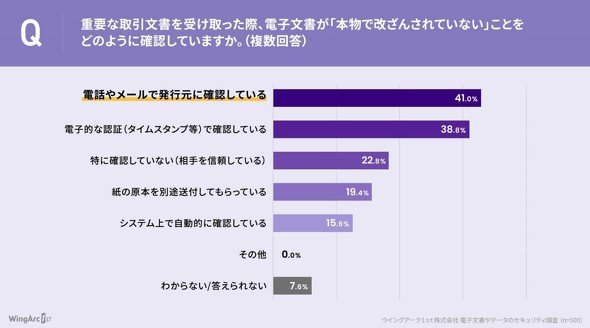 重要な取引文書の真正性確認方法に関するウイングアークの調査結果。41%の企業が今も電話やメールで発行元に確認している(n=500)
生成AIが変えた文書改ざんの現実
島澤氏が「DarkAI」と呼ぶAIは、犯罪目的に特化したAIではない。単に「何の制限もかかっていないAI」のことだ。ChatGPTのような公開AIには、制限が実装されている。火炎瓶の作り方を聞けば弾かれるし、領収書の改ざんも拒否される。だがオープンウェイトなどで流通している、一部のこうしたAIは制限が緩く、求められた改ざんを淡々と実行する。
かつて、文書偽造には専門知識が必要だった。画像編集ソフトの操作、PDFの構造理解、デジタル署名の仕組み……今は不要である。「ここの日付を変えて」「金額を600万に」と日常会話で指示するだけだ。
同社の調査結果でも、生成AI技術の発展に伴って最も懸念する事項として、23.6%の企業が「重要書類のAIによる改ざんに気付けない可能性があること」を挙げた。これは「機密情報が漏えい・悪用されること」(6.6%)を大きく上回る。
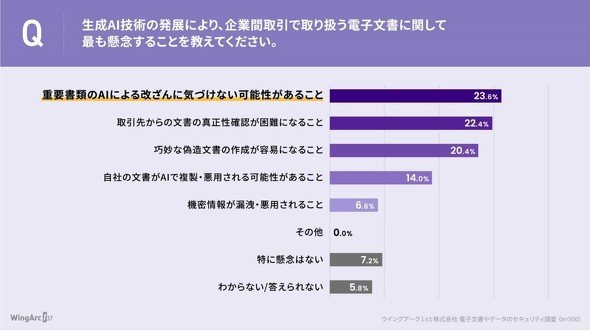 生成AI技術の発展で企業が最も懸念すること。『AIによる改ざんに気づけない可能性』が23.6%でトップ(n=500)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
Discord、公開サーバの会話をGoogle検索などの対象に プライバシーへの懸念も
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR