




















マネーフォワード「なぜGitHubに個人情報が含まれていたか」を説明
マネーフォワードは、ソフトウェア開発に利用しているGitHubが不正アクセスを受け、一部の個人情報が流出した恐れがある問題をめぐり、「なぜGitHubに個人情報が保管されていたか」など、多く寄せられた疑問に回答する文書を5月7日までに公表した。
「通常、GitHubに保存するソースコードに個人情報の入力はない」が、「個人情報の取り扱いを伴うサービスの更新作業を行う過程で、個人情報が含まれたファイルが本来の管理手順から外れ誤ってGitHub上に保管されていた」と説明している。
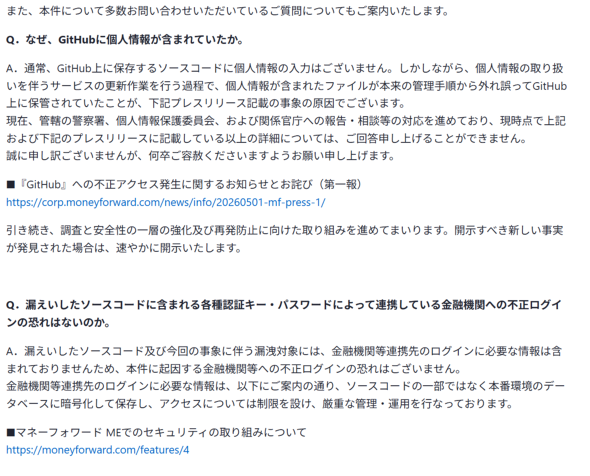 FAQより
対象の個人情報が「本来の管理手順」から外れた理由など詳細については「現時点では回答できない」としている。
漏えいしたソースコードには、金融機関など連携先のログインに必要な情報は含まれていないため、今回の不正アクセスに伴う金融機関への不正ログインの恐れは「ない」と説明。
連携先のログインに必要な情報はソースコードの一部ではなく本番環境のデータベースに暗号化して保存し、アクセス制限を設けて「厳重な管理・運用を行なっている」という。
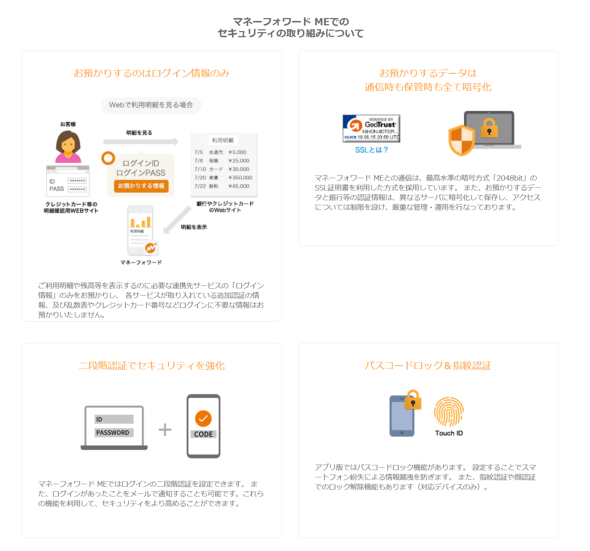 マネーフォワードME公式サイトのセキュリティの解説
同社は5月1日、「GitHub」の認証情報が漏えいし、これを悪用した第三者による不正アクセスで情報が流出した恐れがあると発表。GitHub内のリポジトリ(ソースコードの保管庫)がコピーされ、ソースコードと、自社ブランドのクレジットカード「マネーフォワード ビジネスカード」保持者370件の氏名(アルファベット)などが流出した可能性があると説明していた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR