


止まらない不正アクセス、背景にAIの“超高速攻撃”か 識者「使われていない方が不自然」(2/3 ページ)
手薄な箇所が選択的に狙われている?
2つ目はWAF(Web Application Firewall)の動きだ。botによるアクセスが増えている一方で、WAFのアラートはそれほど変化していないという。中西さんはこうした動きを、防御の甘い対象が選択的に狙われていると読み解く。
「WAFでしっかり守っているサイトやサービスは回避されているのではないか。わざわざ敷居の高いところを乗り越えようとせず、崩れたところから侵入しているのでは」
代表的な例がAPIやCMS(コンテンツ管理システム)など、Webサイトなどに比べると防御の優先度が下がり、かつ手薄になりやすい領域だ。
例えばAPIはその脆弱性が構造的に「未知のもの」になりやすく、防御が手薄になりがちと中西さん。大きなアプリケーションを機能ごとの小さな独立したサービスに分割し、それぞれをAPIなどで連携する「マイクロサービス」化が進む昨今では、サービス間連携だけでなく、グループ内の認証情報の共通ID化などでもAPIが使われるため、“APIだらけ”の状態になりがちという。
オープンソースのソフトウェアなら世界中の開発者が脆弱性を探してくれるが、個社が実装したAPIを探すのは攻撃者だけ。結果として、未知の脆弱性が潜在したまま放置される。加えて、攻撃の形も送られるパラメーターも会社ごと、APIごとに異なるため、WAFで汎用的な検知ルールを作りにくい。
CMSが手薄になる理由はより単純だ。CMSはマーケティングや事業部門など非IT系の担当者が主体になって運用されていることが多く、保護対象として考える企業も少ない。結果、セキュリティパッチが未適用だったり、WAFで保護していなかったりするケースも珍しくない。
そしてAIは、まさにこの領域を得意とすると中西さん。例えばAPIの仕様は会社ごとに異なるため、攻撃側はパラメーターを少しずつ変えながら、すり抜けられる条件を手探りで見つけるしかない。人間がやれば膨大な試行回数を要するが、AIは高速かつ疲労なく回せる。さらに、あるAPIから取り出した識別子を別のAPIに投げると情報が引き出せる、といった組み合わせの発見も得意分野だ。
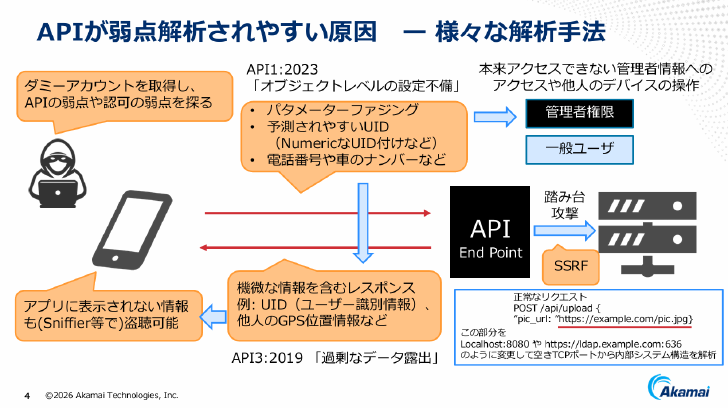 画像はアカマイ提供
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
ドンキのAI社員「近藤あい」が正式デビュー 販促POPや動画で活躍へ 運営元「すでに裏に20人ぐらいいる」
-
2
Anthropicの数学者、「Claude」と共同で「リーマン予想」を証明したと主張 Leanコミュニティが「正しい」と認定
-
3
湘南美容クリニックのSBC、162万人分の個人情報流出 パスワードは「暗号化せず保存していた」
-
4
PHP「緊急」脆弱性、サービス一時停止の動き再び ウマ娘やグラブル、イープラスなど緊急メンテ
-
5
「楽天証券」漏えい、あなたは対象? ログインして「重要なお知らせ」確認を
-
6
美少女ゲーム「NIKKE」経由でマルウェア感染 北海道2自治体、委託先が認める
-
7
六花亭、カード番号全桁+セキュリティコード約8000件流出か 決済画面のプログラム改ざん
-
8
片山財務相、楽天証券は「顧客の不安解消に、できること全部していただきたい」
-
9
デジ庁、政府機関向けファイル共有サービスで漏えいか 7月末から第三者がアクセス
-
10
Mac版「Gemini」にユーザーの代わりにアプリを操作する「computer use」機能追加 まず米国で
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR