




















「見えないWeb攻撃」──情報漏えい対策の盲点
WAFを89%すり抜ける事例も──AIが休みなく仕掛けるWeb攻撃、予防策はあるか(1/4 ページ)
米Anthropicや米OpenAIなどが開発するフロンティアAIの登場による、脆弱性探索能力の飛躍的な向上が、サイバーセキュリティの攻防を否応なく次のステージに押し上げようとしている。
エージェント型AIによる“マシンスピード”での攻撃が、WebやAPIに具体的にどのようなリスクをもたらすのか。実際に観測されているAIによるWeb攻撃の特徴を分析し、防御側の備えとして何が必要になるかを具体的に探っていこう。
連載:「見えないWeb攻撃」──情報漏えい対策の盲点

コンテンツデリバリーネットワーク(CDN)サービスを基盤に、各種のクラウド型セキュリティサービスを手掛けるアカマイ・テクノロジーズでWebセキュリティの動向を追う中西一博氏が、非常に発見が難しくなっているWeb攻撃の実態と手口を暴き、その対策について解説する。
以前の連載:迷惑bot事件簿
AIでサイバーリスクはどう変わる?
フロンティアAIが攻撃に使われることで、何が変わるのだろうか?
まず、OSやシステム、プログラムなどの未知の脆弱性が大量に発見できるようになる。Anthropicの「Claude Mythos」の先行利用権を得て自社のサービスの脆弱性を検証した企業は、(AIも組み込まれた)既存の脆弱性検査ツールと比べ、発見される数量も検知の精度もまさに桁違いだとレポートしている。
こうしたモデルは、発見した脆弱性を悪用して攻撃を仕掛けるためのプログラム(エクスプロイトコード)を瞬時に生成する能力も備えている。人力では数日から数週間を要するが、生成AIの能力があれば、わずか数分に短縮される。
AIは、単体では深刻とまではいえない脆弱性を組み合わせ、実システムに対して攻撃を繰り返すことで、防御をすり抜ける道筋を割り出す能力にも長けている。これら一連の手順を、AIが“マシンスピード”で試行し続ける点が最大の脅威となっている。
その一方で、多くの企業や開発ベンダーはアプリケーションの開発に生成AIを用いる「バイブコーディング」を取り入れようとしている。開発の高速化を見込む動きではあるが、一方でセキュリティ面が十分でないコードが量産される恐れもあり、多くの脆弱性を生むリスクが高まっている。
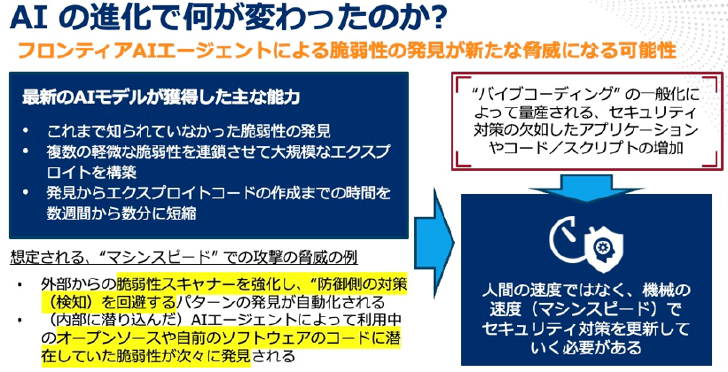 フロンティアAIで何が変わったのか?
最新AIがWAF防御をすり抜ける? Web攻撃の変化
こうした状況変化の結果、WebサイトやWebアプリケーション、スマートフォンアプリ・サービスで用いられるWeb APIはとあるリスクに直面している。攻撃者が操るAIから、WAF (Web Application Firewall)の検知ルールをすり抜けられるパターンの探索を、絶え間なく受けるリスクが高まっているのだ。
WAFのすりぬけには「難読化」という手法がよく用いられる。Webへの侵害では、Webサーバの背後で動作しているプログラムやデータベースなどの不正な操作を引き起こす命令文を送る。その命令文の途中に特殊な文字を混ぜるなどして、WAFルールで設定された照合用文字列との一致による検知の回避を試みるのが難読化の手口だ。
つまり、AIは「WAFの検知は回避できるが、標的にしたアプリケーションには意図した命令が通る」すり抜けパターンを大量に生成し、自動で試そうとする。
AIが難読化したリクエストが、実際WAFの検知ルールを突破してしまうことは、研究者により検証されている。例えばAIが生成した、SQLインジェクションの派生パターンによる攻撃の試行では、オープンソースのWAFである「ModSecurity」で89%、「AWS WAF」では約41%の攻撃が、それぞれのWAFルールによる検知を回避して突破。同様にクロスサイトスクリプティングでも、80%がModSecurityの検知を突破している。
実際に、クラウド型WAFを企業向けに提供しているAkamai Technologiesでは、攻撃側のAIが生成したと考えられる難読化された攻撃の試行をすでにとらえている。
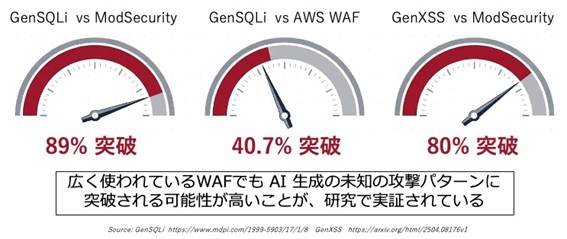 生成AIによるWAF検知回避パターンの検証結果
Copyright © ITmedia, Inc. All Rights Reserved.


「見えないWeb攻撃」──情報漏えい対策の盲点
さまざまなWebサービスが、巧妙に隠された「見えないWeb攻撃」に狙われている。個人情報漏えいや犯罪行為を引き起こしている攻撃の実態を、独自のデータを交えて分析する。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
AI学習への利用拒否をrobots.txtで一括指定へ OpenAIやGoogleなどが対応表明
-
2
総務省、GMO攻撃者サイトの「ブロッキング」を通信各社に要請 報道
-
3
松屋のアプリに不正アクセス、約238万件の個人情報が漏えい 停止中の補償も予定
-
4
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
5
「ITノウハウ持つ人材少なく」 PHP脆弱性問題、31市町村でサイト一時停止継続
-
6
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
7
「低評価でキャラが悲しげな目」 モスバーガーのアンケートがSNSで話題 運営会社に狙いを聞いた
-
8
Binanceの約1兆円流出、北朝鮮ハッカー集団「TraderTraitor」の犯行か
-
9
日本郵政「ゆうID」不正ログイン、他社で流出したパスワード使うリスト攻撃か……2段階認証必須に
-
10
PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR