


止まらない不正アクセス、背景にAIの“超高速攻撃”か 識者「使われていない方が不自然」(1/3 ページ)
不正アクセス被害の発表が止まらない。運転免許証の画像が漏えいし、物議を醸すタイムズカーシェアを筆頭に、1000万件超の情報が漏えいした焼肉きんぐ、ポイントが不正換金につながったGMO子会社など、さまざまな企業とそのサービスで被害が明らかになっており、その影響は甚大だ。
一連の攻撃を巡っては、自律的に業務を遂行する「AIエージェント」が悪用されている可能性も取り沙汰されている。まだ詳細なレポートなどが公開されていないため、断定はできないものの、「Claude Mythos」やそのプレビュー版に匹敵する性能とうたわれる「GLM-5.3」など、サイバー能力の高い生成AIモデルが続々と登場する昨今、その存在を無視することはできないだろう。
アカマイ・テクノロジーズでWebセキュリティの動向を追う中西一博さんも「個々のインシデントについて、攻撃にAIが使われているかどうかを外部から断定はできない」としつつ、攻撃の特徴から「使われていないと考える方が不自然」との見方を示す。
 中西一博さん
共通項は「複数の弱点を組み合わせる手口」
中西さんが8月ごろからのサイバー攻撃を独自に分析したところでは、一連の攻撃には大別して2つの傾向が見えているという。1つ目は、攻撃が特定の手法に頼っていない可能性だ。
人間による従来の攻撃であれば、重大な脆弱性の悪用など単一の手口をさまざまな対象に試行するような動きが多かった。しかし公式発表などを見る限り、今回多発している攻撃は、断片的な情報をつなぎ合わせ、単体では軽微な弱点を連鎖させて侵入経路を構成しているとみられるものが多いという。
サイバー能力に長けたAIは、発見した脆弱性を悪用して攻撃を仕掛けるためのプログラム(エクスプロイトコード)を瞬時に生成する能力を備えている。人力では数日から数週間を要するが、生成AIの能力があれば、わずか数分にまで短縮される。
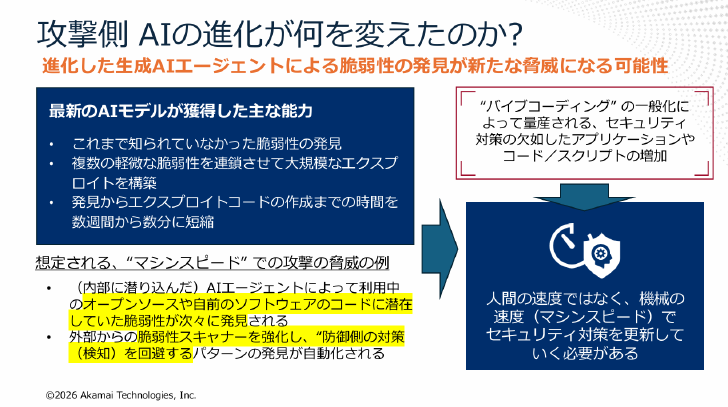 画像はアカマイ提供
こうした特徴も踏まえ「軽微な脆弱性や弱点を連鎖させてエクスプロイトを構成するのは、人間の比ではないほどAIが得意とするところ。使えるツールとしてAIがあるのにわざわざ使わない、というのも不自然」と中西さんはみる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
ドンキのAI社員「近藤あい」が正式デビュー 販促POPや動画で活躍へ 運営元「すでに裏に20人ぐらいいる」
-
2
Anthropicの数学者、「Claude」と共同で「リーマン予想」を証明したと主張 Leanコミュニティが「正しい」と認定
-
3
PHP「緊急」脆弱性、サービス一時停止の動き再び ウマ娘やグラブル、イープラスなど緊急メンテ
-
4
湘南美容クリニックのSBC、162万人分の個人情報流出 パスワードは「暗号化せず保存していた」
-
5
「楽天証券」漏えい、あなたは対象? ログインして「重要なお知らせ」確認を
-
6
美少女ゲーム「NIKKE」経由でマルウェア感染 北海道2自治体、委託先が認める
-
7
六花亭、カード番号全桁+セキュリティコード約8000件流出か 決済画面のプログラム改ざん
-
8
AIは人並みに動画編集できる? “バズる切り抜き”からガジェット開封動画まで2つのツールを試す
-
9
デジ庁、政府機関向けファイル共有サービスで漏えいか 7月末から第三者がアクセス
-
10
ハンコヤドットコム、カード番号やセキュリティコード8220件漏えいか 決済画面改ざんされる
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR