


「スカイチケット」に不正アクセス、計1467万件の個人情報流出 ハッシュ化されたパスワードも
旅行予約サイト「skyticket」(スカイチケット)を運営するアドベンチャー(東京都渋谷区)は10月9日、サーバ、業務管理システム、バス予約サービスの計3件で不正アクセスがあったと発表した。流出・閲覧の恐れがあるものを含め、合計の対象件数は約1467万件に上る。対象には返金先の口座情報やバス予約情報も含まれる。
 skyticketの公式サイト
1つ目の事案である同社サーバへの不正アクセスは、10月2日から4日にかけて行われ、5日に発覚した。skyticketの管理機能の一部が不正に操作され、ほかのサーバやクラウド上のデータにもアクセスされたという。
流出した顧客情報は約1464万件で、氏名(パスポート表記を含む)、生年月日、メールアドレス、電話番号、郵便番号・住所、振り込み時の依頼人名義などが含まれる。このうち約413万件には、会員のログインパスワード(ハッシュ化済み)を含む。
2つ目の事案は、skyticketの業務管理システムへの不正アクセス。9月20日に脆弱性を悪用され、28日に発覚した。重複を含む1万7780件の顧客情報が流出したか、流出した恐れがあるという。件数については、調査中の情報があるという。
対象情報は、氏名、電話番号、返金先の口座情報(金融機関名・支店名・口座種別・口座番号・口座名義)など。一部にはメールアドレス・生年月日(68件)、住所(18件)なども含まれる。
3つ目の事案は、バス予約情報の不正閲覧。ログインしなくても表示できる予約完了ページが、8月3日から10月1日にかけて第三者に機械的に閲覧されていた。10月1日に発覚し、同日中に修正したという。対象となった予約は約1万2000件で、同行者を含めると人数はこれを上回る。
閲覧されたか、その恐れがある情報は、予約者の氏名(カナ)、年齢、性別、生年月日(登録がある場合)、メールアドレス、電話番号、会員ID、利用端末の種類、支払方法・金額、予約日時、乗車便の情報、同行者の氏名・年齢・性別。
いずれの事案でも、クレジットカード情報とパスポート画像の流出はないという。同社はアクセス経路の遮断と脆弱性対策を実施し、個人情報保護委員会に報告。不正ログインによるカードの不正利用を防ぐため、10月7日午後6時ごろに保存済みカードでの支払いとカード情報の保存機能を停止した。
会員には、公式サイト・アプリからパスワードを変更し、同じパスワードを使う他のサービスでも変更するよう呼びかけている。同社は8日午後7時ごろから対象者に通知メールを順次送信。同日公式サイトで、このメールが同社から正式に送信したものであると説明していた。
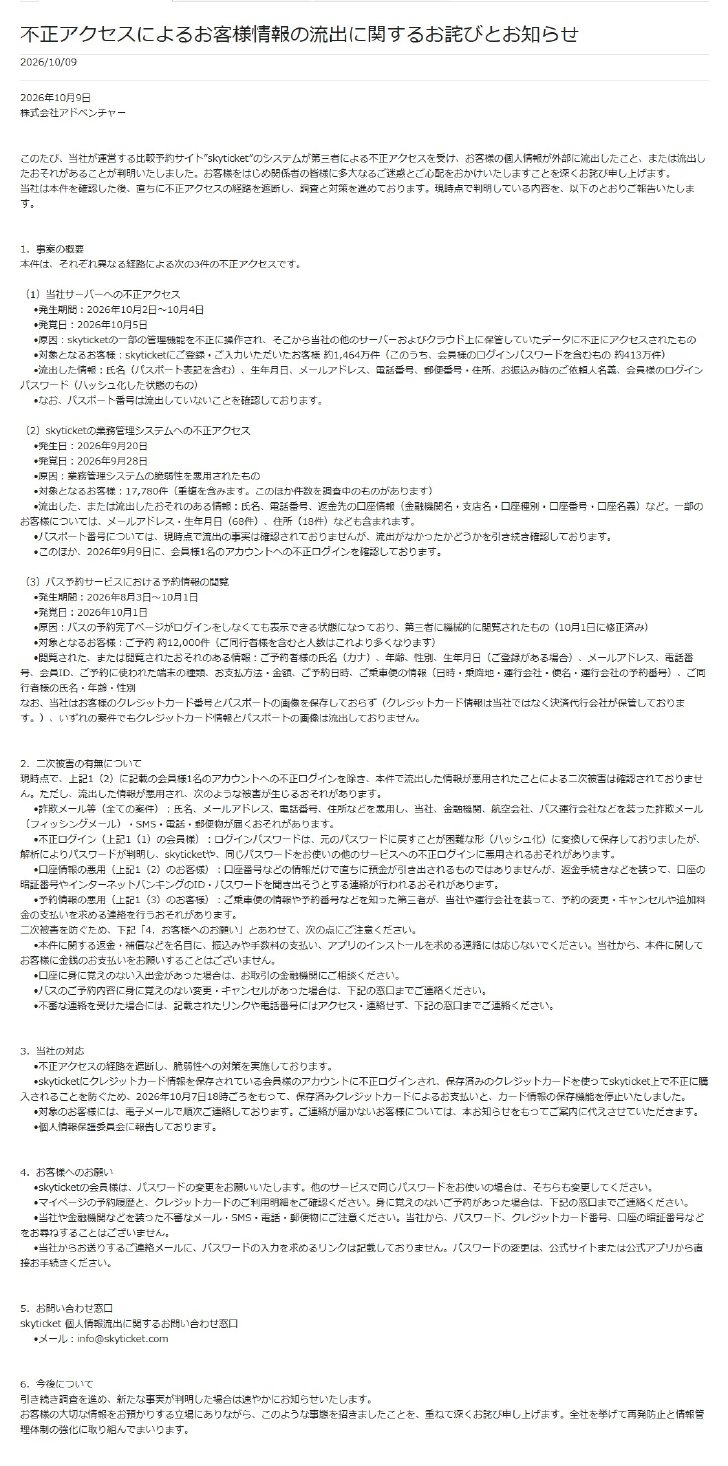 skyticketからのお知らせ(10月9日)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
止まらない不正アクセス、背景にAIの“超高速攻撃”か 識者「使われていない方が不自然」
-
2
ブックオフに不正アクセス、最大約643万件の個人情報流出 氏名、住所、ハッシュ化パスワードなど
-
3
Amazon、「Fire」に代わる新タブレット「Amazon Alexa Tablet」発表 「Amazonキッズタブレット」は日本でも発売へ
-
4
ローソン、215万件の個人情報漏えい 「ユーザー本人に情報を表示する機構」に不正アクセス
-
5
SBI証券、Google・Appleパスキー乗っ取り被害「確認されていない」 注意喚起は他社事案
-
6
「応用情報技術者試験」申込障害 カード二重決済、「申込完了」でも座席なし……IPAが詳細発表
-
7
IDCFクラウドへのランサム攻撃、495の企業・自治体に影響 一部には「復元難しい」との通達も
-
8
「IDCFクラウド」障害で止まった「MTクラウド版」、「Googleクラウド」のバックアップで「さくらのクラウド」に移行へ
-
9
ChatGPT、無料版を含む全ユーザーに「GPT-6」 回答内に“操作できる画面”を生成する「Intelligent UI」搭載
-
10
IDCFクラウド障害、顧客データ「取り出し・復元困難」 復元は顧客側のバックアップ頼み
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR