




















au PAY「使えるお店」、個人事業主約46万人分の情報を無断掲載か 個人情報保護法抵触のおそれも
KDDIは10月20日、スマホ決済「au PAY」が使える店舗を地図上で表示・検索できるWebサイト「au PAYの使えるお店」に、一部加盟店の情報を、本人が掲載を明確に認識しないまま載せていた可能性があると発表した。対象は個人事業主の加盟店最大45万8508人分の店舗名・連絡先・所在地など。このうち最大4417人は、個人の氏名と推測される名称を店舗名として掲載していた可能性もある。
 「au PAY」の公式サイトより
加盟店は契約時に「au PAY加盟店規約」に同意しているが、KDDIによると、店舗情報のサイト掲載は規約で明確になっておらず、加盟店が認識しないまま情報を載せていた可能性があるという。対象は、複数の決済手段をまとめて契約できるサービスの事業者「包括代理加盟店」を経由して加盟した個人事業主の一部。KDDIと直接契約した加盟店や、一部の包括代理加盟店経由の加盟店には、契約時などに掲載の意向を確認していたとしている。
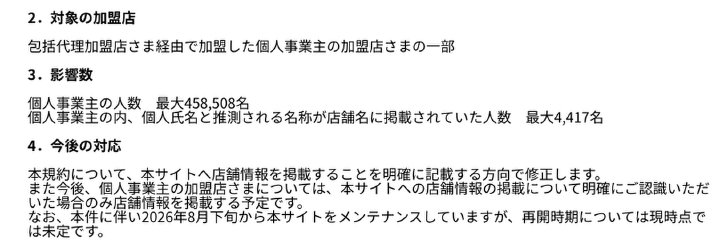 対象の加盟店や影響数、今後の対応
今後は規約を修正し、サイトへの店舗情報の掲載を明記する。個人事業主の加盟店については、掲載を明確に認識した場合のみ店舗情報を載せる方針だ。サイトは本件に伴い8月下旬からメンテナンスに入っており、再開時期は未定としている。
日本経済新聞によると、発覚のきっかけは8月下旬にあった外部からの指摘だった。個人情報保護法は個人データの第三者提供に原則として本人の事前同意を求めており、同紙や読売新聞は、今回の掲載が同法に抵触する恐れがあると報じている。判明から発表まで約2カ月を要した理由について、KDDIは日本経済新聞の取材に、対象範囲の確認や加盟店の調査、対応方針の検討に時間がかかったためと説明したという。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
-
2
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
3
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
4
著名ITサービス相次いで緊急メンテへ コドモン、シャドバ、BASE、さくらのレンタルサーバなど 「PHP」脆弱性に起因か
-
5
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
6
PHP緊急脆弱性「php2shell」パッチ今夜11時公開、その前にできる対策は……GMO系セキュリティ企業が提唱【更新】
-
7
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
-
8
au PAY「使えるお店」、個人事業主約46万人分の情報を無断掲載か 個人情報保護法抵触のおそれも
-
9
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
10
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR