




















“圧倒的コスパ”を目指す新興オーディオブランド「カンピーノ オーディオ」の挑戦(1/2 ページ)
※本記事はアフィリエイトプログラムによる収益を得ています
「campino audio」(カンピーノ オーディオ)というオーディオブランドをご存じだろうか。昨年、クラウドファンディングサイトの「makuake」にハイレゾ対応イヤフォン「CP-IE300H」とBluetoothスピーカー「CP-SP500H」を出品し、目標の10倍以上となる1341%の支援金額を集めた新興オーディオブランドだ。
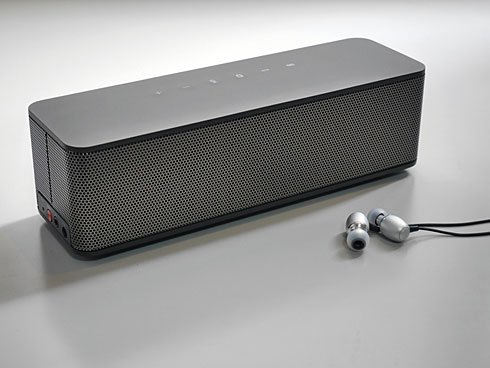 ハイレゾ対応のイヤフォン「CP-IE300H」とBluetoothスピーカー「CP-SP500H」(ハイレゾ再生は有線接続時)。現在はamazonで販売しており、価格は6500円と1万4800円
もともと国内外の有名オーディオメーカー出身者が集まって立ち上げた新ブランドだったが、今年1月には株式会社マイオンを設立して正式にファブレス(工場を持たない)のオーディオメーカーとして1歩を踏み出した。社員数はまだ10人ほどだが、6月から支援者への商品発送を始めたのに続き、7月にはAmazon.co.jpで通販を開始するなど、いよいよ本格展開を始めた。campino audioのモノ作りと製品戦略について、同社の小池暢啓氏と栗林努氏に話を聞いた。
まずブランド名の“campino”についてだが、「Camp of Innovation」の略で、自由で革新的なオーディオブランドという意味を込めているという。「われわれは高級なオーディオ機器ではなく、主にスマートフォン周りの音を改善していきたいと考えています。手の届く価格で高品質なオーディオ製品を提供することで、20~30代の若い方たち――例えばアップル製品に付属している白いイヤフォン使っている方々に、少しお金を出せば、『こんなに音楽が変わるんだ』と知ってほしいと思っています」
 カンピーノ オーディオの小池暢啓氏と栗林努氏
とはいえ、オーディオ機器の音質には、素材や物量といったコストのかかる要素が大きく関わっていることも事実だ。また、モバイル製品では多少音が良くてもチープでカッコ悪い商品はそもそも手にとってもらえない。有名オーディオメーカー出身者が集まったマイオンはこうした点を熟知しており、1つの方向性を定めた。それは、商品にはコストをかけながら、無駄な部分をバッサリと削ることだった。
コスパ向上のポイントはメリハリ
実際の製品を見るとよく分かる。例えばBluetoothスピーカーは周囲をすべて金属グリルで囲み、ネジを表面に一切出していない。底面は陶磁器の器に見られる高台(こうだい)をモチーフにしたデザインで剛性アップと制振効果を狙った。天面の操作部はタッチセンサー式で、つや消しの表面処理と合わせてシンプルながらも高級感のあるデザインを実現している。
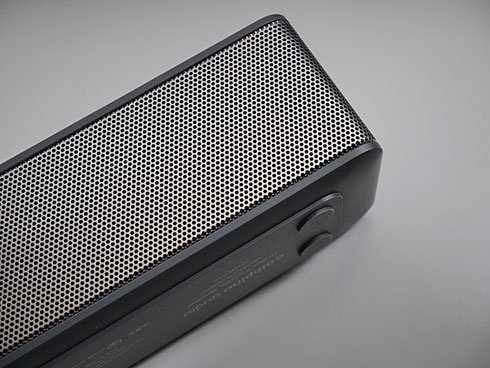 陶磁器の器に見られる高台(こうだい)をモチーフにしたデザインで下部が絞られており、置いたときに浮遊した印象を与える。
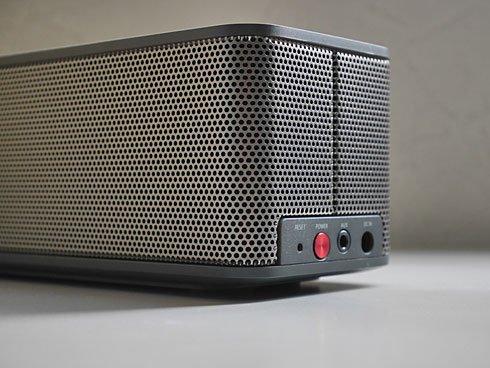 赤い電源ボタンもメタル製。内蔵のリチウムイオンバッテリーで約4時間の連続再生が可能だ
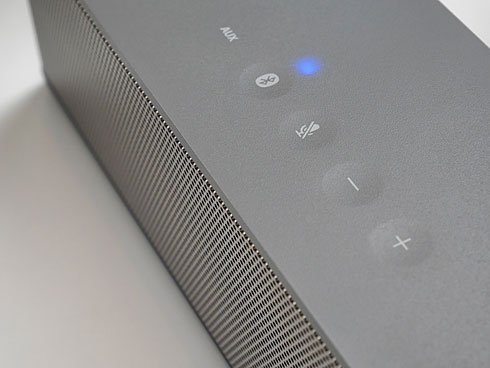 天面の操作部はタッチ式
搭載ユニットは、フルレンジとツイーター。左右合わせて4つスピーカーをそれぞれ独立したアンプで駆動することにより、左右の音のセパレーションを向上させる。さらに背面には2つのパッシブラジエーターを設け、コンパクトスピーカーに不足しがちな低域の再生力をアップ。230(幅)×70(奥行き)×69(高さ)mmというサイズながら、80~4万Hz以上という再生周波数特性を実現しており、3.5mmステレオミニジャックのアナログ入力を使えばハイレゾ音源再生も可能だ。
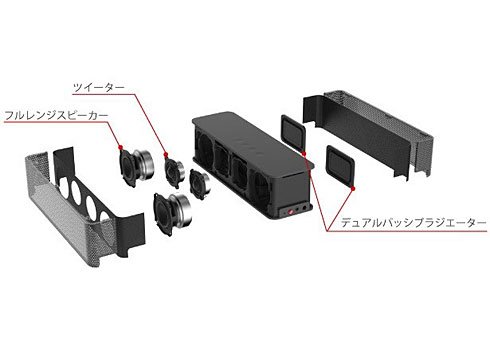 内部イメージ
圧縮を伴うBluetoothでも、音声コーデックとして通常のSBCのほかにaptXやAAC、そしてaptX LLまでをサポート。対応する端末との組み合わせであれば、広帯域かつ低遅延のワイヤレス伝送が可能になっている。「製造は中国ですが、安心、安全に関わる設計は日本で行い、バッテリーセルも日本製。品質は大手メーカーと同様の基準を採用しています」。ポイントを抑えたコストのかけ方だ。
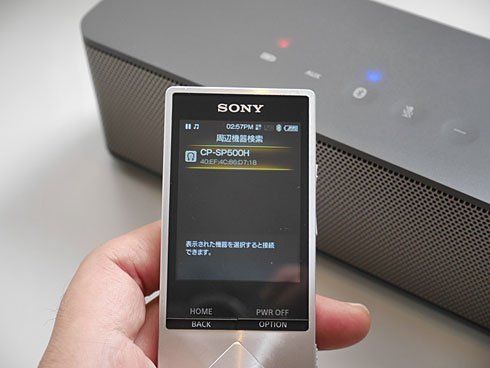 手持ちのウォークマンで接続したところ。自動的にaptXが選択された
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
2
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
3
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
4
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
5
カプコン、1177万件漏えい 不正アクセスで
-
6
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
7
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
8
高市総理「大至急、PHPパッチ適用を」Xで異例の要請 エンジニアは評価「経営層に伝わる」
-
9
コミックシーモア、流出は最大約420万件に メールアドレスや生年月日など 不正アクセスの経路特定・遮断は完了
-
10
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR