




















Twitterクライアント「Janetter」に脆弱性、最新バージョンで修正済み
ジェーンが提供しているWindows/Mac向けTwitterクライアントソフト「Janetter」に、任意のコードがクライアント上で実行されてしまうXSS(クロスサイトスクリプティング)脆弱性があることが5月1日から話題になっている。問題を受けて同社は2日、脆弱性を修正した新バージョン(4.4.0.0)の提供を始めた。
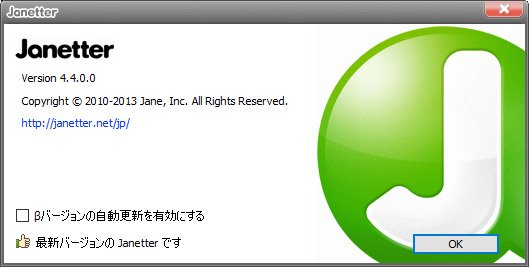 Janetterの最新版であるバージョン4.4.0.0では問題が修正されている
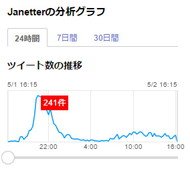 「Janetter」のYahoo!リアルタイム検索
今回のXSS脆弱性は、TwitterユーザーがJavaScriptでダイアログを表示するコードを投稿したところ、そのコードがそのまま実行されてしまったことで発覚した。投稿に書いてあるコードを範囲選択し、アプリ内機能の「ミュートワードに追加」を選ぶと、そのコードが実行されてしまう状態だった。
これを受けてジェーンは、5月2日午後3時頃に修正版をリリースした。XSS脆弱性修正の他、いくつかの仕様変更や改善も加えられている。アプリ内の設定から、「Janetterについて」をクリックすることで最新版を適用できる。
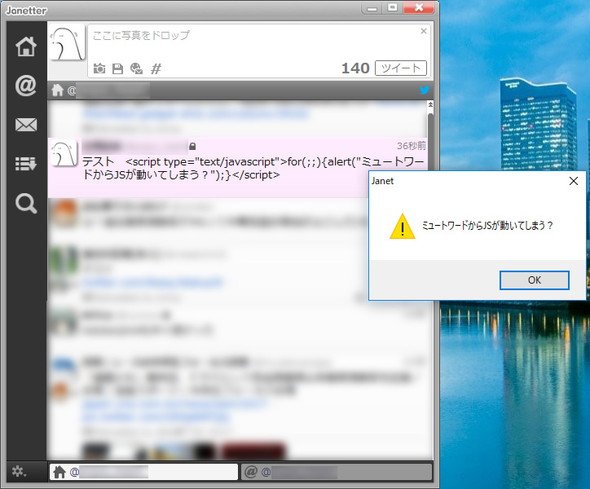 Janetter上から実行されたダイアログ
Janetterはテーマのカスタマイズやマルチアカウント、リアルタイム更新に対応した国産のTwitterクライアント。WindowsとMacの他、iOS/Androidスマートフォン向けにもアプリを提供している。なお、Twitter社の定めた認証上限により現在ユーザーの新規登録ができないことがあるとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
3
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
4
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
5
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
6
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
7
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
10
Anthropic、独自の“創薬活動”に着手 社員1人のバイオ企業を買収、小児難病の治療薬研究を進める
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR