




















「サマーウォーズ」は現実に起こるか 内閣サイバーセキュリティセンターに聞く(2/5 ページ)
文月: まずアニメ制作の方々には敬意を払っています、ということを理解していただいた上で、内閣サイバーセキュリティセンターの職員として真剣にお答えします。
OZのユーザーアカウントが、そのまま企業だったり国の機関だったりと共通で現実の権限とひも付いていますが、これが1番まずい。私たちの世界に例えると、むしろパスワードの使いまわしやソーシャルログインに近いです。
ソーシャルログインのように、SNSのアカウントで外部サービスにログインしていて、SNSのアカウントを乗っ取られると、連携したサービスの権限を全て奪われてしまうのと同じです。そうした意味ではフェイルセーフ(※)な作りになっていません。
(※)フェイルセーフ……システムの一部に不具合が起こっても、システム全体としては安全性が確保されるように二重三重の防止策を備えておくこと
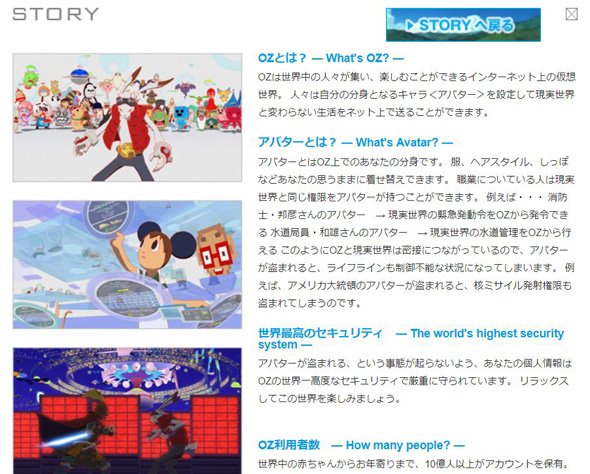 仮想世界「OZ」はフェイルセーフな作りになっていないという(映画「サマーウォーズ」公式サイトより)
例えば、マイナンバー制度について言えば、そもそもマイナンバーの利用自体が身分証明書などによる本人確認が前提であり、端末も職員が操作し、インターネットから直接アクセスできるものではありません。その上で、マイナンバーにひも付くさまざまな行政サービスの個人情報を、マイナンバーを奪っただけで芋づる式に引き出すことはできません。
具体的には、マイナンバーとひも付けて管理しているAとBという行政サービスの個人情報がある場合でも、一方の行政サービスにおいて他方の個人情報を取得する場合には、そもそもマイナンバーそのもので連携しておらず、それぞれ異なる符号を使います。ですので、マイナンバーやAの符号だけを入手しても、Bのデータを盗み出すことはできないのです(※)。
(※)その上、マイナンバー制度では、民間事業者が法令上定められた手続のために行政機関にマイナンバー付きの情報を提出する場合を除き、自らのサービスについてマイナンバー(個人番号)そのものを使うことはない。一方「マイナンバーカード」を使う場合は、マイナンバーカード内のICチップに記録された電子証明書を使い、ユーザーが本人かどうかを確認する(公的個人認証サービス)。
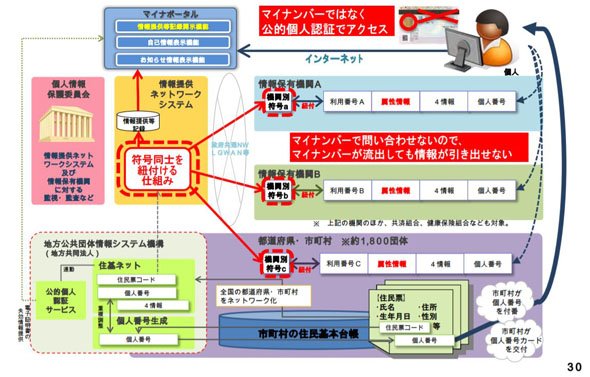 マイナンバー制度では、行政機関ごとに個人情報を保有し「符号」を使って連携する。情報の問い合わせにマイナンバーを使わないため、マイナンバーが流出しても情報が引き出せない仕組みになっている(内閣府の資料より)
これに対してOZの場合は、1つのアカウントで行政サービスにも民間サービスにも使えるのでソーシャルログインに近いのです。さらに実際の世界にひも付いたものにまで権限があるというのは、なかなかにまずいシステム。アカウントを押さえられると全て一本釣りされるということは、OZのシステム設計自体に脆弱性があるわけです。
さて、ここまでは“お約束”として気にしないことにした上で、実際の世界でも起こり得るシーンがあります。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
2
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
3
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
9
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
10
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR