




















「サマーウォーズ」は現実に起こるか 内閣サイバーセキュリティセンターに聞く(5/5 ページ)
サマーウォーズから学ぶべきこと
――IoT時代が本格到来しようとしています。サマーウォーズのようなトラブルが現実化する中で、IoT関連のサービスを作る側、使う側はどんなことに注意すべきでしょうか。
文月: サービスや製品を開発するとき、セキュリティを考えることは人としての義務だと思います。ただ、それを分かっていてコストがかかるから見て見ぬふりをしているパターンと、本当に分かっていないパターンがあります。仮にセキュリティ意識があっても、サービスを作る側が根本的に“悪人”ではないために、いかに人をだませるか、アカウントを乗っ取れるかという視点が少ないことも考えられます。
セキュリティは、きれいごとで済まないこともあります。悪意のある攻撃者はもうかるのであれば、他人の生命に危険が及ぼうと関係なく、ランサムウェアを使って病院のシステムを止める――といったことを思い付きます。人の命が懸かったほうが、より身代金を払う確率が高いだろうと考えるからです。
サービスを使う側、開発側は善人が多く、平気でそんな悪意あることをするとは考えて作られていません。しかしセキュリティは単純に守りを固めればよいわけではなく、攻撃者の視点で「どこまで悪人になれるか」を考えなければいけません。
――主人公の健二君は“悪人”ではなかったわけですね。彼は何を気を付けるべきだったのでしょうか。
文月: 健二君が解読していたのは、暗号か何かでしょうか(※)。彼がやるべきだったのは、怪しいメールが来たら悪意の攻撃につながることを想像し踏みとどまること。返信するとは何事ですか(笑)
(※)健二は、謎の数列と「解いて」という言葉だけが書かれたメールを、数学の問題として考え、答えを導き出して返信する。その“問題”は、OZの管理棟のパスワードを求める計算問題だった。
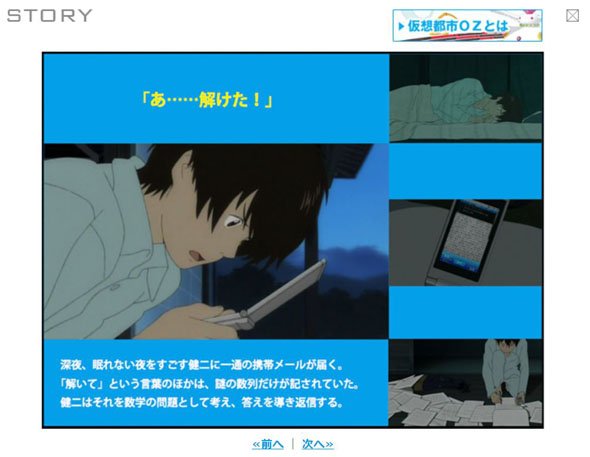 健二君はメールを返信すべきではなかった(「サマーウォーズ」公式サイトより)
届いたメールが本文中で完結しないものは全て疑え、というのが私の考えです。例えば「続きはこのリンクを見てください」「このソフトウェアをインストールしてください」など、本文からその先にジャンプしたとき、何が待ち構えているかは分かりません。自分が利用している企業から怪しいメールが来た場合は、そのリンクを直接開くのではなく、Webブラウザで直接企業のサイトにアクセス、会員ページにログインしてチェックするということを推奨しています。
健二君が数学に詳しいことを攻撃者が知っていて、興味のあるメールを送り付け、アクションを起こさせたという考えもできます。もしかするとOZのユーザーの属性情報(プロフィール)があらかじめ流出していて、それを頼りに送り付けた可能性はある。これはまさしく標的型攻撃ですね。
健二君は、悪いことは言わないので、そのメールはごみ箱に捨てるべきでした。代わりに夏希先輩のハートを射止めることはできなかったかもしれませんが(笑)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
「漏えい」の一言で素通り客が振り返る──相次ぐ情報流出の中で開幕のセキュリティ展示会 来場者の態度も激変
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR