




















チケット購入のアクセス「9割がbot」にびっくり “知恵比べ”の舞台裏(3/3 ページ)
8月中旬には、ケイ・オプティコムのサービスを利用するために使う「eoID」で、6458件の不正ログインが確認された。一部報道によれば、約3日間で不正ログインの試行回数は約126万回に及んだといい、中西さんは「人間の仕業ではない」と推測する。
この事象は、ユーザー本人ではない第三者がIDやパスワードを入手してログインを試みるリスト型攻撃とみられている。同様の不正ログインは、6月にセシール、7月末ごろにNTTドコモのオンラインショップでも発生した。
中西さんは「セシールが発表した報告書は、最近のリスト型攻撃の手口を知る上で貴重な実例だ」と話す。セシールによれば、不正アクセスの手口は、(1)攻撃者が外部で入手したメールアドレスを使い、セシールのECサイトで「新規顧客登録」を試す、(2)既に登録されているメールアドレスの場合、二重登録ができない機能を悪用し、登録済みかを確認する、(3)登録済みのメールアドレスのリストを作り、不正に入手していたパスワードでログインを試す、というものだった。「メールアドレス(ID)とパスワードを闇市場などで入手し、特定のサイトでその組み合わせが有効かをbotを利用して試す、という事象はいま世界中で頻発している」(中西さん)
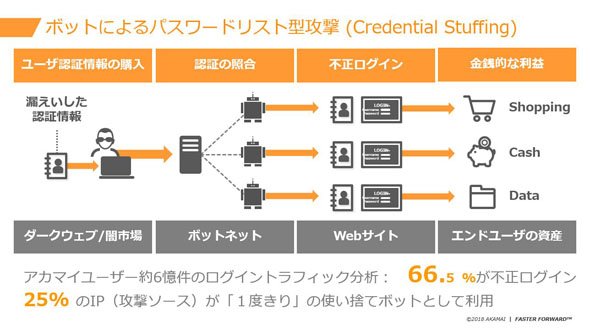 botによるリスト型攻撃が相次ぐ背景には、エコシステム(生態系)がある=アカマイ・テクノロジーズの資料より
こうした状況から、中西さんは不正アクセスの「エコシステム(生態系)が形成されている」と指摘する。ダークウェブ上などでは、ユーザーのメールアドレスやパスワードを見つけてきて販売する者、それらを購入してパスワードなどが複数のサービスで使いまわしされているかを含め、有効かを調べる者、調べた結果を購入して“実行する”者――というように、役割が分かれているという。「こうした動きの各段階でbotが利用されている。不正ログイン対策では、その鎖を一つ一つ、切っていくことが重要だ」(中西さん)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR