




















Zoom、パスワード強化と「待機室」追加 “Zoombombing”対策で
Web会議サービス「Zoom」を運営する米Zoom Video Communicationsは4月4日(現地時間)、ミーティングに悪意を持って入室し、不適切な画像を共有するなどのいわゆる「Zoombombing」を防ぐための2つの新機能を5日から有効にすると、サポートページ(本稿執筆現在、英語のみ)で発表した。会議室パスワードの強化と「待機室」機能だ。
いずれの機能も無料プランと個人向け有料プラン「プロ」でデフォルトで有効になる。
Zoomでは既に、新規に開くミーティングのスケジュール設定、即時ミーティング、パーソナルミーティングIDにパスワードを設定できるようになっている。5日からは、これがデフォルトで有効になり、以前スケジュールしたミーティングのパスワードも有効になる。
「Waiting Room(待機室)」は、ミーティングの主催者が準備している間、参加者をバーチャルな待機室で参加を待たせておく機能。
参加者がエントリーすると一旦待機室に入り、主催者が許可するまでミーティングに参加できない。主催者は、参加者を確認しながら入室許可する。一括で許可することも可能だ。
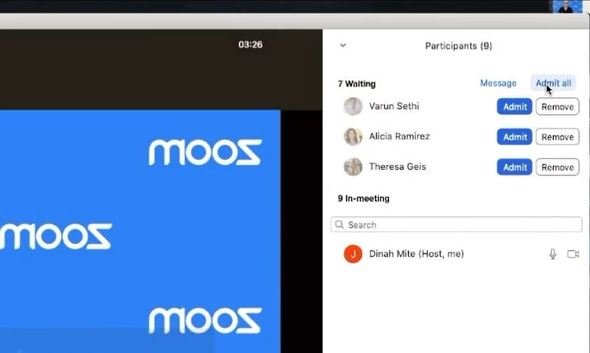 待機室機能を有効にした主催者の入室許可画面
なお、待機室機能についてはカナダのトロント大学の研究者が脆弱性をZoomに指摘しており、Zoomがこの脆弱性に対処するまでは待機室機能を無効にし、パスワードだけを使うようユーザーに勧めている(関連記事)。
Zoomは元々は企業ユーザーの管理者が管理することを前提に開発されたWeb会議サービスだが、新型コロナウイルス感染症のパンデミックで在宅時間が増えた個人が人と繋がるためのツールとして使うようになり、想定した層ではないユーザーが急増。企業内での利用では問題になりにくいであろうZoombombingやUNCのハイパーリンク化などが問題になっている。
Zoomによると、2019年12月末の時点で約1000万人だったユーザー数が、3月には2億人以上に増加したという。
【更新履歴:2020年4月5日午前7時20分 トロント大学による脆弱性指摘についての1文を追加しました。】
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR