




















Zoom、北米のWeb会議の暗号キーを誤って中国データセンター経由にした問題について説明
Web会議サービス「Zoom」を運営する米Zoom Video Communicationsの創業者でCEOのエリック・ユアン氏は4月3日(現地時間)、一部の北米でのWeb会議が、本来接続するはずのない中国のデータセンターを経由した可能性があることを認め、この問題を修正したと語った。
この問題は、加トロント大学のグローバルセキュリティ研究所Citizen Labが3日に指摘したもの。ユアン氏のブログは、この指摘の数時間後に公開された。
Citizen Labは、Zoomが主張するエンドツーエンドの暗号化について調査する目的で米国カナダ間のWeb会議を実施したところ、その会議の暗号化キーが中国の北京にあるサーバを経由していたことが分かったとしている。
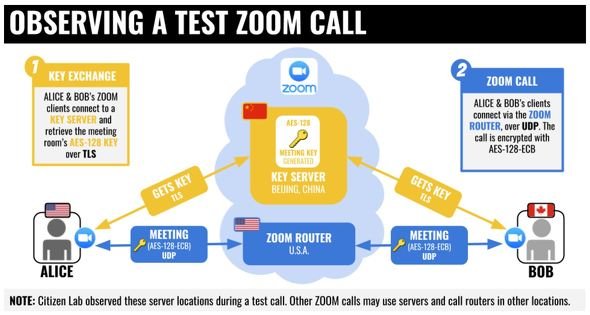 会議自体は米国のサーバを経由したが、その暗号・復号キーは中国のサーバを経由したという説明(資料:Citizen Lab)
Zoomは米国に拠点を置く企業だが、中国にも拠点がある。もし中国政府がZoomの中国拠点に対し、ユーザー情報の開示を求めれば、Zoomはこれを拒否できず、データが中国政府にわたる可能性があるとCitizen Labは指摘した。
また、エンドツーエンドの暗号化を主張していることに関しも、Citizen Labは政府や医療関係者、機密情報を持つ企業など、強力なプライバシーと機密性を必要とする場合は、現時点ではZoomを利用しないことを強く勧めた。ただし、TLS(Transport Layer Security)は採用しているので、友達とのカジュアルな会話や教育機関による授業のための利用については中止の推奨対象ではないとしている。
ZoomのユアンCEOはこれを受け、中国のサーバを経由してしまったのは2月に需要拡大に対応するため緊急で中国のサーバ容量を追加した際、通常であれば実装している「ジオフェンシング」(特定地域に仮想の柵を作ってアクセスできないようにすること)を誤って実装しなかったためだが、既に実装したと説明した。Zoomだけではないが、ネットサービスは通常のルートが混雑していると輻輳を避けるために別のルートを使うようになっている。その別ルートに本来であれば中国は含まれないはずだが、ミスのために選ばれてしまったという。
同氏はまた、「暗号化の改善にも取り組んでおり、専門家と協力してベストプラクティスに従っている」と語った。
Zoomは4日、Web会議に招いていないユーザーが侵入して不適切な画像などを共有したりするいわゆる「Zoombombing」対策としてパスワードの強化と「待機室」機能の追加を発表した。だが、Citizen Labは待機室機能には脆弱性があることが確認されたので、Zoomがこれを修正するまではこの機能を使わないようユーザーに勧めた。
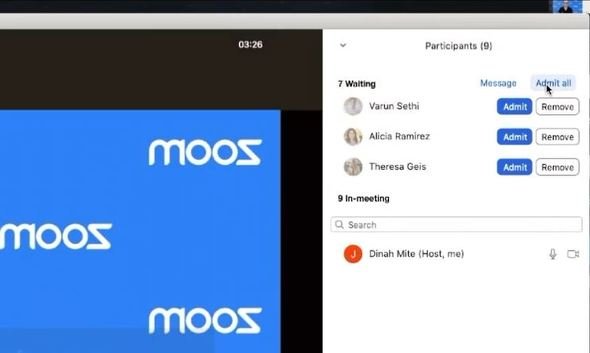 Zoomの待機室機能
待機室の脆弱性については、本稿執筆現在、Zoomからはまだコメントなどはない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR