




















相次いだ不正送金事件、ログイン認証の抜け穴を熟知か セキュリティ専門家の徳丸氏が解説(2/2 ページ)
SBI証券の不正送金事案 狙われた経験が少なく手薄に
SBI証券では、悪意のある第三者がSBI証券の証券口座に不正ログイン。偽造した本人確認書類を使って証券口座と同名義のゆうちょ銀行口座を作り、現金を引き出す事案が発生した。他社のWebサイトから流出したIDとパスワードを使ったパスワードリスト攻撃で不正ログインしたとされている。
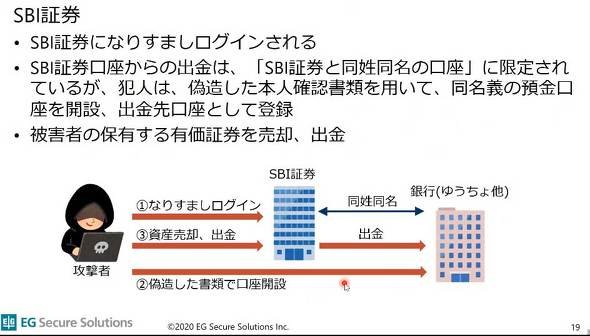
徳丸さんによると、証券会社のWebサイトは二段階認証の仕組みを導入していないなど、ネットバンキングと比べて認証の仕組みが甘い傾向にあるという。保険として、証券口座と同名義の銀行口座にしか出金できない仕様にしていたが、今回の事案ではそこが抜け穴になった。
徳丸さんは「証券会社は今まで狙われたことがあまりなく、(サイバーセキュリティ体制が)手薄になっていた」と分析している。
「mijica」の事案 認証コードを無限に調べられる部分があった
ゆうちょ銀行が提供するVISAデビット・プリペイドカードのmijicaでは、悪意のある第三者が任意のアカウントに不正ログインし、不正利用する事案が発生した。
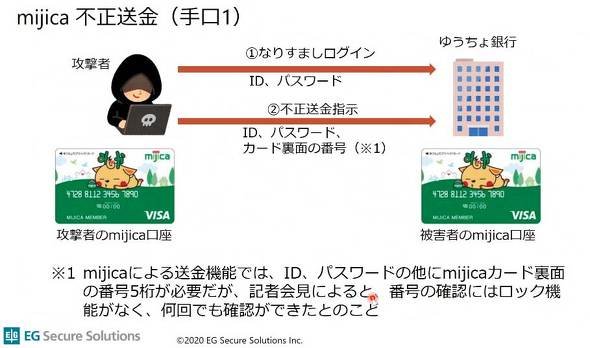
徳丸さんは、犯人が不正に取得したIDとパスワードでmijicaアカウントに不正ログイン。表示されるカード番号の下4桁を基にカード番号を総当たりして調べ、買い物で不正利用したと考えている。
アカウント間の不正送金の際には送金時の確認作業の抜け穴を突いた可能性があるという。mijicaアカウント間の送金にはIDとパスワードの他に、mijicaカードの裏面にある5桁の数字が必要だが、試行回数に制限がなく、総当たりで番号を探せる状態だったという。
徳丸さんは、これらの攻撃について、いずれもそれぞれのWebサイトの仕様を熟知していないと難しいことから、海外の人にとっては攻撃しにくいだろうと推測する。「国籍は分からないが、日本に拠点があり、サービスのことをよく調べた人がやっている可能性がある」と説明した。
金融機関がサイバーセキュリティの意識を高く持つには、「長期的にみると、利用者や国民など決済サービスを使う側から、セキュリティの高いものを使いたいという声が増えないとなかなか(企業の意識は)上がらない。利用者側の意識も必要」とした。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
「低評価でキャラが悲しげな目」 モスバーガーのアンケートがSNSで話題 運営会社に狙いを聞いた
-
3
松屋のアプリに不正アクセス、約238万件の個人情報が漏えい 停止中の補償も予定
-
4
総務省、GMO攻撃者サイトの「ブロッキング」を通信各社に要請 報道
-
5
「裏垢暴露」のつもりが警察沙汰 暴露系YouTuberが著名VTuberの“なりすまし”に騙されていた
-
6
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
7
無印良品、不正アクセスで最大2726万件の会員情報漏えいか 退会済みのユーザーも対象
-
8
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
9
セガのスマホゲーム「チェンクロ」、セキュリティ問題で1~2カ月の長期メンテ 13年続く長寿タイトル
-
10
PHP脆弱性でいち早くサービス停止、コドモン経営判断の舞台裏 実はオンラインイベントの真っ最中だった
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR