




















ユピテル、40万人分の会員情報流出 不正アクセス確認から3年以上報告せず、脅迫メール受信で公開
自動車用品などを手掛けるユピテル(東京都港区)は6月7日、2017年10月にサーバが不正アクセスを受け、同社が運営する会員サイト「My Yupiteru」に登録する約40万人分の個人情報が外部に流出したと発表した。攻撃者とみられる人物から、金銭要求の脅迫メールを受信していることも併せて公表した。クレジットカード情報は含まれておらず、7日時点で、個人情報の悪用も確認されていない。
 ユピテルの本社(出典:採用サイト)
流出したのは、17年10月以前に同サイトへ会員登録した40万5576人分の住所、氏名、性別、生年月日、電話番号、メールアドレスを含む、52万8563件のデータ。残り12万件余りのデータについて同社は、既に退会済みで閲覧できない情報や入会手続きを途中で取り消したユーザーの情報などとし「情報流出を確認した会員には、個別に連絡する」としている。
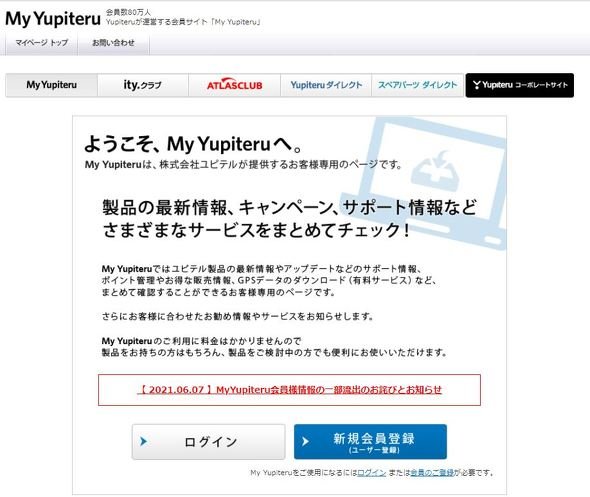 会員サイト「My Yupiteru」
同社が不正アクセスを確認したのは2017年10月31日。不正アクセス元からの通信を遮断するとともに、社内全端末へのセキュリティチェックを実施した。その後、委託先のシステム開発会社やサーバ管理会社に調査を依頼した結果、「不正アクセスは確認するも、個人情報がダウンロードされた痕跡は認められない」との見解を示したため、当時は不正アクセスの公表を見送ったという。
事態が急転したのは、不正アクセスから約3年半後の21年5月。社員が攻撃者とみられる人物からのメールを受信。文面を確認すると「2017年末にサーバをハッキングし、顧客情報を持っている」とする文面とともに「私はお金が必要です。私は金銭を尋ねます。入手した情報を競合他社に渡します。彼らは購入するでしょう。私はあなたのために2週間待ちます」(原文ママ)と金銭を要求する記載があった。メールに記載されたリンク先に、約52万件のデータを確認した。
要求金額について同社は「詳細は開示できない」とし明言を避けたものの、「かなりの金額」と話す。脅迫メールの文面に対しても「不自然な日本語で、機械翻訳を使っているように感じる。海外からの攻撃ではないか」との見解を示している。脅迫メールの受信後、同社は三田警察署に被害届を提出するとともに、個人情報保護委員会にも報告した。
現在、同社は会員にログインパスワードの変更を求めている他、特設のコールセンターを開設し、対応に当たっている。
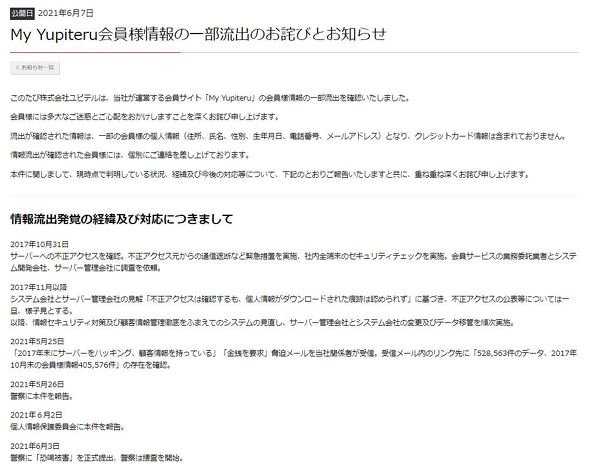 プレスリリース
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
3
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
4
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
5
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
6
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
7
Anthropic、独自の“創薬活動”に着手 社員1人のバイオ企業を買収、小児難病の治療薬研究を進める
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
10
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR