




















“二重で脅す”ランサムウェア、さらに手口が巧妙化した新種も システムの正しい守り方を専門家に聞く(2/2 ページ)
2016年以降、個人から組織に標的をシフト “大物狙い”が増加
現在、ランサムウェアは全世界で累計1億3600万回以上(2020年4月から2021年4月)の検知が確認されている。石丸さんに近年の傾向を聞くと、全世界でのランサムウェアの検出件数自体は全体的に減少傾向にあるという。2016年以降、攻撃の標的が個人から組織にシフトしたためだ。
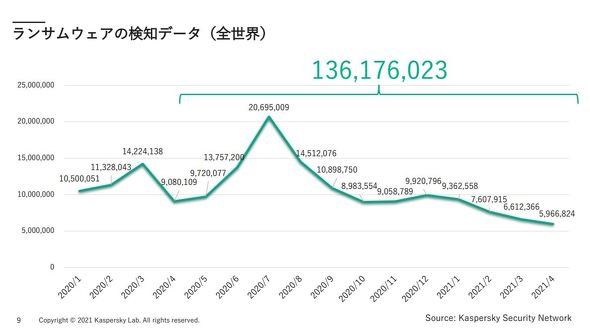 ランサムウェアの検知数
2020年以降はその傾向が強まり、「big-game hunting」(大物狙い)の犯罪者グループが増加している。攻撃者グループが金銭を多く得られる組織に標的を絞ったとみられており、それに伴い、1回当たりの身代金が高額に。身代金に5000万ドル(日本円で約50億円)を要求されたケースも報告されているという。
また、二重脅迫型のランサムウェアが増加したのも20年だ。国内ではカプコンが「Ragnar Locker」(ラグナロッカー)による攻撃を受け、情報が流出した。攻撃者グループは企業から盗み出したデータを、一般的に「WALL OF SHAME」と呼ばれる各自のリークサイトでさらす。2020年には987以上の組織がその被害を受けた。
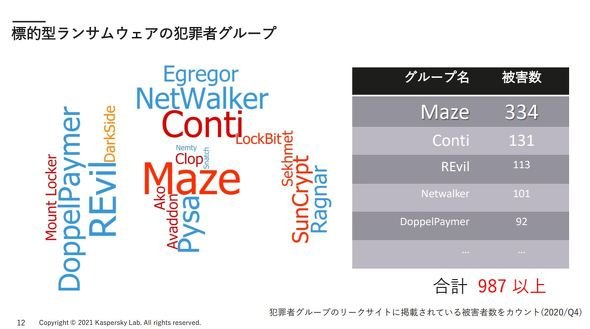 ランサムウェアの主要な犯罪者グループ(2020年時点)
 カプコンを攻撃した「Ragnar Locker」
二重脅迫型のランサムウェアには事後対応が重要
こうしたランサムウェアの脅威に企業はどう対応するべきか。石丸さんは、Cringと同様に「脆弱性を抱えたままのセキュリティ製品を使わないことが非常に重要」「修正プログラムがある場合はアップデートし、常に最新の状態に保つようにしてほしい」と話している。場合によっては、警察への通報やJPCERT/CCへの連絡も有効だ。
これらに加え、二重脅迫型のランサムウェアに対しては、攻撃を受けた後の対応も重要な役割を担う。広報もその一つだ。大企業では不正アクセスの事実をプレスリリースなどで公表することが多いが「不確実な情報をこまめに出すよりも、調査をして正確な情報が判明したタイミングで、まとめて出すことが重要だ」と石丸さん。
攻撃者から要求された身代金についても「基本的に支払ってはいけない」と主張する。暗号化が確実に解かれる保障がない上、攻撃者を金銭的に支援することになるからだ。
石丸さんは「今後も新たなマルウェア、金銭搾取の仕組みが生まれる可能性がある。ランサムウェアを引き続き注視することが必要」としている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR