




















サイバーセキュリティ月間
「いまこの脅威が危険」は経営層に刺さらない 理解を得るには? 内閣サイバーセキュリティセンターに聞く(1/2 ページ)
サイバーセキュリティ上の脅威は誰もがひとごとではない。経営層にリスクを知ってほしい――こう話すのは、国内のセキュリティ対策の旗振り役である内閣サイバーセキュリティセンター(NISC)の佐伯宜昭さん(基本戦略第一グループ 内閣参事官)だ。
佐伯さんは、インターネットが国内に普及し始めた1997年に郵政省に入省して以来、政府や関連機関で情報通信関連の分野を渡り歩いてITの進化を見てきた。振り返ると、インターネットが普及して以来、サイバーセキュリティ対策は常に重要視されてきたという。技術的なトレンドの変化や、世の中に影響が大きいインシデントが起きることで意識が引き締まるなど波はあるものの、総じて関心が高いトピックだ。
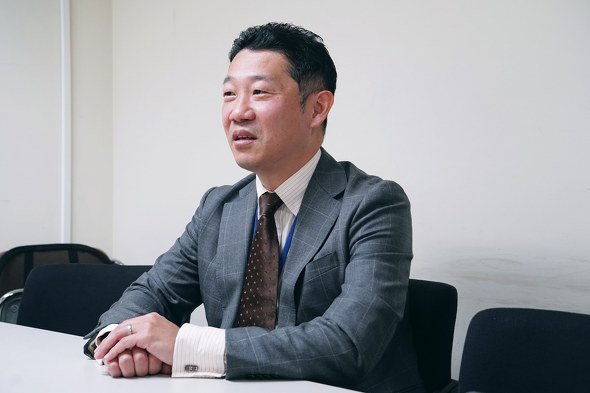 取材に応じるNISCの佐伯宜昭さん(基本戦略第一グループ 内閣参事官)
特に昨今はサイバー攻撃で企業の事業が大ダメージを受けた事例などがあり、対策が急がれる。いままでは情報システム部門などがボトムアップで対策を進めてきたが、現在はトップの実行力が問われている。
とはいえ、経営層の理解が足りない、経営層への説明が難しいという声も聞こえてくる。経営層に何が求められているのか、どう会話すればいいのか。2023年のサイバーセキュリティ月間(2月1日~3月18日)を主催するなど、サイバーセキュリティ領域の啓発や情報発信のプロであるNISCにポイントを聞いた。
セキュリティ意識は向上 減らない被害
前提として、近年のサイバーセキュリティに対する一般的な意識は高まっていると佐伯さんはいう。自身の生活に近い企業や組織がサイバー攻撃の被害に遭ったり、報道が増えたりしたことで危機感が醸成された。TVニュースでランサムウェアの被害を報道する時、ランサムウェア自体の詳しい解説がなくても通じるようになるなど、変化が表れている。
危機感があるとはいえ、被害は減っていない。例えばIPA(情報処理推進機構)が毎年公開する「情報セキュリティ10大脅威」の23年版では、組織編の脅威の第1位が前年に引き続きランサムウェアだった。個別の事案を見ても、業種や組織規模など関係なく被害に遭っている。攻撃者が大量にばらまいたランサムウェアに、対策が弱い小規模な組織が引っ掛かってしまったのだ。
「いまや自社は無関係だといえない状況です。意識を高く持ち、対策していても被害に遭う可能性はゼロではありません。どのようなリスクがあるか把握し、どれだけリスクを減らして被害を起こさないか考え実行することが大切です」(佐伯さん)
経営層の理解が必要 「サイバーセキュリティ戦略」で明記
サイバーセキュリティ対策を進める上で、経営層の理解が鍵になる。情シス部門など現場では対策の実効性に課題を感じていても、経営層が認識していなければ、そのギャップが企業のセキュリティホールを生みかねない。
特に昨今はコロナ禍でのIT活用やDXの取り組みなどで企業のデジタル化が進み、テレワークの普及など働き方が変わった。しかし裏を返せば、それらを支えるIT基盤に問題が起きれば企業活動に大きく影響する。「せっかくDXが進んでもリスクが増えたら本末転倒です」(佐伯さん)
サイバーセキュリティ戦略本部が21年に改定して閣議決定された「サイバーセキュリティ戦略」の中でも、DXとセキュリティ対策の両立を基軸に掲げて次のように記載している。
経営層にとって、デジタル化とサイバーセキュリティ対策は、他人事ではなく、同時達成されるべき業務と収益の中核を支える基本的事項となり、(中略)経営層の意識改革や企業の取組を推進していく必要がある。
国際情勢の変化が経営リスクに サプライチェーン全体で脅威を管理
また国際情勢の変化という点でも経営層の関与が重要になる。22年、ロシアがウクライナ侵攻を始めるとサイバー攻撃が世界的に増えた。ロシアを支援するサイバー犯罪グループも登場し、これまで金銭目的だったサイバー犯罪に政治的な意味が加わった。欧米と共にウクライナを支援する日本も攻撃対象になりかねない。実害も出ている。台湾では、ナンシー・ペロシ米下院議長が訪れた際に駅やコンビニエンスストアのデジタルサイネージがハッキングされて、ペロシ下院議長を批判するメッセージが表示された。
こうした大局的な動きは経営リスクそのものだ。多くの企業が海外に取引先を持っていたり、事業拠点や子会社を置いていたりする。そこと国内拠点のネットワークやIT資産はつながっているため、サプライチェーン全体をチェックしてサイバーセキュリティ対策の有効性を高める必要がある。100%の対策は難しいが、情シス部門だけでなく経営層や一般従業員がしっかり弱点を把握して、万が一インシデントが起きた際にどうするかを事前にマネジメントすることが重要だと佐伯さんは説明する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR