




















サイバーセキュリティ月間
「いまこの脅威が危険」は経営層に刺さらない 理解を得るには? 内閣サイバーセキュリティセンターに聞く(2/2 ページ)
サイバーセキュリティ対策の重要性 経営層に浸透せず
しかし、経営層にサイバーセキュリティ対策の重要性を理解してもらうのは簡単ではない。「いま、このマルウェアが危険なので対策しましょう」と言って通じるのは現場の担当者だけで、経営層に刺さっているかは正直怪しいと佐伯さんは話す。
NISCだけでなく経済産業省では「サイバーセキュリティ経営ガイドライン」を、産業界でも日本経済団体連合会が「経団連サイバーセキュリティ経営宣言2.0」を発表しているが、まだまだ対策の必要性が浸透していない。
CIO(最高情報責任者)やCISO(最高情報セキュリティ責任者)を設置する企業も増えてきたが、きちんと機能しているかは別問題だ。米国では執行トップのCEOがサイバーセキュリティについても責任を持つという考え方が浸透しているというが、日本ではサイバーセキュリティを経営のピースと捉えられていないのが現実だ。
どうすれば経営層に刺さるのか?
佐伯さんをはじめNISCでは、経営層の理解を促すさまざまな施策を展開している。22年には、経営層やDXを推進する部門長向けにセキュリティ知識をまとめたプログラム「プラス・セキュリティ知識」のページを立ち上げた。目的や役職別に用意したカリキュラムを通して、必要な知識のアップデートをサポートしている。
しかしプログラムを用意するだけでは不十分だったと佐伯さんは評価する。忙しい日々を送る経営層に、講座や学習プログラムを受ける時間がない可能性も高い。そこで23年のサイバーセキュリティ月間では、経営層向けの動画コンテンツを拡充して、啓発や理解促進を図る狙いだ。
経営層目線で伝えること
「経営層と従業員は、考えていることや見ている風景が違います。社会的にサイバーセキュリティが話題になっていることを理解していても、それが直接自社に結び付くとは限りません。自分ごととして捉えられるよう、同じ経営層の方やコンサルタントにアドバイスをもらうなど、経営層目線で刺さる言葉を投げかけるのが有効と考えています」(佐伯さん)
自社にとってサイバーセキュリティリスクがどう働くかを知っておくのは経営層の責任だ。事業のコアは何で、そこにどのようなリスクがあり、インシデントが起きたらどうするのかを考える必要がある。
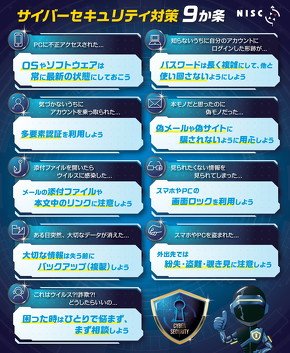 NISCとIPAが作成したサイバーセキュリティ対策9か条
そしてNISCは「サイバーセキュリティは全員参加」というキャッチフレーズを掲げている。情シス部門はもちろん、経営層から事業部門の従業員までそれぞれが置かれている状況で適切なセキュリティ対策に取り組むことが大切だ。23年のサイバーセキュリティ月間では、IPAと共同作成した「サイバーセキュリティ対策9か条」を軸に、企業を含む社会全体でサイバーセキュリティ対策を前に進めようとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR