




















知っておこう、“政府認定クラウド”
“政府認定クラウドサービス”登録で開示される情報・されない情報 リスト入りを目指すときの注意点(2/2 ページ)
責任共有モデルにも注意 「ISMAPだから安心」がトラブルの種に?
一方の「クラウドサービスの責任共有モデル」は、CSPと利用企業がそれぞれ責任を負うという考え方を指します。クラウドの利用者・提供者は、この責任共有モデルに基づいて責任分界点を明示し、それぞれに必要な対応を取る必要があります。
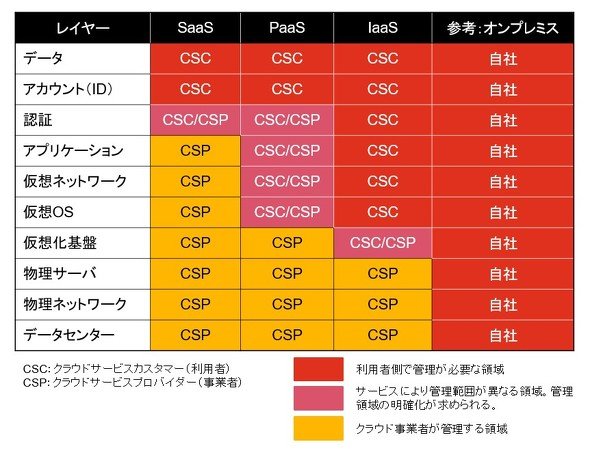 図表3 責任共有モデルの例
責任共有モデルでは、サービスの提供形態によって責任分界点が異なります。例えばSaaSの場合は アプリケーションに異常が発生した際の責任は提供事業者側にありますが、インフラを提供するIaaSの場合は利用者側の責任となります。
ただし、中にはなかなかこの考え方を理解できないクラウドサービス利用者も見られます。例えば、本来は利用者側が責任を持つべきアカウントの設定について、その妥当性の確認はCSPが担保すべきと利用者が思い込んでいることもあります。
ISMAPに登録されていることで、逆に「このクラウドサービスは信頼できるから、全部お任せでよい」と誤った認識を持たれる可能性もあります。同様の誤解から責任の所在があやふやになり、あらぬビジネスリスクが生じることもあるかもしれません。その可能性を排除するためにも、責任共有モデルについての情報開示は重要です。
先述の通り、ISMAPは一度登録すれば終わりではなく、リスト入りを維持する場合は更新が求められます。更新する場合は、初回登録後も監査機関による毎年の継続的な評価および審査が必要です。
ISMAPクラウドサービスリストには、クラウドサービス利用者がセキュリティリスクを評価するのに有用な情報が記載されています。ただ、必要な情報が網羅されているわけではありません。
CSPにとっては、ISMAPクラウドサービスリストへの登録がゴールではなく、あくまで政府機関が求める最低要件を満たしたに過ぎないという認識が必要になります。情報開示についても同様です。クラウドが社会の重要なインフラとして機能していくからこそ、CSPにはサービスの利用者目線に立ち、クラウドの信頼を高めるための取り組みが求められます。
Copyright © ITmedia, Inc. All Rights Reserved.


知っておこう、“政府認定クラウド”
“政府認定クラウドサービス認定制度”の「ISMAP」に登録し、国から認められたサービスになるには、どんな準備や対策が必要なのか。有識者がISMAPの概要から解説していく。
この記事の著者


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR