




















日本の製造業に対応を迫る「欧州サイバーレジリエンス法」とは
日本の製造業にも影響大? 新たな法規制「欧州サイバーレジリエンス法」対応に必要な要件は 先行する規制から考える(2/2 ページ)
CRAのサイバーセキュリティ要件、REDを参考に考える
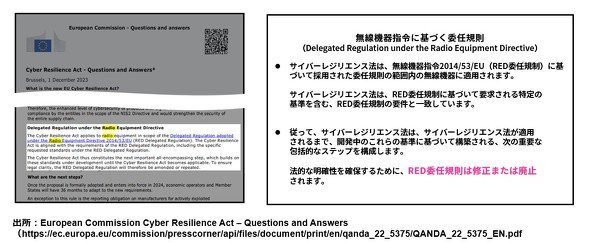
REDは欧州で販売される無線を利用した機器に対する法令だ。従来、主に電磁波試験、電気安全試験、無線試験が要求されていたが、2025年8月からはインターネットに接続される無線機器についてはサイバーセキュリティの要求事項が追加されることになった。CRAは無線・有線を問わず、デジタル要素を持つ全ての製品が対象になるため、将来的にREDのサイバーセキュリティに関する要求事項は、CRAのスコープに包含される見込みだ。
サイバーセキュリティの義務化についてはRED(2025年8月から適用予定)が先で、その後にCRA(適用時期は未定)という順序になる。CRAのサイバーセキュリティの法規制要件がREDよりも緩和されるというのは考えづらく、REDの整合規格について理解しておくことは有益だと考えられる。
当初REDの整合規格として有力だったのは、ETSIによるサイバーセキュリティベースライン要件である「ETSI EN 303 645」だった。しかし民生品IoT機器向けの要求事項の性格が強く、産業機器などを対象に含むREDの整合規格としては単独で役割を果たせないと判断された。
内容を補完するために産業用機器のサイバーセキュリティ規格である「IEC62443-4-2」と組み合わせて使うことが考えられたものの、両規格で重複する内容があるという問題があった。そのため両規格の要求事項(ETSI EN 303 645では5.1~5.13の項目、IEC62443-4-2はFoundational Requirements 1~7の項目)から、どの項目を評価に用いるかを関連付けるマッピング文章「ETSI TS 103 929」が発行された。
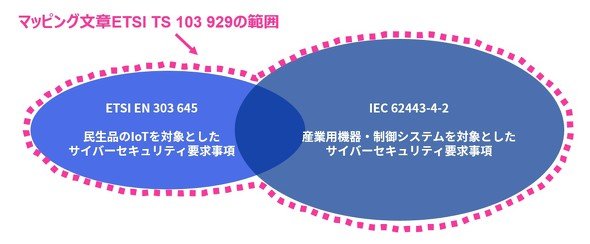
ETSI TS 103 929では、ETSI EN 303 645およびIEC62443-4-2の具体的要求項目について、「項番ごとに評価の対象として用いる(Y)」「評価の対象としない(N)」「一部評価の対象にする(P)」という形でマッピングを行った。(P)についてはどの程度評価の対象にするかが明確になっていなかったため、これらを整理し「prEN18031シリーズ」という規格がまとめられた。
なお、「pr」というのは「Provisional」の略で、正式なEN規格として採択される前の、暫定的なドラフト規格であることを意味する。EN18031シリーズについては、欧州電気標準化委員会(CEN-CENELEC)のワーキンググループ(JTC13/WG8)での議論がほぼ終結し、2024年9月にはprが取れた正式版が発表される見込みだ。
ただし、EN18031の規格については内容のまとめかたが網羅的で、ボリュームが多いため使いづらい面がある。現時点ではETSI EN 303 645およびIEC 62443-4-2をそれぞれ用いて、暫定的な要求事項のベースとして使う方が、事前準備作業をスムーズに行えるかもしれない。
ちなみにREDと同様、CRAについても欧州ネットワーク情報セキュリティ機関(ENISA:European Network and Information Security Agency)という組織からマッピング文章が発行されている。ただし、全38もの規格を参照する必要があるなどREDのマッピング文章以上に対応のハードルが高く、開発現場で使うには現実的ではないだろう。
とはいえ内容を確認してみると、このマッピング文章でも多くの項目で参照されているのはETSI EN 303 645およびIEC 62443-4-2であり、当面はこの2つの規格を基に対策を進め、最終的な整合規格が出た際に、両規格との差分について対応するのが現実的な戦略だろう。
また、マッピング文章の中で言及されている規格のうち、ETSI EN 303 645およびIEC 62443-4-2以外では、ISO/IEC27002(情報セキュリティ、サイバーセキュリティ及びプライバシー保護)やISO/IEC30111(脆弱性のハンドリングプロセス)、ISO/IEC29147(脆弱性の公開)なども、その内容から重要になってくる可能性がある。
以上、CRAの整合規格を取り巻く現状について、今までの経緯を中心にまとめた。連載第3回では、これらの整合規格に適応するため、製造事業者がとるべき具体的なアクションについて、開発および組織づくりの観点から解説する。
Copyright © ITmedia, Inc. All Rights Reserved.


日本の製造業に対応を迫る「欧州サイバーレジリエンス法」とは
欧州ではIoT機器のサイバーセキュリティを強化するための法規制が相次ぎ生まれている。中でも、日本の製造業に大きな影響を及ぼすと考えられるのが、無線機器のサイバーセキュリティ強化を求める欧州無線機器指令(RED)と欧州サイバーレジリエンス法(CRA)だ。本連載ではこのうちCRAについて、製造業各社が対応するために必要な基礎知識と方法論を3回にわたって解説する。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR