




















サイバーセキュリティ、“侵入前提”はもう時代遅れ? 今再び「防御」に注目が集まるワケ(2/4 ページ)
まずは「攻撃の高速化」。近年のランサムウェアは、AIの活用などにより攻撃の各ステップを大幅に効率化し、侵入からデータの暗号化までの時間を劇的に短縮している。攻撃を検知した時には身代金を要求されているケースが後を絶たない。「見つけてから対処する」という姿勢から生じるタイムラグが、ビジネスにとって致命傷になる可能性がある。
第2は「現場の疲弊」だ。検知システムは日々、大量のアラートを鳴らす。その多くは誤検知だが、セキュリティ担当者は全てを確認する必要がある。近年は、収集されるログ量の増加やクラウド環境の複雑化などから、現場の負荷も増えている。サイバーセキュリティ分野での人材不足が叫ばれる中、こうした対応に現場が疲弊しきっていることが、各方面から指摘されている。
第3は「コストの増大」だ。一度ハッカーの侵害を許すと、フォレンジック調査やシステム復旧、法的対応、ブランドの毀損(きそん)と膨大なコストがかかる。顧客の個人情報流出への対応のように、実際の流出の有無や規模にかかわらず、一定の対応が求められる場合も多い。事後対応にかかるコストが、予防に比べて圧倒的に「高くつく」ようになったわけだ。
サイバーセキュリティの分野では、攻撃による実害(侵害やシステム停止など)が発生した瞬間を、爆発になぞらえて「Boom」(ブーム)と呼ぶ。近年、多くの企業が投資を集中させてきたのは、事案発生後の領域「Right of Boom」(ブームの右側)だった。それに代わって生まれているトレンドが「Left of Boom」(ブームの左側)、つまり事案発生前の防御への回帰だ。
ただしLeft of Boomは、「ウイルス対策ソフトを入れて終わり」といった、ひと昔前の予防論とは異なる。攻撃者の手口が巧妙化した今、防御側もより戦略性が求められるためだ。Left of Boomの主眼は、自社のシステムに存在する脆弱(ぜいじゃく)性を攻撃者よりも先に見つけ出し、修正することにある。パッチを当てる、設定ミスを直す、認証を強化するといった管理を徹底し、攻撃者が付け入る隙を極限まで減らしていく。
また、Left of Boomを押し進めた概念として「Left of Left」(左側のさらに左)という言葉も聞かれるようになった。サードパーティーのリスク管理や、攻撃者が攻撃対象を探している兆候の把握など、自社のシステムの防御よりさらに前段階で対応。脅威にさらされる箇所をゼロにすることを目指す。後手に回りがちだったセキュリティ対応において、改めて攻撃者の先手を取り、対症療法から予防医療に転換する動きといえるだろう。
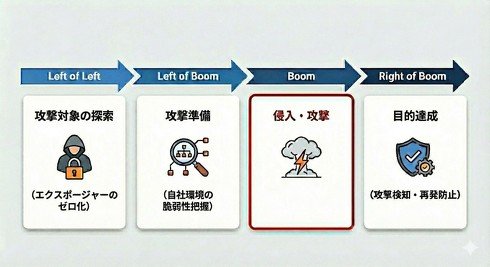 サイバー攻撃のステップと企業が取りうる対応(Geminiで生成)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
4
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
5
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
6
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
7
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
8
ANAの予約情報に不正アクセス、JALと同じ委託先経由で 個人情報をのぞき見た痕跡も
-
9
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
10
渦中のGMO、熊谷代表の発信は“火に油”か? 「経営トップが自ら広報」の功罪
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR