




















東海大、ランサム被害で個人情報漏えい 最大19万人分 業務委託先がルール違反、データを持ち帰り
東海大学は2月18日、業務委託先のサーバが不正アクセスを受け、個人情報が漏えいしたと発表した。委託先では大学構内での現地作業か、専用環境へ接続して作業をするルールを設けていたが、それに反して委託先社内へデータを持ち帰るなど、本来のルールとは異なる対応があった。これにより、東海大関係者の個人情報が最大19万人分漏えいした。
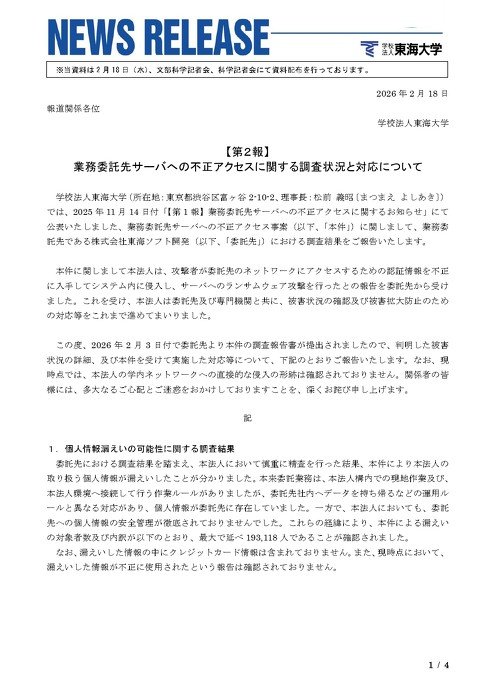 東海大、ランサム被害で個人情報漏えい
東海大のネットワークシステムの保守・管理などを行う東海ソフト開発(東京都渋谷区)が2025年11月7日、管理サーバに外部から不正アクセスを受けた痕跡を発見。その後調査したところ、ランサムウェアグループからの脅迫文がサーバに保存されていたことなどが明らかになった。
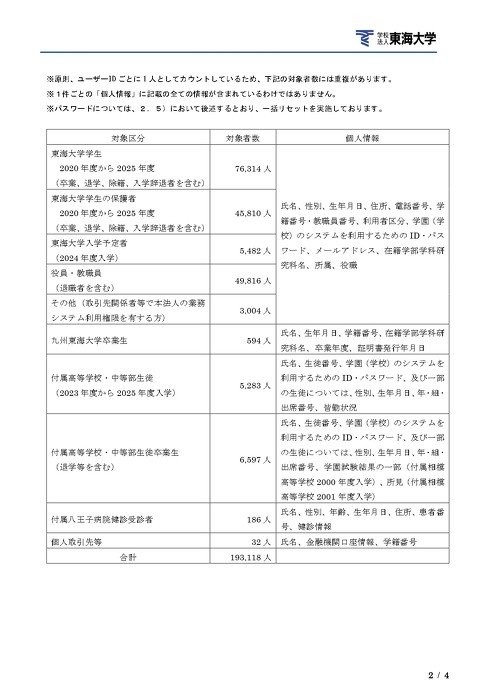 漏えいした個人情報の内訳
これにより、東海大学の学生(20~25年度在籍者)7万6314人、その保護者4万5810人、大学の役員・教職員4万9816人など、最大で延べ19万3118人分の個人情報が漏えい。流出したのは氏名や性別、生年月日、電話番号、住所、学園システムのパスワード、メールアドレスなどで、クレジットカード情報は含んでいないという。
東海大は、委託先で個人情報取り扱いの不備があったことの他「当法人においても、委託先への個人情報の安全管理が徹底されていなかった」と説明。「ご関係者各位に多大なるご心配とご迷惑をおかけする事態を招いたことを、重ねて深くおわび申し上げます」と謝罪した。
現在東海大では、個人情報漏えいの対象者に郵送などで順次通知を実施中。再発防止策として「学校法人内における個人情報管理の徹底」「業務委託先における個人情報管理の徹底」の2点を提示している。
なお25年11月に発表した資料によると、攻撃グループは、何らかの方法で窃取した管理者アカウントを使って、リモートメンテナンス用の入り口から進入した可能性がある。攻撃グループはサーバへ侵入後、保管ファイルの一部をランサムウェアにより暗号化したという。
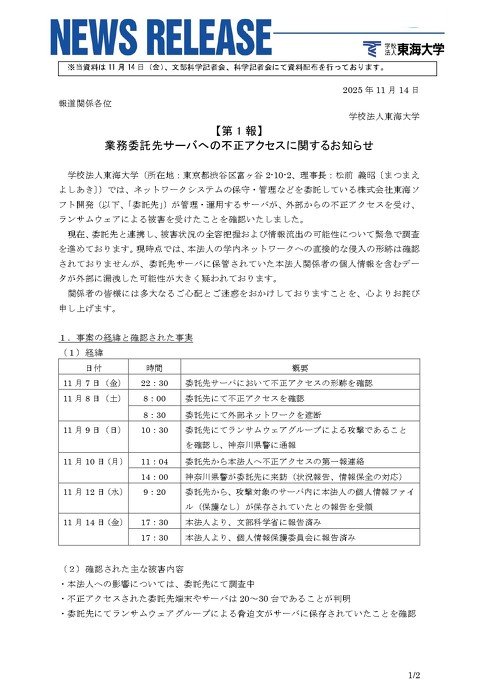 25年11月発表の第1報(1/2)
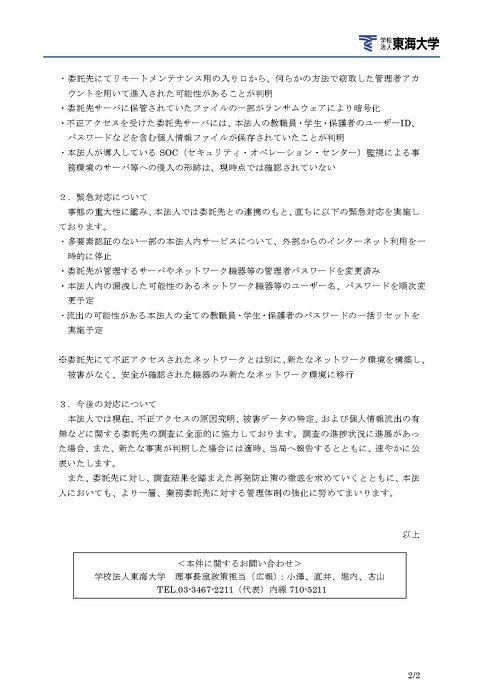 25年11月発表の第1報(2/2)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR