


初代Switchに脆弱性 QRコード読み取りで情報漏えいの恐れ 深刻度「高」
任天堂は9月10日、「Nintendo Switch」で、一部の機能を利用する際に表示されるQRコードを悪意のある第三者に直接読み取られると、不正なコードを実行されたり、本体内の情報を取得されたりする恐れのある脆弱性(CVE-2026-82079)を公表した。本体更新を呼び掛けている。
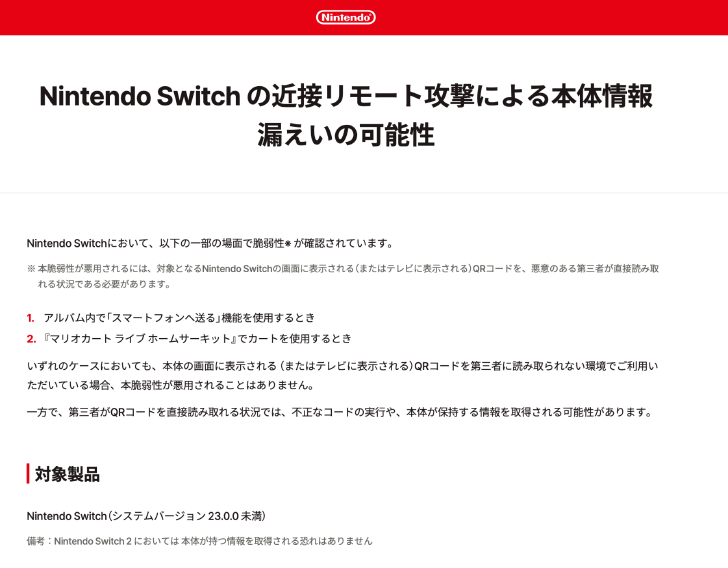 任天堂の脆弱性公表資料より
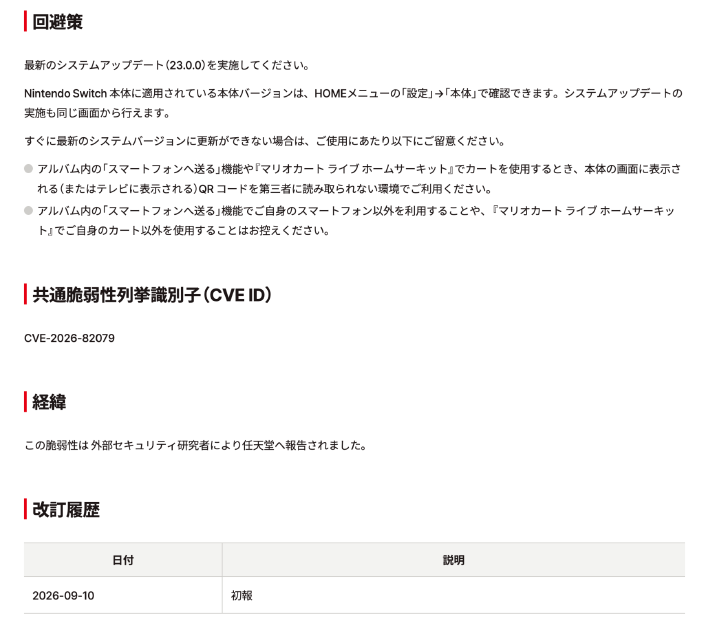 回避策など
脆弱性の深刻度を示すCVSS v4.0のスコアは7.0(10点満点中)。同社は2026年1月にCNA(CVE番号採番機関)となっており、CNAになってから同社自身が採番・公表した初のCVEとみられる。
対象はシステムバージョン23.0.0未満の初代Switchで、アルバム内で「スマートフォンへ送る」機能を使う際または「マリオカート ライブ ホームサーキット」でカートを使う時に問題が確認された。
本体画面やテレビにQRコードが表示されるが、第三者にこれを直接読み取られる状況では、不正なコードを実行されたり、本体が保持する情報を取得されたりする恐れがあるという。
10日に配信したシステムバージョン23.0.0は、脆弱性を修正済み。ユーザーに更新を呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
“自動で耳コピ”アプリ、ヤマハが無料公開 音源読み込み→3分でピアノ譜に
-
2
無人タクシー、東京で来年運行へ GO、Waymo、日本交通が合意
-
3
不正アクセスで「当選」が「落選」に改ざん ウルトラマンショップのLINE整理券システムで被害
-
4
日本郵便、荷物の本人確認をICチップ付き身分証4種に限定 スマホのマイナカードで受け取れる場合も
-
5
マンガ数冊「105万円でSOLD」物議、メルカリ“マネロン疑惑”を否定「その価格で売れていない」……ならばなぜ?
-
6
「AIで効率化しても仕事が増えるだけ」──月○時間浮かせても報告しない社員たち 広がる“AI版静かな退職”
-
7
録画した番組を「Googleドライブ」「OneDrive」に保存 パナソニック新型「DIGA」で
-
8
「悪用されそう」─―メルカリ「限定公開」機能、SNSで物議 同社に対策を聞いた
-
9
初代Switchに脆弱性 QRコード読み取りで情報漏えいの恐れ 深刻度「高」
-
10
「監視されていないときのAIは、もう評価できない」 OpenAI現役研究者が個人声明
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR