




















レゴランド・ジャパン・ホテル、外部予約サービスへの不正アクセスで個人情報漏えいか 予約1557件分に影響
テーマパークなどを運営するLEGOLAND Japan(愛知県名古屋市)は9月25日、レゴランド・ジャパン・ホテルの公式予約サイトで利用する外部のオンライン予約プラットフォームに不正アクセスがあったと発表した。予約1557件分の氏名、メールアドレス、電話番号が漏えいした可能性があるという。
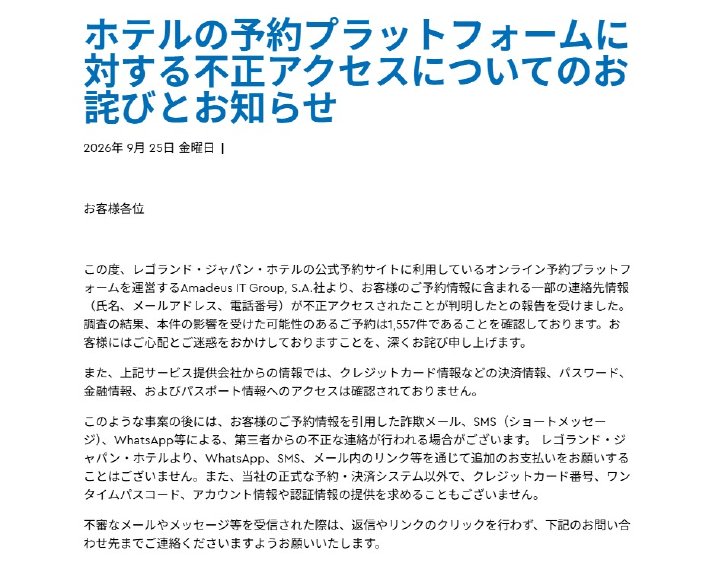 LEGOLAND Japanのお知らせ全文
同プラットフォームを運営するのは、旅行業界向けの予約システムなどを提供するスペインのAmadeus IT Group。LEGOLAND Japanによると、同社からは、クレジットカード情報などの決済情報、パスワード、金融情報、パスポート情報へのアクセスは確認されていないと報告を受けているという。
LEGOLAND Japanは、利用者に対し予約情報を悪用した詐欺メールやSMSが送られてくる可能性があるとして注意喚起。同ホテルが、メッセージやメールに記載したリンクなどを通じて追加の支払いを求めることはないと説明している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
IDCFクラウドへのランサム攻撃、495の企業・自治体に影響 一部には「復元難しい」との通達も
-
2
IDCFクラウドへの不正アクセス、ランサムウェア攻撃と明らかに 運営会社が回答
-
3
バイブコーディングで作った公開中のWebアプリ、9割に脆弱性 MSの研究者など調査
-
4
IDCFクラウドに不正アクセス 東日本の第1リージョンで障害
-
5
損保ジャパン、約6万件漏えいか 大和証券・シチズンと同じ委託先への不正アクセスで
-
6
Google広告の代理店アカウントに不正アクセス 顧客アカウントからカジノ広告無断配信 パスキー設定も侵入許す
-
7
Anthropic、「Claude Haiku 5.5」公開 「Haiku 4.5」から大幅性能向上で利用コスト約75%減
-
8
相次ぐ不正アクセス受け、古川デジタル相がコメント 国民に3つのサイバー対策呼び掛け
-
9
HIS子会社からパスポート情報流出か、最大627人分 昨年の不正アクセスを公表
-
10
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR