


チケット販売サイト「イープラス」に不正アクセス、個人情報1463件漏えい 口座情報や住所なども一部流出
チケット販売サイトを運営するイープラス社(東京都渋谷区)は9月29日、電子チケット「スマチケ」の払い戻し情報を管理するシステムが不正アクセスを受け、個人情報1463件が漏えいしたと発表した。公演の中止や延期などで、2022年6月30日から26年9月11日までにスマチケの払い戻しを申し込んだ人の一部が対象になる。
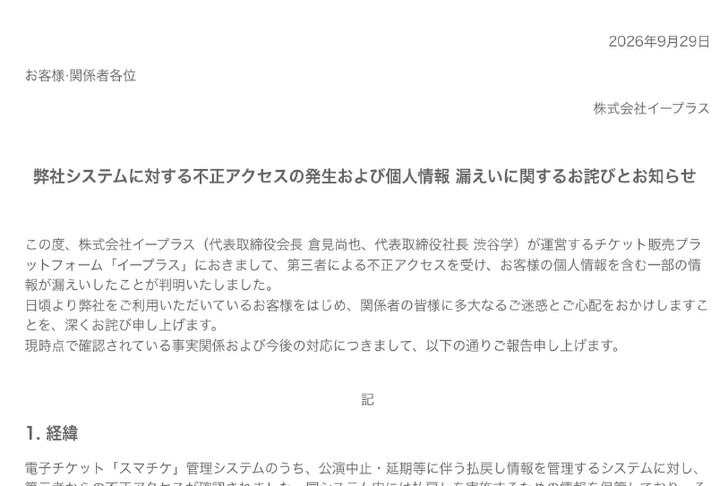 イープラスが9月29日に公表したおわびとお知らせ
漏えいした1463件の個人情報は、いずれもメールアドレスと片仮名の氏名、払い戻しの対象になった公演の名前・会場・日時を含む。さらに、銀行振り込みでの返金を選んだ751件では、振込先の口座情報(金融機関名・支店名・口座種別・口座番号・口座名義)も漏れた。証書を郵送で受け取る「郵便振替払出証書」を選んだ68件では、送り先の郵便番号・住所・氏名も漏えいした。クレジットカードへの返金を選んだ残りの644件は、メールアドレスなど全件に共通する情報のみだった。
一方、クレジットカード情報は同社が保持しておらず、パスワードなどの会員情報も別のデータベースで管理しているため、いずれも漏えいしていない。紙チケットなど、スマチケ以外で受け取った人の払い戻し情報も対象外。ほかのシステムへの不正アクセスや流出はなく、ファイルなどの改ざんもなかったという。
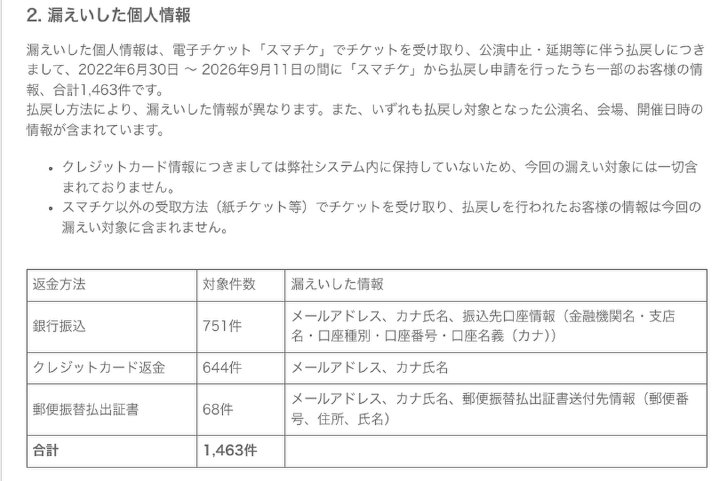 漏えいした情報の内訳と件数
不正アクセスは11日午後7時58分から12日午前2時44分にかけて複数回あった。同社は15日までに漏えいを確認し、同日中にセキュリティ設定を見直して不正アクセスを遮断した。29日から、会員ではない同行者を含む対象者に、メールで順次知らせている。個人情報保護委員会には報告済みで、所轄の警察署への届け出も準備中だ。
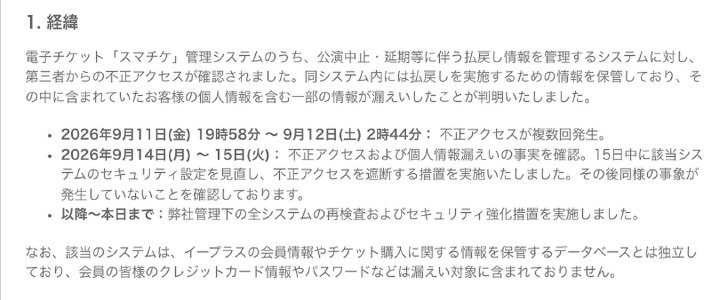 不正アクセスが発生してから遮断するまでの経緯
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Excel、40年続く原則を変更へ 1個のセルで複数の値を扱う新機能
-
2
「タイムズカー」会員情報約660万件漏えい 運転免許画像など 不正アクセスで
-
3
Geminiの「Gem」廃止へ、11月17日から「スキル」へ刷新
-
4
日本郵便に不正アクセスか 国際郵便の「調査請求Web受付」を停止、原因は調査中
-
5
“期限切れクレカ”を蘇らせ、不正にタッチ決済する「ゾンビカード攻撃」 米研究チームが検証
-
6
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
7
Ankerの回収対象モバイルバッテリーで発火事故 25年度も7件、消費者庁が注意喚起
-
8
クリスタ素材非公開、セルシスに詳しく聞いた 「英国政府とは無関係」……決済事業者は?
-
9
タイムズカー、会員の免許情報や本人確認書類が漏えいの可能性 不正アクセスで
-
10
OpenAI、最上位モデルのツール使用を伴う学習・評価・推論を全て停止したと発表
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR