


相次ぐ情報漏えいの一因に「A2B攻撃」 公開アプリを解析し裏側のサーバを狙う手口、NICTが公表
国内で相次ぐ情報漏えい事案の原因の一つとして、公開済みのAndroidアプリを解析し、接続先のサーバを狙う攻撃を確認した――情報通信研究機構(NICT)の脅威情報分析チーム「LETTICE」(レティス)は10月13日、「A2B攻撃」(App-to-Backend Attack)と名付けた手法を公表し、アプリ提供事業者へ注意を呼びかけた。アプリ自体に脆弱性がなくても、サーバ側の不備によって不正アクセスや個人情報の漏えいにつながる恐れがあるという。
A2B攻撃では、一般公開されているAndroidアプリを攻撃者が解析し、アプリが通信するサーバの接続先や、アプリが利用しているAPIなどを調査する。得られた情報をもとに、個々のサーバに合わせた攻撃を実行するという。
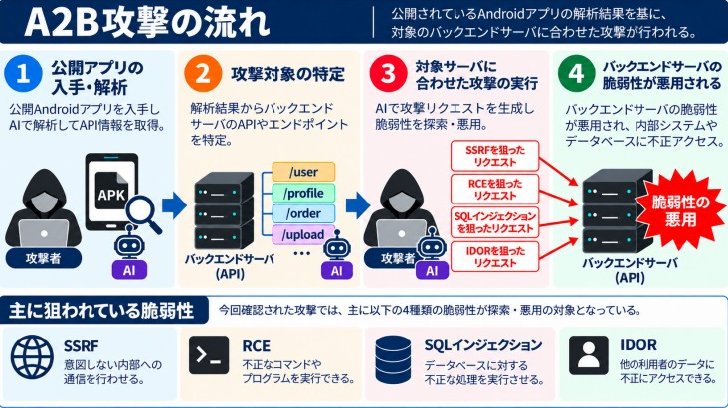 A2B攻撃の流れ(LETTICE)
攻撃対象となるのは、アプリの裏側で動作する「バックエンドサーバ」。アプリ自体に脆弱性がなくても、サーバ側の認証やアクセス権限の確認、入力内容の検証などに不備があれば、不正アクセスや個人情報の漏えいにつながる恐れがある。
同様の問題はAndroidアプリに限らず、iOSアプリやWebサービスでも発生する恐れがあり、NICTはこれらを提供する事業者にも注意を呼びかけている。また、AIの活用によってアプリの解析や脆弱性の発見が効率化され、攻撃がより多くのシステムに広がる可能性も指摘した。
LETTICEは、アプリを提供する事業者に対し、(1)公開しているAPIやサーバを洗い出し、アクセスログなどから不審なアクセスや情報の不正取得がないか確認すること、(2)APIのアクセス権限の不備(IDOR/BOLA)や、SSRF、RCE、SQLインジェクションなどの脆弱性・設定不備を重点的に点検すること、(3)不要なAPIの停止やアクセス制限、監視の強化、認証情報の無効化・再発行などの暫定的な対策を実施すること――の3つを推奨している。
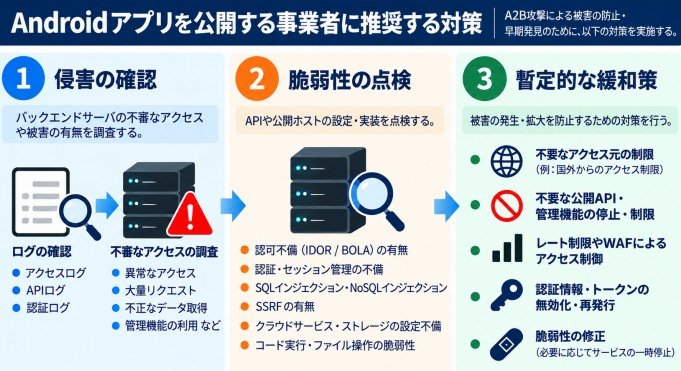 Androidアプリを公開する事業者に推奨する対策(LETTICE)
また、LETTICEは、今回確認された攻撃に関連するIPアドレス3件も、侵害の有無を調べる際の参考情報として公開した。ただし、これらとの一致だけで侵害の有無は断定できないため、アクセスログや通信内容などと併せて判断する必要があるという。
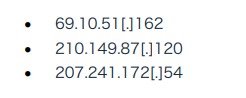 LETTICEが公開した3つのIPアドレス
同チームは、「Androidアプリを公開している事業者には、自組織のアプリが攻撃者によって解析され、その結果がバックエンドサーバへの攻撃に利用されることを前提として、各種のセキュリティ対策を早急に点検することを強く推奨する」と呼びかけた。
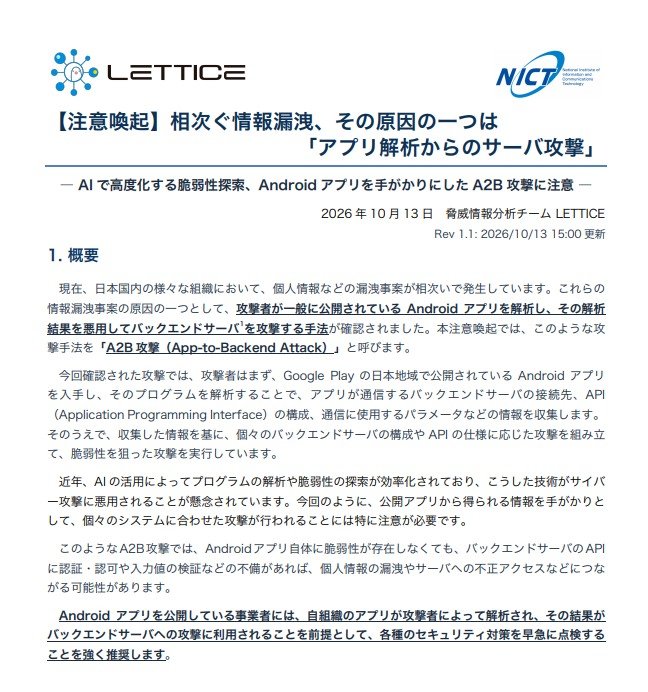 注意喚起の冒頭
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
フランスのスーパー数百店舗で冷蔵設備にサイバー攻撃 温度が最高50度に上昇し食品大量廃棄に
-
2
Anthropic、自己複製AIの「兆し」を指摘 55ドルのTVボックス15台で26Bモデルが稼働
-
3
JR東・京急・東武など鉄道7社、「磁気乗車券」廃止へ 27年春から「QR乗車券」に
-
4
はてな、11億円流出の調査報告書を公開 偽警察、口外禁止、残業・休出200時間超、孤立……ほころびが連鎖
-
5
日本人の大腸がん、約半数に“腸内細菌の毒素”が関与 40歳以下の発症は7割 東大・阪大が200人を全ゲノム解析
-
6
「お前たちのクラウドはわれわれのもの」 IDCFクラウドの管理画面に出た攻撃者のメッセージ 内容に運営元は
-
7
初めての一眼にフルサイズを選びたい、でも高くて重いのは嫌……「EOS R8 Mark II」はそういう人のためのミラーレスだった
-
8
情報漏えい深刻化に、東京都がサイバーセキュリティ強化へ 人員増強し関係機関と連携
-
9
「コミューン」不正アクセスでLINEヤフー、Sansan、パナソニックでも会員情報漏えいの可能性
-
10
AnthropicのAI、未解決殺人事件で警察に虚偽の情報提供 米政権は「通知と是正は義務」と警告
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR