


メルアド7700万件流出か アララメッセージの不正アクセスで続報 共通環境から契約企業のサーバへ侵入 悪用も確認
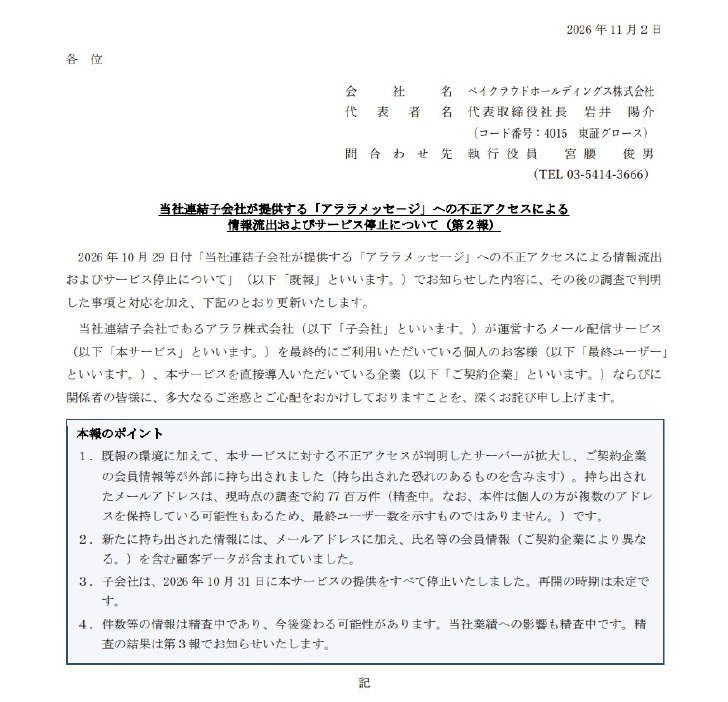
ペイクラウドホールディングスは11月2日、連結子会社のアララ(東京都港区)が提供するメール配信サービス「アララメッセージ」への不正アクセスを巡り、新たに約7700万件のメールアドレスが外部に流出、またはその恐れがあると発表した。10月29日に公表した不正アクセスの続報で、影響を受ける契約企業は最大約380社に上る。同サービスは10月31日から全面停止しており、再開時期は未定。
 プレスリリース冒頭
同社は10月29日、共用環境のシステムへの不正アクセスにより約301万件のメールアドレスが流出したと公表していた。その後の調査で、被害が別のサーバにも広がっていたことが分かったという。
新たに判明した不正アクセスでは、攻撃者が10月28日から31日にかけて、アララメッセージのサーバを経由して契約企業のシステム環境に侵入していた。97台のサーバから約7700万件のメールアドレスや会員情報を持ち出したという。
会員情報には氏名、性別、生年月日、電話番号、会員番号、住所などが含まれ、項目は契約企業によって異なる。件数は精査中で、今後変わる可能性があるとしている。また、1人で複数のメールアドレスを持つ場合もあるため、被害者数を示すものではないという。
また、10月29日に公表した不正アクセスについても、流出したメールアドレスが当初の約301万件から338万6187件に増えたと明らかにした。さらに、契約企業5社が登録していた氏名や会社名などを含む顧客データも、最大41万1827件流出した恐れがある。同社は、今回の約7700万件と重複する可能性があるため、件数は合算していないと説明している。
一連の不正アクセスには、Webサーバの脆弱性やシステム環境の問題が関係していたという。同社は、不正に使用された認証情報の無効化やサーバの通信遮断などを実施し、サービスを全面停止した。今後は侵入経路を特定し、システムの安全性を確認した上で再開を判断する方針。なお、アララが提供する他のサービスへの影響はないとしている。
併せて、攻撃者が同サービスを悪用し、10月28~30日にクレジットカード会社を装った不審なメールを最大約713万通送信していたことも分かった。送信元アドレスは「news@arara.com」で、件名には「利用内容確認のご依頼」「ご利用明細確認のご依頼」などが使われていた。同社は、これらのメールに記載されたURLにアクセスしないよう呼び掛けている。
なお、レジャー・体験予約サービス「アソビュー!」を運営するアソビューも11月3日、今回の不正アクセスにより、会員情報1582万1184件が流出したと発表した。メールアドレスや氏名、電話番号の他、チケットの購入日時や利用施設名なども含まれる。パスワードやクレジットカード情報は対象外としている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Aterm設定画面、「PHP使ってないのに.php」なぜ? NECに聞いた
-
2
「命の砂時計」連呼のGMO会見──熊谷代表の発言にXではツッコミ続出
-
3
Microsoft、メモリ8GBのWindows 11 PCを高速化 マルチタスク処理は最大40%向上
-
4
Google、学校の生徒向けAI機能を原則オフへ 「AIなしのGoogle検索」は選べず批判も
-
5
ノジマオンライン、会員情報約700万件漏えい 不正アクセスでサイト休止、再開未定
-
6
渦中のGMO記者会見、責任の所在はどこに? 熊谷代表が語った“グループ内の力関係”
-
7
GMOペイメント、決済支援システムで「不正なユーザーによる行為」 「Vプリカ」69件漏えい、3件はセキュリティコードも
-
8
ロゴ画像用の公開領域に顧客ファイルも保存 GMO系シングルサインオン、4.5万人分漏えい
-
9
GMO熊谷代表、涙の謝罪会見でも“熊谷節”さく裂──「31年間、もうけるという言葉は使ったことがない」
-
10
Apple、第4四半期として過去最高の増収増益 ターナスCEO初の決算「Siri AIはずっと望んでいたSiri」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR