


クラブツーリズムに不正アクセス 個人情報約432万件漏えいの可能性、サイト停止
クラブツーリズムは10月31日、外部から不正なアクセスを受け、インターネット会員の氏名や国籍、緊急連絡先などの個人情報約432万件が外部に漏えいした可能性があると発表した。
対象は、ネット予約システムに会員として登録している顧客の氏名、国籍、性別、生年月日・年齢、住所、電話番号、メールアドレス、会員ID、緊急連絡先。
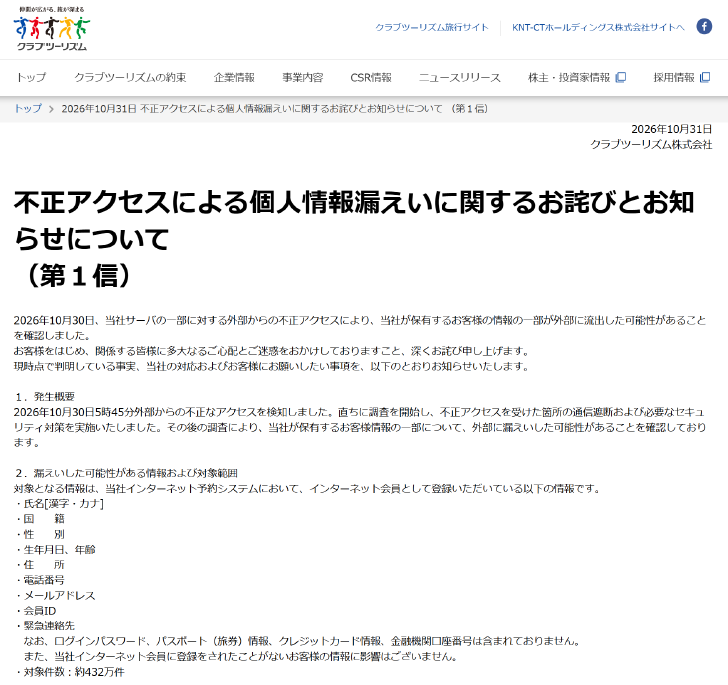 ニュースリリースより
ネット会員に登録したことがない顧客の情報に影響はない。またパスワードやパスポート情報、クレジットカード情報、金融機関口座番号は含まれていない。
10月30日午前5時45分、外部からの不正なアクセスを検知。調査したところ、情報が外部に漏えいした可能性を確認した。
同社は不正アクセスを受けたサーバを隔離し、攻撃元からの通信を遮断した。侵入経路と手段を特定し、問題点を修正したという。今後も調査機関や関係機関の協力を受けながら調査を続ける。
被害拡大の防止と調査のためWebサイトを停止中。安全性を再確認し次第、再開する予定だ。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
AI学習への利用拒否をrobots.txtで一括指定へ OpenAIやGoogleなどが対応表明
-
2
Anthropic、「Claude」の「Max 20x」を「Ultra」に名称変更 月200ドルで5時間ごとの利用制限を撤廃
-
3
日本郵政「ゆうID」不正ログイン、他社で流出したパスワード使うリスト攻撃か……2段階認証必須に
-
4
松屋のアプリに不正アクセス、約238万件の個人情報が漏えい 停止中の補償も予定
-
5
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
6
総務省、GMO攻撃者サイトの「ブロッキング」を通信各社に要請 報道
-
7
FBI、Binanceからの60億ドル超の暗号資産窃盗は北朝鮮「TraderTraitor」の犯行と発表
-
8
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
9
SNSでバズった〝四足歩行モビリティ〟は本当に実現する? 川崎重工の開発者が「山で四つんばい」になって見えてきたもの
-
10
Binanceの約1兆円流出、北朝鮮ハッカー集団「TraderTraitor」の犯行か
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR