


人気ゲーム「NIKKE」公式PCランチャーで不正プログラム実行か CDN上でスクリプト改ざん ユーザーは対策を
韓国発の人気ゲーム「勝利の女神:NIKKE」(ニケ)の運営チームは11月5日、PC版ランチャー(ゲーム起動用アプリ)のスクリプトファイルの一部が第三者に改ざんされ、ランチャー起動時に不正プログラムが実行される可能性があったと発表し、謝罪した。
NIKKEは、韓国SHIFT UPが開発し、中国Tencentのゲームブランド「Level Infinite」がグローバル配信するスマートフォン/PC向けシューティングRPG。
運営側は、今回の不正プログラムの詳細を明らかにしていない。公表前に問題を指摘していた外部の研究者は、改ざんされたスクリプトが、PCを遠隔操作してパスワードなどを盗み出せる「K2F」と呼ばれるプログラムを送り込む仕組みになっていたと報告していた。
運営チームは11月4日午前2時30分ごろにクライアントを修正してアップデートを実施し、修正済みのランチャーを配布。その後、ユーザーに告知した。
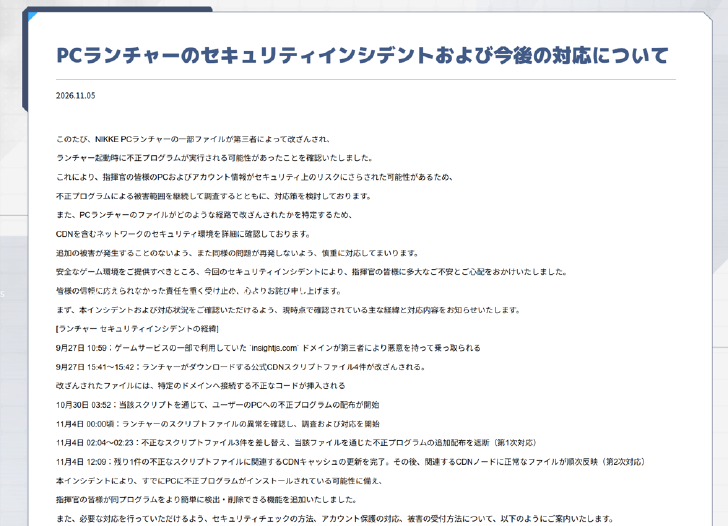 運営チームの告知より。経緯も書かれている
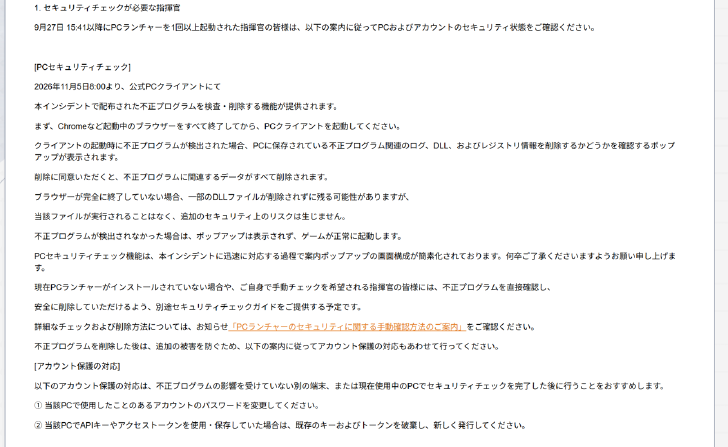 プレイヤーに、多岐にわたるセキュリティチェックを求めている
9月27日午後3時41分以降にWindows版ランチャーを一度でも起動したユーザーに対して、公式PCクライアントの機能などを活用したセキュリティ確認を呼び掛けている。
さらに、対象PCで使ったことがあるパスワードを安全なPCから変更し、APIキーやアクセストークンを破棄・再発行することや、ウイルス対策ソフトのフルスキャン、Microsoft Defenderのオフラインスキャンなども求めている。
ユーザーにはゲーム内アイテムなどを贈ってわびる。ゲーム外のアカウントの異常や金銭的な被害が発生した場合は、カスタマーサポートに問い合わせるよう呼びかけている。
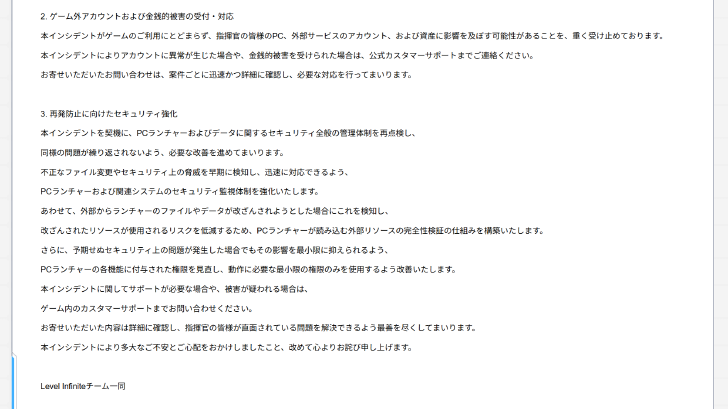 金銭的な被害にも対応へ。TencentのLevel Infiniteチーム名義だ
「insightjs.com」乗っ取られ、遠隔操作マルウェア仕込まれた可能性
公式Xに掲載された謝罪文は、開発元のSHIFT UPではなく、配信を担当するTencentのLevel Infiniteチーム名義。「改ざんによってランチャー起動時に不正プログラムが実行される可能性があった」「現在配布中のランチャーは修正済みで、正常に利用できる」などと説明している。
公表された経緯によると、9月27日午前10時59分、ゲームサービスの一部で使っていたドメイン「insightjs.com」が第三者に乗っ取られた。同日午後3時41〜42分には、ランチャーが公式CDNから読み込むスクリプトファイル4件が改ざんされ、特定のドメインに接続する不正なコードが仕込まれた。
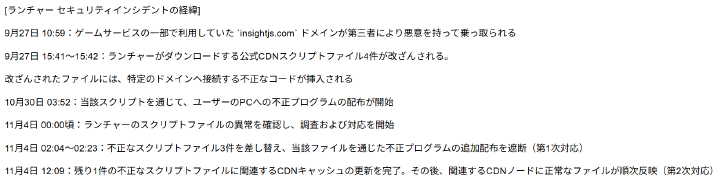 公式サイトで公表された経緯より
運営による公式発表前、問題について研究・公表していたMotherSphere氏の報告によると、CDN上にある公式のJavaScriptファイル4つが、外部のサイトからスクリプトを読み込む状態になっていたという。
運営の発表によると、10月30日午前3時52分から、このスクリプトを通じてユーザーのPCへ不正プログラムの配布が始まった。
MotherSphere氏はこの不正プログラムについて、攻撃者による遠隔操作が可能な「K2F」で、遠隔操作されると、ブラウザに保存したパスワードやログイン情報(Cookie)、暗号資産ウォレットのデータなどが盗まれたり、SNSなどに不正ログインされたりするリスクがあると警告していた。
運営は11月4日に異常に気づき遮断
運営側が異常に気付いたのは11月4日午前0時ごろ。同日午前2時4分〜23分に不正なファイル3件を差し替えて追加配布を遮断し、午後0時9分に残る1件に関わるCDNキャッシュの更新を終えた。
同チームは、ファイルが改ざんされた経路を特定するため、CDNを含むネットワークのセキュリティ環境を確認中。影響範囲も調べている。
再発防止策として、ランチャーと関連システムの監視体制の強化、ランチャーが読み込む外部リソースの完全性(改ざんされていないか)を検証する仕組みの構築、ランチャーの各機能の権限を必要最小限に絞る見直しを挙げている。
PC版クライアントのセキュリティ機能で点検→パスワード変更など求める
運営チームは、プレイヤーがPCをチェックするための点検ガイドを用意し、対応を求めている。
PC版クライアントに組み込まれたTencentのチート対策・セキュリティ機能「ACE」(Anti-Cheat Expert)に、11月5日午前8時から今回の不正プログラムを検査・削除する機能を追加しており、これを使った点検を案内している。ただ、ブラウザが起動したまま点検すると、一部の不正なファイルを削除できない場合があるため、点検前にChromeなどのブラウザを完全に終了するよう求めている。
ランチャーを入れていない人向けに、手動で確認する方法も公開した(リンク)が、ランチャーのログファイルを探し、内容を確認し、不正なレジストリ項目を削除する――など、多段階にわたり、かなり複雑だ。手動で確認する場合、ランチャーのログに「k2f_chan registered」という文字列があれば、不正プログラムが実行された可能性があるとしている。
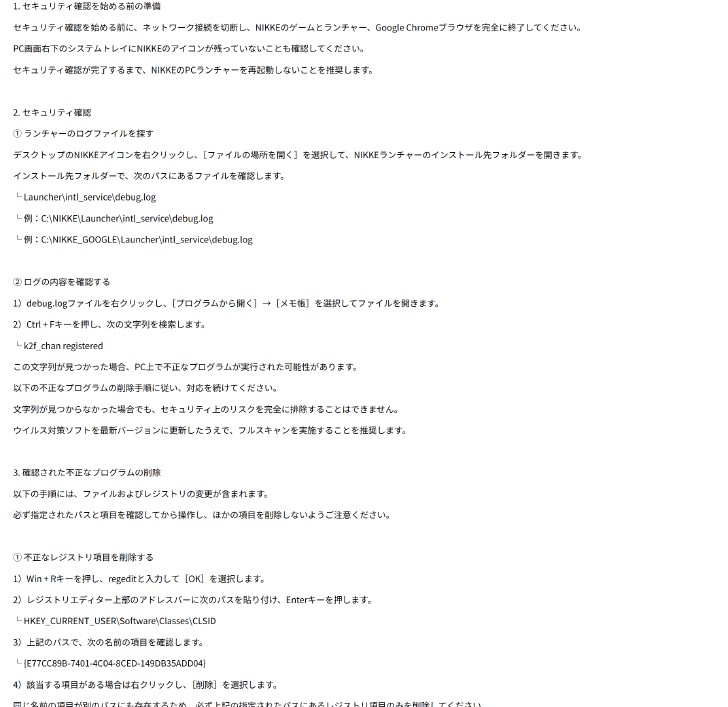 手動で確認する際の手順の一部
不正プログラムを削除した後は、そのPCで使ったことのあるアカウントのパスワードを変更し、PCにAPIキーやアクセストークンを保存していた場合は破棄して再発行するよう求めている。これらの作業は、点検を終えたPCか、影響を受けていない別の端末で行うよう勧めている。
最後に、ウイルス対策ソフトのフルスキャンと、Microsoft Defenderのオフラインスキャンを実施するよう推奨している。
モバイル版は影響を受けておらず、点検は不要としている。
4500万ダウンロードの人気ゲーム、「売上の半分が日本」報告も
NIKKEは2022年11月4日にリリースされ、26年11月4日で4周年を迎えたばかり。2周年時には世界累計4500万ダウンロード超(2024年10月末時点)をうたっており、米Sensor Towerの集計(26年5月)では、売上の48.3%を日本のユーザーが占め、国別で最大だった。
今回のインシデントをめぐり、Xでは「情報の発信が遅い」といった批判や、「ユーザーのPC全体がリスクにさらされているのに対応や補償が不十分」とする声が出ている。一方で「運営も被害者」などと理解を示す声もある。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
中国メーカー、出荷前のAndroid端末に犯罪用のバックドアを設置か Googleが取引停止
-
2
無印良品、クレカ「MUJI Card」カード番号全ケタ、約109万件漏えいか 不正アクセスで続報
-
3
e-Taxに「不審な通信」 緊急メンテで利用停止、再開未定 「年末調整できない」悲鳴【復旧】
-
4
Aterm設定画面、「PHP使ってないのに.php」なぜ? NECに聞いた
-
5
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
6
セガ系に不正アクセス ゲームセンター向けサービス停止 バンダイ系の「太鼓の達人」などにも影響
-
7
ビックカメラG、メールアドレスなど約1490万件漏えいの可能性 委託先への不正アクセスで
-
8
「不気味の谷を越えた」? 中国の美男美女型ロボット「U1」話題 286万円から
-
9
デニーズアプリに不正アクセス 旧アプリ移行処理で認証情報を不正作成される 個人情報漏えいか
-
10
Microsoft、メモリ8GBのWindows 11 PCを高速化 マルチタスク処理は最大40%向上
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR