


中国メーカー、出荷前のAndroid端末に犯罪用のバックドアを設置か Googleが取引停止
中国の端末メーカーが製造したAndroid端末に、遠隔から操作できるバックドアを仕込み、そのアクセス権を犯罪者らに販売していた――米Googleは11月3日(現地時間)、Android TV端末など130万台超に不正ソフトが組み込まれ、広告詐欺や不正な通信の中継などに悪用されていたと発表した。
 出典:ロイター
関与を指摘されたのは、中国のOEM/ODMメーカーVideostrong Technology(深圳市)。Googleは同社が金銭目的で意図的に不正ソフトを組み込んだと判断し、取引を停止。Google認証済みAndroid端末の製造・販売や、他の認証端末メーカーへのソフトウェア供給も禁じた。
仕込まれた不正ソフト「x.cpe」とは?
対象となったのは、テレビに接続して動画配信サービスなどを利用するセットトップボックス(STB)を中心とした端末。これらには、外部から遠隔操作できるバックドアとして機能する不正ソフト「x.cpe」が出荷時から組み込まれていた。Videostrongはx.cpeを使い、端末をまとめて遠隔操作するネットワーク(ボットネット)「XCPE」を構築していたという。
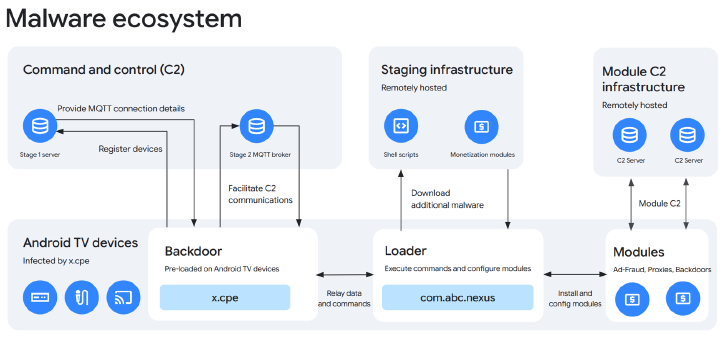 XCPEマルウェアの概要(公式ブログ)
x.cpeは、Googleが端末認証時に行うセキュリティテストをすり抜けるため、端末の初回起動後に不正なコードを読み込む仕組みを採用していた。利用者が同ソフトを削除しても、再起動すると自動的に再インストールされるほか、セキュリティ機能「Google Play プロテクト」を無効化する機能も備えていた。
Googleの調査では、攻撃者が遠隔から端末の画面をキャプチャーしたり、キー入力を送り込んで端末を操作したりしていたことも確認。その他、アカウント情報やシステムログなどを外部に送信していたという。
感染端末はどう悪用されていた? 通信の中継や広告詐欺に
Googleによると、Videostrongは犯罪に関わる外部の事業者にバックドアへのアクセス権を販売して収益を得ていた。同社は、アクセス権を購入した事業者が開発した不正ソフトを、遠隔操作で感染端末に導入させていた。
最も多かったのは、感染端末のインターネット回線を第三者の通信の中継に使う「住宅用プロキシ」としての悪用だ。利用者が知らないうちに、自宅の回線が他人の通信に利用される仕組みで、1台の端末にプロキシ用の不正ソフトが最大3種類組み込まれていた例もあった。Googleは、Videostrongが感染端末から可能な限り収益を得ようとしていたと指摘している。
このほか、広告の閲覧数を水増しする広告詐欺への悪用や、別の不正ソフトが追加でインストールされていたことも確認した。
警察庁などと連携し妨害 審査体制も強化
Googleは、日本の警察庁のほか、米Lumen、HUMAN Security、Plume、Synthient、TrendAI(トレンドマイクロのAIセキュリティブランド)と協力し、10月最終週にXCPEの運用を妨害した。ボットネットの制御や不正ソフトの配信に使われていたサーバとドメインに加え、感染端末に後から追加された別の不正ソフトに指令を送るドメインについても、停止に向けた法的措置を講じた。
追加された不正ソフトはXCPE以外の経路でも広がっているため、Googleは今回の措置により、別の経路で感染した少なくとも1000万台の端末についても、攻撃者のアクセスを断てると見込んでいる。
Googleは再発防止策として、既存の審査プロセスを見直し、認証済みAndroid TV端末のファームウェア(ハードウェアを管理するためのソフトウェア)に不正なコードが含まれていないか確認する仕組みを強化するとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
中国メーカー、出荷前のAndroid端末に犯罪用のバックドアを設置か Googleが取引停止
-
2
無印良品、クレカ「MUJI Card」カード番号全ケタ、約109万件漏えいか 不正アクセスで続報
-
3
Aterm設定画面、「PHP使ってないのに.php」なぜ? NECに聞いた
-
4
セガ系に不正アクセス ゲームセンター向けサービス停止 バンダイ系の「太鼓の達人」などにも影響
-
5
ビックカメラG、メールアドレスなど約1490万件漏えいの可能性 委託先への不正アクセスで
-
6
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
7
デニーズアプリに不正アクセス 旧アプリ移行処理で認証情報を不正作成される 個人情報漏えいか
-
8
Microsoft、メモリ8GBのWindows 11 PCを高速化 マルチタスク処理は最大40%向上
-
9
「不気味の谷を越えた」? 中国の美男美女型ロボット「U1」話題 286万円から
-
10
「命の砂時計」連呼のGMO会見──熊谷代表の発言にXではツッコミ続出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR