


政府、相次ぐ情報漏えいで事業者に注意喚起 「基本的な対策が不十分」な事例を複数確認
内閣官房の国家サイバー統括室は11月5日、国内で相次ぐ個人情報の漏えいを受け、Webサイトやモバイルアプリを運営する事業者向けの注意喚起を公表した。最近の情報漏えい事案にて「基本的な対策が十分でなかったことが原因とみられる事例を複数確認した」と説明し、事業者へセキュリティ対策の徹底を求めた。
統括室によると、攻撃者がインターネット上のWebサイトなどを大規模に調査し、侵入可能なシステムを探して個人情報を窃取したとみている。こうした標的の調査や侵入には、AIが利用されている可能性が高いと分析しており、従来の脆弱性診断では比較的低リスクと評価されていた複数の問題を組み合わせることでシステムへの侵入につながったり、攻撃の大規模化が容易になったりしたことで幅広い事業者が標的になっているという。
さらに、事業者側もモバイルアプリ開発時のセキュリティ対策不足や、Webサイトなどの設定不備、サポートが終了したソフトウェアや既知の脆弱性が修正されていないソフトウェアの継続使用など基本的な対策が十分でなかった事例も複数あると指摘している。
国家サイバー統括室が求める3つの対策
今回の注意喚起では、主にWebサイトやモバイルアプリを運営し、個人情報を取り扱う事業者に向け、3つの分野で対策を示した。
1つ目は、システムの運用・管理段階での対策だ。同統括室は、使用しているソフトウェアの構成や脆弱性を把握し、対処の優先順位や期限を決めるよう求めている。また、インターネットに公開された管理画面が、推測しやすいパスワードや総当たり攻撃により不正アクセスを受けた事例などを挙げ、不要な管理画面や機能を公開しないよう呼び掛けた。
その他、AIを悪用した脆弱性探索による攻撃の高度化を懸念。AIなどを活用した継続的な脆弱性診断や、ログ分析による不審な挙動の監視も行うよう促した。
2つ目は、設計・開発段階での対策だ。開発当初からセキュリティを考慮する「セキュリティ・バイ・デザイン」の徹底を呼び掛ける。公開アプリの解析によってAPI経由で不正に情報を取得する手口も確認しており、アクセス制限や認証情報の適切な管理を求めた。個人情報を扱うシステムでは、公開前の脆弱性診断も推奨した。
3つ目は、委託先などサプライチェーンを経由した侵入への対策だ。委託先や保守事業者の環境を足掛かりに、発注元に侵入するケースがあるという。そのため、委託先が使うVPNやリモートデスクトップなどの接続経路を洗い出し、多要素認証を導入するよう求めている。
OSS(誰でも利用・改良できるオープンソースソフトウェア)や外部ライブラリについても、深刻な脆弱性が公表されたときの初動手順を決めておくよう呼び掛けている。
国家サイバー統括室は10月9日にも、修正パッチの速やかな適用や多要素認証の導入など、組織全体の基本対策を求める注意喚起を公表している。今回はWebサイトやモバイルアプリの運用・開発にも広げ対策を示した。
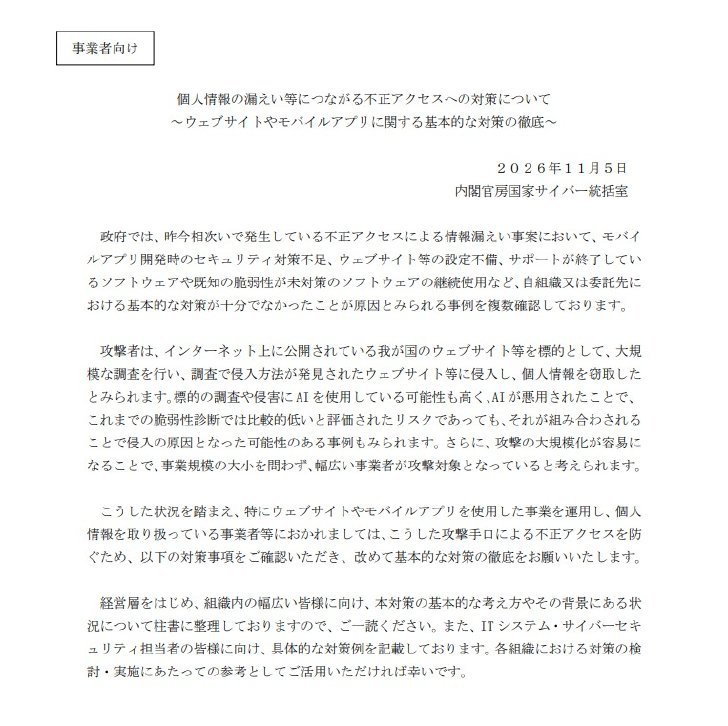 プレスリリース冒頭
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
中国メーカー、出荷前のAndroid端末に犯罪用のバックドアを設置か Googleが取引停止
-
2
複数の信金でATM利用・振り込みできず──共同システムで障害、128信金に影響か 再開めど立たず
-
3
松屋アプリ、9日ぶり復旧 「お詫び」でポイント最大3倍
-
4
年収やローン保証額、免許証番号など最大32万人分漏えい SMBC系、保証業務システムに不正アクセス
-
5
「My docomo」「ドコモオンラインショップ」が緊急メンテ 外部からの不正アクセスの可能性で
-
6
「給与維持の週休3日制」AI効率化で実現 しかし社員が喜ばず……なぜ? 「ライザAI」提供企業で起きたこと
-
7
人気ゲーム「NIKKE」公式PCランチャーで不正プログラム実行か CDN上でスクリプト改ざん ユーザーは対策を
-
8
【更新】ドコモ、全国で通信障害 通話・データとも利用しづらく
-
9
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
10
モスやワークマン、IIJmioも アララへの不正アクセスで顧客情報の流出発表相次ぐ
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR