


セキュリティ啓発団体に不正アクセス 個人情報最大1.5万件漏えいか
情報セキュリティの普及啓発に向けて活動する日本ネットワークセキュリティ協会(JNSA)は11月6日、同協会が運営する「情報セキュリティ理解度チェックサービス」が第三者による不正アクセスを受け、最大1万5128件の個人情報が漏えいした可能性があると発表した。利用者のIDやハッシュ化したパスワードなどが漏えいした可能性がある。同サービスは現在停止している。
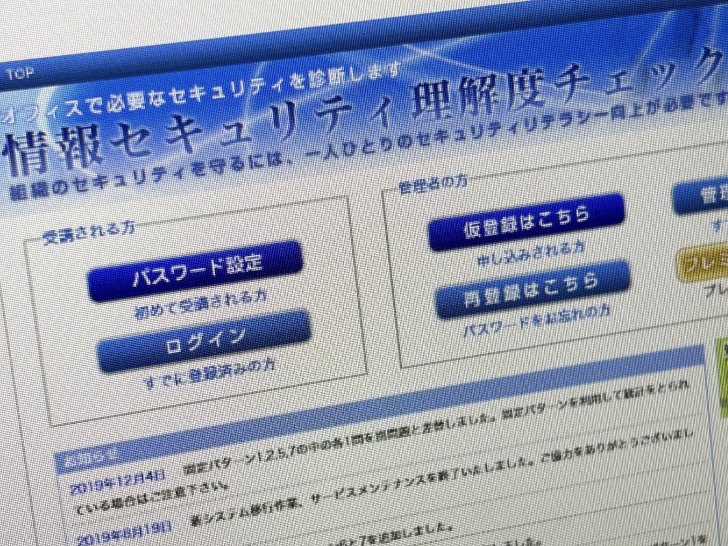 「情報セキュリティ理解度チェックサービス」の案内(国家サイバー統括室)
情報セキュリティ理解度チェックサービスは、企業や団体が従業員の情報セキュリティに関する理解度を確認するためのもの。漏えいした可能性がある情報は利用者のIDやハッシュ化されたパスワードに加え、同サービスの受講を管理する担当者の指名、企業名、メールアドレス、組織所在地、従業員数、業種、利用ユーザー数も含まれる。
JNSAは4日に不正アクセスを確認。その後の調査で、10月30日夜ごろから攻撃を受けていた可能性があると分かった。発覚後は被害拡大を防ぐためサービスを停止し、外部専門事業者とともに原因や影響範囲を調査している。現時点で侵入経路は判明しておらず、漏えい件数も変動する可能性があるという。
対象者には特定でき次第個別に連絡する方針。11月6日中に個人情報保護委員会にも報告する予定だ。
また、漏えいした情報を悪用したなりすましメールが届く可能性があるとして、不審なメールのリンクや添付ファイルを開かないよう注意を呼び掛けている。
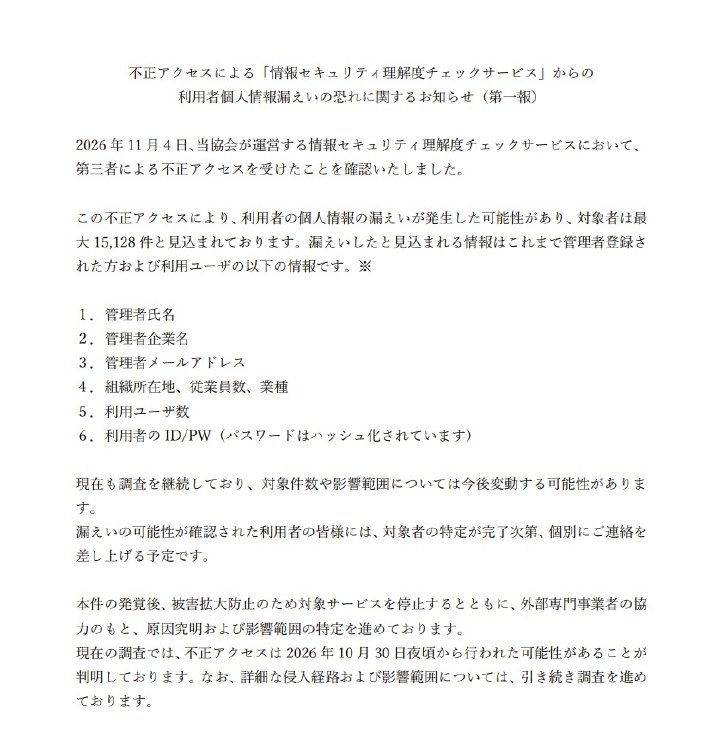 プレスリリース冒頭
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
中国メーカー、出荷前のAndroid端末に犯罪用のバックドアを設置か Googleが取引停止
-
2
複数の信金でATM利用・振り込みできず──共同システムで障害、128信金に影響か 再開めど立たず
-
3
松屋アプリ、9日ぶり復旧 「お詫び」でポイント最大3倍
-
4
年収やローン保証額、免許証番号など最大32万人分漏えい SMBC系、保証業務システムに不正アクセス
-
5
「My docomo」「ドコモオンラインショップ」が緊急メンテ 外部からの不正アクセスの可能性で
-
6
「給与維持の週休3日制」AI効率化で実現 しかし社員が喜ばず……なぜ? 「ライザAI」提供企業で起きたこと
-
7
人気ゲーム「NIKKE」公式PCランチャーで不正プログラム実行か CDN上でスクリプト改ざん ユーザーは対策を
-
8
【更新】ドコモ、全国で通信障害 通話・データとも利用しづらく
-
9
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
10
モスやワークマン、IIJmioも アララへの不正アクセスで顧客情報の流出発表相次ぐ
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR