




















「WannaCry」騒動とは何だったのか? 感染理由とその対策(1/2 ページ)
2017年5月、また「ランサムウェア」が猛威をふるいました。私たちの写真や仕事の書類など、大事な「データ」を暗号化して人質にし、その回復への対価として金銭(仮想通貨のビットコイン)を要求するという、大変狡猾(こうかつ)な仕組みです。
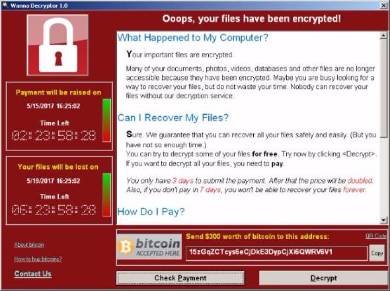 「WannaCry」の感染画面
「WannaCry」(WannaCrypt、WannaCryptor)などと呼ばれる今回のマルウェアは、いくつかの特徴があるために大変大きく取りあげられました。欧州圏では病院が感染被害に遭い、手術や治療ができなくなりました。日本においても日立、JR東日本などが感染被害にあっており、街中のデジタルサイネージも感染したというTwitter投稿があります。
今回話題となった「WannaCry」とは一体なのか。個人でできる対策も含めてまとめてみました。
そもそもWannaCryとは? 何が問題だったのか
そもそも、WannaCryとは何なのでしょうか。このマルウェアは「ランサムウェア」と呼ばれるタイプのもので、感染するとPC内に入っている.jpg、.mp3、.pptx、.docx、.xlsxなどの主要な拡張子を持つファイルを暗号化します(参考:外部サイト)。
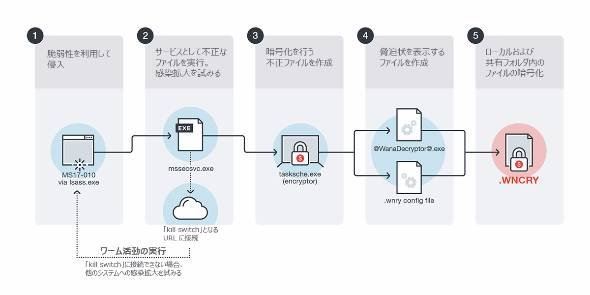 WannaCryの活動概念図(トレンドマイクロ)
暗号化を解除するためには、指定されたアドレスに対しビットコインを支払うよう指示されます。このように、感染者に対し直接金銭を要求するのが、ランサムウェアの特徴です。
トレンドマイクロによると、日本国内でも多数の攻撃が観測されており、2017年5月7日午前9時から 5月16日午後9時までの9日間で、合計1万6436件の攻撃を確認しているとのことです(トレンドマイクロ セキュリティブログ)。
どうやって感染するのか?
WannaCryは、Windowsの「脆弱(ぜいじゃく)性」を利用し、感染します。脆弱性とはプログラムの「一撃必殺の弱点」です。WannaCryは、Windowsのファイル共有プロトコル「SMBv1」の脆弱性を利用しており、ランダムな通信先に対して攻撃の通信を送りつけ、相手を感染させます。
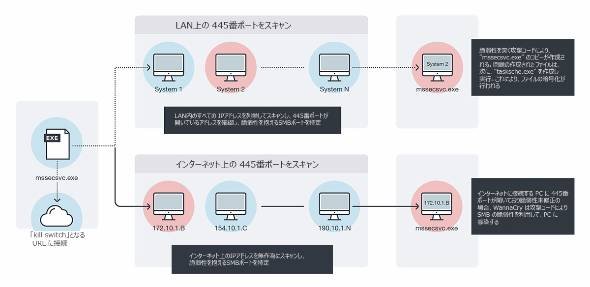 WannaCryのワーム活動概念図(トレンドマイクロ)
通常のマルウェアは、感染させるために「メールを送りつけ、添付ファイルを利用者に“クリックさせる”」ことや、「Webサイトに不正なコンテンツを埋め込み、利用者に“クリックさせる”」ことが必要でした。
ところが、WannaCryの感染は脆弱性を利用し、利用者が何もアクションを起こすことなく感染させられることが大きな特徴です。そのため、脆弱性が残り続けている限り、感染は止まらないのです。
しかし、感染に利用されるSMBプロトコルは、日本においては家庭のブロードバンドルータなどでシャットアウトしていることが多く、インターネット経由では感染が難しいと考えられています。
ただし、外部から該当のプロトコルを受け付けている場合や、ルータの内部に感染端末が何らかの方法で接続されていた場合、感染を止めるすべがない可能性があります。
そのため、各種セキュリティ対策ソフトのアップデートを行い、端末側での防御も必要でしょう。ノートPCなど持ち運べるデバイスでは、安全が確認できないネットワークへの接続に気を付けるべきです。
「WannaCry」の脅威から身を守るには?
WannaCryに限らず、ランサムウェアの被害から身を守るために、下記の点が実現できているかをもう1度確認してください。
OS、アプリは速やかにアップデートを
帰宅時を見計らったかのように実行されるWindows Update。これを適切に行った人には今回の被害は起きていないはずです。面倒くさいかもしれませんが、日々のアップデートをお忘れなく。もちろん、セキュリティ対策ソフトのアップデートも。
個人データはバックアップを 可能な限り「復元する練習」も
ランサムウェアへの最大の防御は「バックアップ」です。もし被害に遭っても、バックアップからデータを復元できるのであれば問題ありません。ほとんどの場合、バックアップをしていても「戻す」経験がないかもしれません。戻せることが分かれば安心できるはず。ぜひ、訓練を。
感染してしまっても、落ち着いて
今回のWannaCryに関しては、日本の個人利用PCが感染することはあまりないと思います。しかし、一般的にランサムウェアに感染したら、きっとパニックになってしまうでしょう。
まずは落ち着いて、ネットワークからPCを外し、暗号化されてしまったファイルも消さない方がいいでしょう。身代金を払うべきかどうかは暗号化されてしまったデータの質によります。身代金を支払う前に、利用しているセキュリティ対策ソフトのサポート窓口に相談しましょう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
5
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
6
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
-
7
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
8
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
9
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
10
「漏えい」の一言で素通り客が振り返る──相次ぐ情報流出の中で開幕のセキュリティ展示会 来場者の態度も激変
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR