




















ChatGPTで個人情報漏えい OpenAIが原因と対策を説明
米OpenAIは3月24日(現地時間)、20日にChatGPTを短時間オフラインにした理由を説明した。ユーザーに別のユーザーの氏名、メールアドレス、住所、クレジットカード番号の下4桁、カードの有効期限が表示される問題があったためオフラインにし、バグを修正したという。
個人情報が漏えいしたのは、有料版「ChatGPT Plus」の会員の約1.2%で、影響を受けた可能性のある全員に連絡したという。
この問題と同時に、一部のユーザーに別のユーザーのチャット履歴が表示されてしまう問題も発生していた。
ChatGPTのチャット履歴は、画面の左側にあるサイドバーに表示され、クリックするとチャットの続きを再開できるようになっている。このサイドバーに他人のプロンプトが表示されていた。
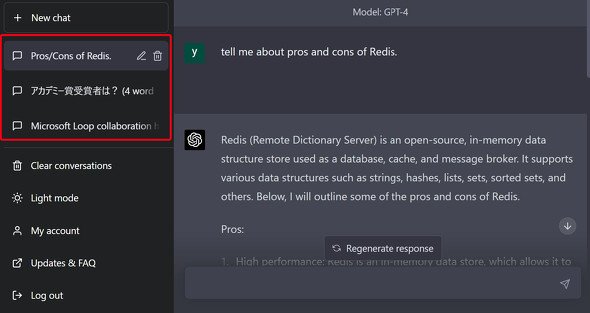 赤枠部分がチャット履歴
OpenAIによると、バグは修正され、「数時間分を除いて、チャット履歴を復元できた」という。
チャット履歴と個人データが他のユーザーに表示されてしまった原因は、いずれもChatGPTで採用しているインメモリ型データベースシステム「Redis」(Remote Dictionary Server)のクライアントのライブラリのバグ。「バグはRedisクライアントのライブラリであるredis-pyにあった。バグを特定し、Redisメンテナーにパッチを提供した」。
他人の住所や支払情報が表示されたのは、20日午前1時から午前10時の間に誤って別のユーザーに送られたサブスクリプション確認メールを開いたユーザーか、この時間枠内にChatGPTで「My Account」→「Manage my subscription」をクリックしてアカウント情報を表示したユーザー。「データが実際に他人に公開されたユーザーの数は非常に少ないと考えている」。
OpenAIは公式ブログで、Redisのバグと対策について、詳細に説明している。
サム・アルトマンCEOは22日の夜、「私たちはこの件を遺憾に思っている」とツイートし、技術的な説明をすると約束していた。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
2
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
3
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
4
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
5
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
6
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
7
「AIでエンジニア派遣は不要になる」のか? 各社に肌感を聞いた 求められる人材、明確に変化
-
8
ロリポップ改ざん問題でツイート炎上のGMO熊谷社長、「強気すぎた」と謝罪
-
9
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
-
10
コミックシーモア、流出は最大約420万件に メールアドレスや生年月日など 不正アクセスの経路特定・遮断は完了
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR