




















1年前に騒がれたFeliCaの脆弱性、JVNがようやく公表 深刻度は「高」
IPAとJPCERT/CCが共同で運営する脆弱性対策情報ポータルサイト「Japan Vulnerability Notes」(JVN)は7月21日、ソニーの非接触ICカード技術「FeliCa」の一部ICチップに、深刻度「高」の脆弱性(CVE-2026-59776)が見つかったと公表した。
2025年7月24日にアンノウン・テクノロジーズの切敷裕大氏がIPAに届出をした後、25年8月28日に共同通信が報じ、大きな騒ぎになった脆弱性が、約1年経ってようやく公表された。当時は正式公開前に報道が先行したことが問題視され、経産省などが脆弱性情報の取り扱いに関する異例の要請を出す事態になっていた。
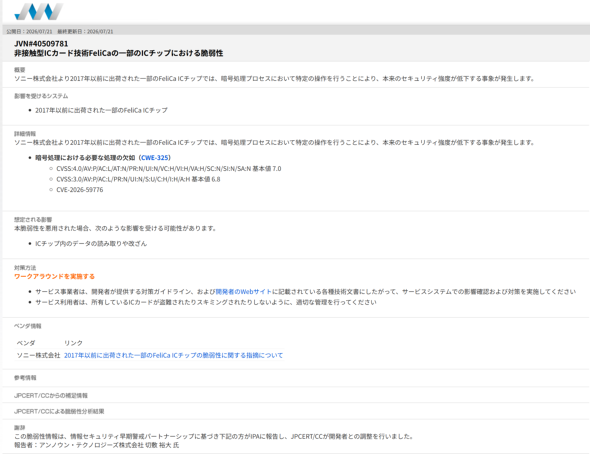
JVNの発表によると、脆弱性の深刻度を示すCVSS v4.0のスコアは7.0、CVSS v3.0は6.8(いずれも10点満点中)。攻撃には対象となるカードなどへの物理的なアクセスが必要と評価されており、ネット経由などで遠隔から狙えるものではない。
対象は2017年以前に出荷された一部のICチップ。暗号処理に必要な処理が欠如しており、特定の操作によりチップ内データの読み取りや改ざんが可能になるという。
攻撃にはカードへの物理的なアクセスが前提(攻撃元区分:物理)で、攻撃の複雑性は「低」。JVNは、サービスシステム側で実施するワークアラウンドを対策として案内している。
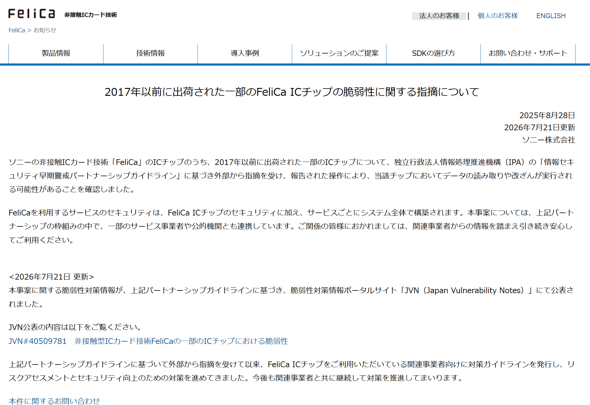 ソニーの告知より
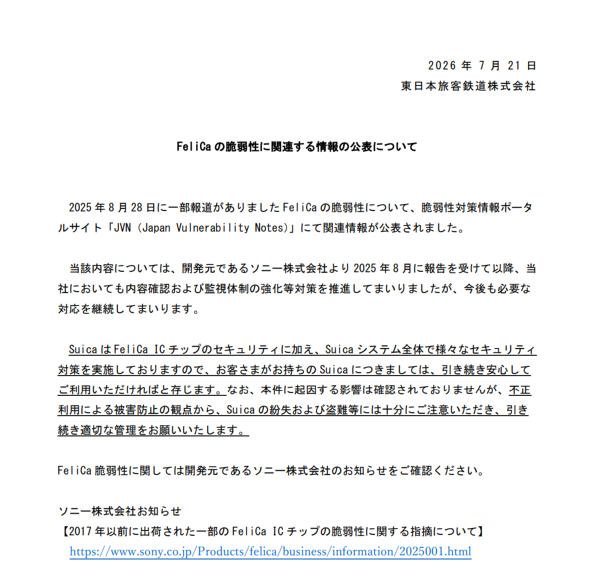 JR東の告知より
JVNはサービス事業者に対し、ソニーが提供する対策ガイドラインや技術文書に従ってシステム側で影響確認と対策を行うよう求めた。利用者向けには、カードの盗難やスキミングを防ぐよう求めている。
ソニーも同日付でお知らせページを更新し、関連事業者向けに対策ガイドラインを発行して対策を進めてきたと説明。JR東日本もSuicaについて本件に起因する影響は確認されていないと発表した。
報告からJVNでの情報公開まで約1年を要しているが、長期化の理由は公表されていない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
-
2
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
3
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
4
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
-
5
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
6
「お名前.com デスクトップクラウド」不正プログラム設置で全プラン停止 FX用VPS、2万6739サーバに影響か
-
7
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
8
メドレー、不正アクセスで停止中のサービスを作り直して再開へ 従来システムは再稼働させず
-
9
ふるさと納税の「ふるさとチョイス」、会員情報445万件流出 寄附控除試算額も
-
10
フジテレビに不正アクセス、メディア関係者の個人情報最大730件漏えいか 番組宣伝システムが被害
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR