




















「見えないWeb攻撃」──情報漏えい対策の盲点
“サイバー兵器”と化すDDoSやWeb攻撃 背景にはウクライナ・東アジア情勢などの緊張(1/4 ページ)
ロシアのウクライナ侵攻や徐々に緊迫度を増す東アジア情勢などの地政学的なリスクの高まりは、引き続きサイバー攻撃のアタックサーフェス(攻撃対象領域)と攻撃の手法に変化をもたらしている。
前回(2022年8月)の記事では、Web攻撃の大きな変化の兆しとその背景について洞察したが、本記事ではその後に起きたDDoS攻撃とWeb攻撃を新たなデータを加えて検証。改めて企業や組織が取るべき対策を具体的に示していきたい。
連載:「見えないWeb攻撃」──情報漏えい対策の盲点

コンテンツデリバリーネットワーク(CDN)サービスを基盤に、各種のクラウド型セキュリティサービスを手掛けるアカマイ・テクノロジーズでWebセキュリティの動向を追う中西一博氏が、非常に発見が難しくなっているWeb攻撃の実態と手口を暴き、その対策について解説する。
以前の連載:迷惑bot事件簿
日本を狙うDDoS 「犯行声明なし」に注意
2022年9月、親ロシアを標榜するハッカー集団「KILLNET」が行ったと考えられるDDoSで、デジタル庁などの行政システムや民間のサイトが一時的なサービス停止を余儀なくされた。また2023年の2月には、同じく親ロシア派のハクティビスト(何らかの主張を持ったハッカー集団)の一つ、「Noname057(16)」 が、防衛省の弾道ミサイル防衛などに対抗してサイバー空間でのDDoS攻撃を実施したと主張。金融や製造業、エネルギー関連企業のサイトに攻撃を試みたとみられる。
同時期にアカマイ・テクノロジーズ(以下アカマイ)でも、官公庁、金融、製造、重要インフラ関連企業へのDDoSの試行を観測してこれを阻止している。
近年の日本でのDDoS対策は、当初の東京オリンピックの開催年の2020年に合わせたものだった。同大会のスポンサー企業だけでなく、国土強靭(きょうじん)化政策の一環として中央省庁や重要インフラ事業を行う民間企業などで対策が進められた。
しかしその導入が一段落した後は事情が違う。20年以降に作られた組織や、企業の新規サービスの中にはまだ十分対策が取られていないものがあり、たびたび起きるDDoSによってサービス停止などの被害を出している。
最近では、23年5月19日から本会議が開催されたG7広島サミットにあわせ、5月20日夕刻には広島市が、さらに一連の関連会議の開催期間中に複数自治体の公式サイトがDDoSと考えられる攻撃でアクセス困難に陥った。
実はアカマイでも、これに類すると思われるトラフィックの急増を19日夜に観測。防御に成功し、短時間で攻撃試行は収束した。一連の攻撃には、ハクティビストのような犯行声明が確認されていない。攻撃者のプロファイルが異なっているとも考えられる。
DDoSを行う攻撃者の属性は一様ではない。KILLNETやNoname057(16)のようなハクティビストによって行われる攻撃は、犯行声明が出されることが多く、起きた事象との関連性を比較的推測しやすい。一方で、国家が主導して行うDDoSは”兵器”として運用されるため、一般的に攻撃の意図が読みづらい。
これら“サイバー兵器”としてのDDoSは、周到な予備調査や準備を行なったうえで、作戦上必要なときに確実に標的のサービスを停止できるよう調整されるので、より警戒すべき事案だといえるだろう。
ロシアや中国など旧共産圏の国では、国家や政府系の組織と、犯罪組織やハクティビストの境界があいまいであることも理解しておくべきだ。民間の組織に偽装して国家が組織を運用するケースの他、ロシアは国家機関が既存の民間/有志の組織に接触を図り、必要になったら徴用する仕組みづくりに長けている。
ハクティビストのDDoSでは、攻撃の協力者を募集するケースもある。下図は、NoName057(16) がSNS「Telegram」上でDDoSを行うツールを配布し、さらに攻撃成功に応じた報酬(インセンティブ)を渡す仕組みまで用意して協力者を募る様子をまとめたものだ。
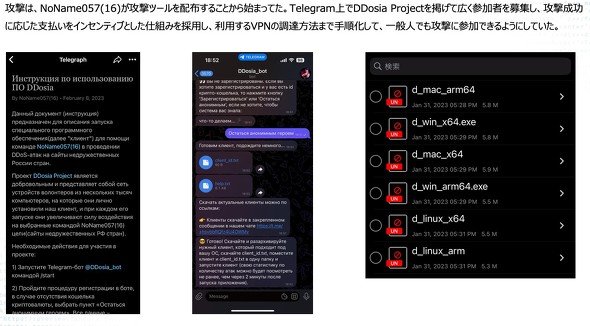 NoName057(16) が行った日本へのDDoSに協力する参加者を募集する様子
このように一般人が攻撃に加担するようになると、もともと見分けにくいDDoSと正規のユーザーアクセスがさらに見分け辛くなる。状況によっては、一般市民に広がったネットワークを持つ民間組織を、国家機関が操ろうとする可能性も考慮しておく必要もある。
今のところ、国家の介在するハイブリッド戦で観測されているDDoSの手法や攻撃の規模とハクティビストや犯罪者が行うDDoSに大きな乖離は見られない。十分な予防措置をとっておけば、深刻な被害は抑止できると考えて良いだろう。ただし、攻撃ベクトルの傾向を観測すると、既知の手法が用いられているものの、その比重にこれまでにない変化が見られた。
Copyright © ITmedia, Inc. All Rights Reserved.


「見えないWeb攻撃」──情報漏えい対策の盲点
さまざまなWebサービスが、巧妙に隠された「見えないWeb攻撃」に狙われている。個人情報漏えいや犯罪行為を引き起こしている攻撃の実態を、独自のデータを交えて分析する。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
2
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
3
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
4
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
5
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
6
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
7
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
8
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
-
9
「お前らの作品は所詮コピーだ」――富野由悠季さん、プロ論を語る
-
10
「AIでエンジニア派遣は不要になる」のか? 各社に肌感を聞いた 求められる人材、明確に変化
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR