




















日本へのサイバー攻撃、五輪開始後は約10倍に 組織委「対策を徹底する」
コンテンツ・デリバリー・ネットワークなどを手掛ける米Cloudflareは7月27日、東京オリンピック(東京五輪)の競技が始まってから、日本へのサイバー攻撃の数が前週比で10倍以上に増加したとする調査データを公開した。インターネットのトラフィックを分析したところ、Webサイトやサーバに過剰な負荷を与えて障害を起こす「DDoS」攻撃が競技開始後から明らかに増えているという。
Cloudflareが公開したダッシュボードを見ると、7日間(21日~27日、協定世界時)のサイバー攻撃件数の平均値を1としたとき、約30倍になっていた時点があることが確認できる。攻撃ではないが、開会式中には日本のスポーツニュースサイトへのアクセスも3倍以上に増加したという。
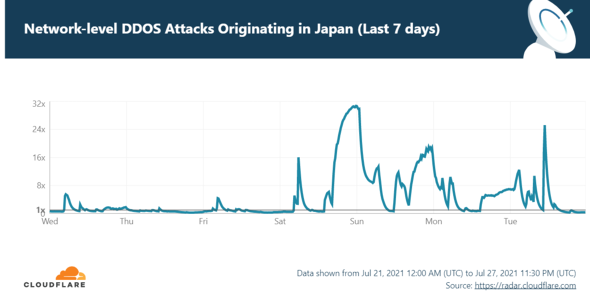 日本で発生したDDoS攻撃(ダッシュボードより)
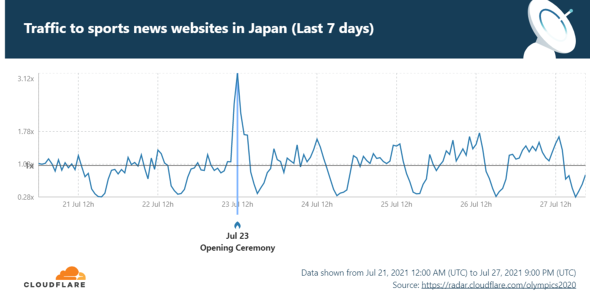 日本のスポーツニュースサイトへのアクセス数(ダッシュボードより)
一方、加藤勝信官房長官は26日の会見で「現時点までにサイバー攻撃は確認されていない」と説明。大会組織委員会にもサイバー攻撃の有無を尋ねたところ「サイバー攻撃の有無や対策についてはセキュリティ上、公表できない」とし、「関係機関と緊密に連携し、対策を徹底していく」と回答した。
過去の五輪では、2016年のリオデジャネイロ五輪でボットネットに感染したPCから組織委員会のデータが盗まれる事態や、18年の平昌五輪ではマルウェアによってチケット発券システムが停止するなどの被害があった。直近では組織委は22日に、観戦チケット購入者らの情報がインターネット上に流出したと発表している。ただし、これは組織委のシステムからの流出ではなかったという。
29日時点までにサイバー攻撃による具体的な被害は報告されていないものの、過去の例からも五輪開催中は開催国へ攻撃が集中すると予想でき、Cloudflareの報告はその裏付けともいえる。攻撃による被害を出さぬよう、組織委など関係各所には最新の注意が求められる。
 国立競技場近くの五輪モニュメント
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
7
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR