




















「Emotet」感染が急速に再拡大 「大幅に拡散した2020年に迫る勢い」 JPCERT/CCが注意喚起
JPCERT/CCは2月10日、メールを介して広がるマルウェア「Emotet」について、2022年2月第1週から感染が急速に再拡大していると注意喚起した。「Emotetに感染し、悪用される可能性がある.jpメールアドレスの数は、感染が大幅に拡大した2020年に迫る勢い」(JPCERT/CC)という。
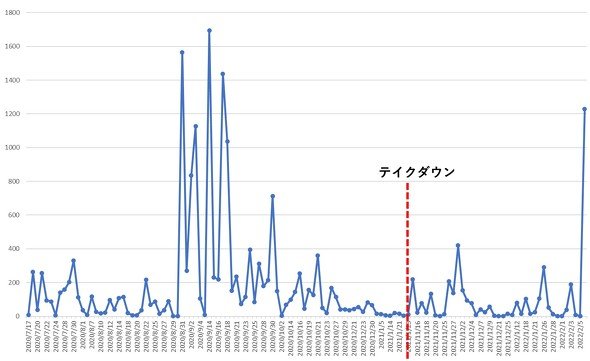 悪用される可能性のある.jpメールアドレス数の観測数の推移
Emotetは、メールの添付ファイルやリンクを開くことで感染するマルウェア。感染すると、メールアドレスやメールの内容、Webブラウザに保存したID・パスワードなどを盗み取られたり、新たな感染につながるメールを勝手に送信し、被害を広げたりする。
JPCERT/CCによれば、再拡散しているEmotetは以下のようなメールを配信する場合が多いという。いずれの場合も、マクロを有効化するとEmotetに感染する可能性がある。
- マクロ付きExcelファイルやWordファイル、もしくはこれらをまとめたパスワード付きZipファイルとしてEmotetを添付したメール
- 本文中のリンクからマクロ付きExcelファイルやWordファイルをダウンロードさせようとするメール
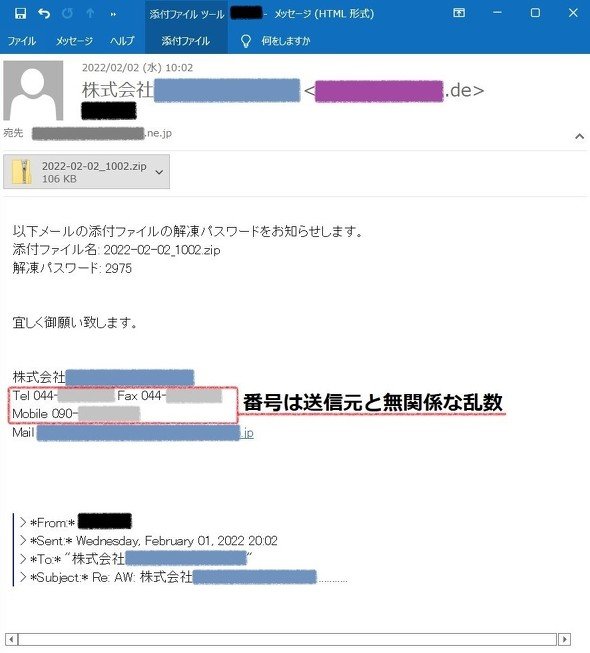 JPCERT/CCが確認したメールのサンプル
一見業務に関係がありそうだったり、取引先や知り合いから送られたりしたメールであっても、添付ファイルやリンクを開く前には送信元に確認するなどの対応を取るようにと、JPCERT/CCは注意喚起している。
また、日本国内のメールサーバがEmotet感染につながるメールを配信するケースも増えていることから、自らメールサーバを運用している組織に対しては、悪用の有無を確認するよう呼び掛けている。
Emotetは2014年から21年1月ごろにかけて感染を広げていたが、各国の治安当局の対応により一度は拡散が止まっていた。しかし同年11月ごろに活動を再開。日本でも、22年2月10日までにクラシエグループやライオン、積水ハウスグループ、リコーグループのリコーリース(東京都千代田区)などが感染を報告している。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
2
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
8
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
9
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
10
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR