




















Emotet活動再開 日本も標的に LACが注意喚起
メールの添付ファイルを通じて感染するマルウェア「Emotet」が10カ月ぶりに活動を再開したと、セキュリティ企業のLACが注意を呼び掛けている。11月17日ごろから、日本の組織にも攻撃メールが届き始めているという。
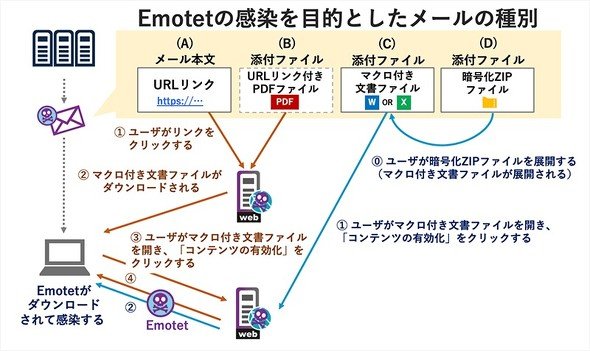 LACの注意喚起より
Emotetに感染すると、メールや添付ファイル、メールアドレス、Webブラウザやメーラーに保存されたパスワードが窃取されたり、Emotetへの感染を引き起こすメールを他の組織や個人に送信したりする。
2014年ごろから2021年にかけて世界で猛威を振るい、関西電力や京セラ、NTT西日本など大企業を含む多数の日本企業が個人情報流出などの被害にあった。
2021年1月にユーロポール(欧州刑事警察機構)がEmotetネットワークの情報基盤に侵入して制圧したため、脅威はほぼなくなったとみられていた。
しかしLACによると、2021年11月15日、Emotetの活動再開を確認。検知数はまだ少ないが「今後猛威をふるう可能性が十分考えられる」という。新しいEmotetは、C2通信にHTTPSを使用するなど、以前のものと異なる部分があるという。
Emotetの主な感染経路は、メールに添付されたOfficeファイルのマクロだ。対策として、添付ファイルを開かないことや、不審なリンクにアクセスしないこと、メールに添付されたOfficeファイルを開いてしまった場合も「コンテンツの有効化」ボタンをクリックせずファイルを閉じること――などを呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
-
2
パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード
-
3
「Claude Mythos 5」、危害の兆候を顧みず実在の開発者を標的に──AnthropicとAISIが分析結果を公開
-
4
「能動的サイバー防御」きょう開始 警察・自衛隊などが攻撃元サーバを無害化 高市首相も狙いを説明
-
5
B級感がたまらない? 映画「ストリートファイター」の魅力と原作ゲームの歴史、ゲーマーマンガ家が熱弁
-
6
GMO、不正取引の被害額を補償へ 見舞金5000円も 「お名前.com」FX用VPSへのサイバー攻撃で
-
7
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
8
GMO、「能動的サイバー防御」発動を政府に要請 「お名前.com」FX用VPSへの攻撃で
-
9
「お前らの作品は所詮コピーだ」――富野由悠季さん、プロ論を語る
-
10
「AIでエンジニア派遣は不要になる」のか? 各社に肌感を聞いた 求められる人材、明確に変化
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR