




















小寺信良のIT大作戦
新機能「サークル」でTwitterはどこへ向かうのか(2/3 ページ)
「サークル」の本質
そもそもサークルは、どのような意図や目的があって作られた機能なのだろうか。サークルについて日本語の説明ページもできている「Twitterサークルについて」が、その意図や目的は判然としない。ただ単に、ツイートの拡散を制御する機能として登場したと考えるしかない。
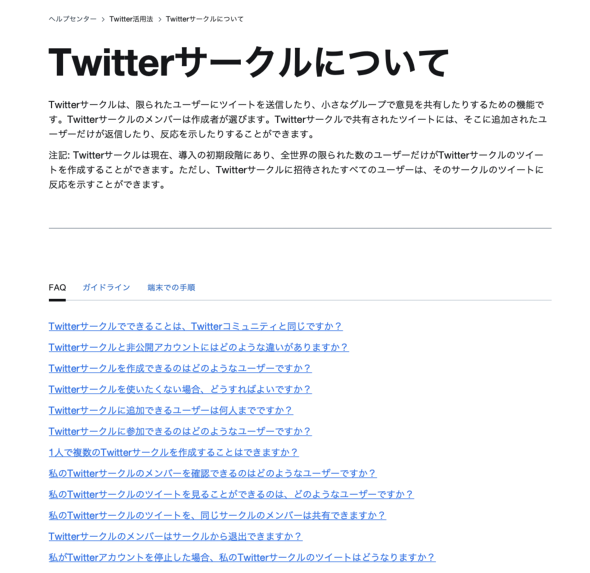 Twitter Circleの説明ページ
非公開アカウントと違うのは、非公開では常にフォロワーだけにしかツイートが送信されないのに対し、公開アカウントでサークルを利用すると、公開と限定公開の2つを使い分けられるというメリットがある。
考えられる利用法としては、差し障りのないツイートは公開で、差し障りのあるツイートはサークルで、ということになるだろうか。そもそも差し障りのあることをTwitterで言うんじゃないよという話もあるが、それはもっともな意見である。
ではサークルでの発言の秘密は、どれぐらい担保できるのかがキモになってくる。公式の説明では、リツイート機能は利用できないものの、スクリーンショットや画面の撮影などまで制限できるわけではないという。そう考えると、完全なシークレットモードとして機能するとはいえないことがわかる。
つまりサークルは、炎上防止対策にはならないということである。気心のしれたメンバーだけを集めたつもりでも、不用意な発言があれば拡散されることはあり得るのだ。メンバーが限定されているんだから、誰が漏らしたかわかるだろうと思われるかもしれないが、拡散者が別アカウントを使ったり、あるいは他の誰かにDMでスクリーンショットを送信するなどした場合、どういうルートで漏れたかを追跡することは難しい。
このような状態で懸念されるのは、サークルがより高精度な「バカ発見器」として機能してしまうことである。Twitterの黎明期といわずつい最近まで、ツイートはフォロワーにしか伝わらないと思いこんでいたユーザーの発言が炎上する事件が相次いだ。サークル機能が拡散防止機能として誤解されたままで利用されれば、同じような悲劇がまた繰り返される事になるだろう。
一般に広く機能公開される前に、サークルという機能の限界について、ちゃんと周知される必要がある。
実際、何に使う?
このサークル、筆者ならどう使おうかと考えているところだが、実際に大学のサークルみたいな立ち位置も考えられる。例えば「多くの人に伝えたくない情報」ではなく、「多くの人からすれば不要な情報」を投下するために使うというのはどうだろうか。
例えば筆者と西田宗千佳氏で発行しているメルマガの、飲み会連絡に使うといった利用を想定してみよう。読者さんたちとは個人的にLINEなどでつながっているわけではないが、ほとんどの方は筆者らをTwitterでフォローしてくれているので、一番連絡がつきやすいツールである。
この利用方法での難点は、どのアカウントがメルマガの読者で、誰が参加する人なのかが分からないと追加できないというところである。この「アカウントと実際の人物との紐付け」は、アカウント名が本名でない場合には、必ず問題になるポイントではないだろうか。
やり方としては、一旦公開の場でメンションなどで参加表明してもらうといったステップが必要になる。だが公開の場で本名を聞くわけにもいかないので、メルマガ読者以外の人のなりすましを防ぐ方法がない。
さすがに150人規模の飲み会を主催したことはないが、50人ぐらいは主催したことがある。50人のアカウントを探してサークルに追加する仕組みは、どのような形で合理化できるのだろうか。全て手作業だったら、辛すぎる。
1アカウント1つしかサークルが持てないのも、運用の足かせになりそうだ。別のイベントのためにサークルを使うとなると、いったん追加したメンバーをリセットするしかない。例えば1つの飲み会が終わったら、このサークルのメンバーはリストに保存できたりするのだろうか。そうした外部書き出し機能がなかったら、悲しすぎる。
実はこうした同好会的利用だったら、2022年2月に導入された「コミュニティ」という機能がある。ただこれは、Twitterが認証した「パブリックアカウント」しか使えない。コミュニティに似ていて、もっとユルく誰でも使える機能として「サークル」をテストしているという部分もあるのかもしれない。
Copyright © ITmedia, Inc. All Rights Reserved.


小寺信良のIT大作戦
ベテランのテクノロジーライターである小寺信良さんがIT分野全般にわたって考察する。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
10
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR