




















“政府のSaaS認定制度”、登録に「特別措置」
デジタル庁や総務省などで構成されるISMAP運営委員会は5月19日、SaaS認定制度「ISMAP-LIU」について、登録に当たっての特別措置を始めた。要件を満たしたサービスは、政府機関しか閲覧できない「特別措置サービスリスト」に追加。正式な認定前から政府調達の参考になる他、一部の監査などを免除される。
ISMAP-LIUへの登録申請を予定しており、認定要件のうち「マネジメント基準」と「ガバナンス基準」を既に満たしているなど4つの条件に当てはまるサービスが対象。リスト入りしたサービスは、いくつかの優遇措置を受けられる。
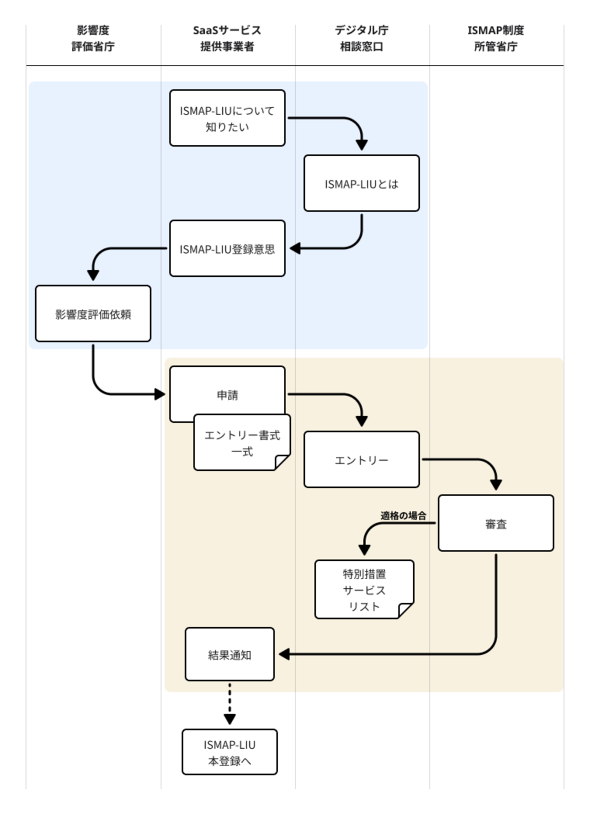 特別措置の概略(デジタル庁公式サイトから引用)
まず、正式な認定を受ける前に「特別措置サービスリスト」にサービスを登録できる。特別措置サービスリストは、政府機関が調達時の参考として閲覧する。ただし、リストは外部には公表しない。正式な認定を受けた後は外部にも公開する。
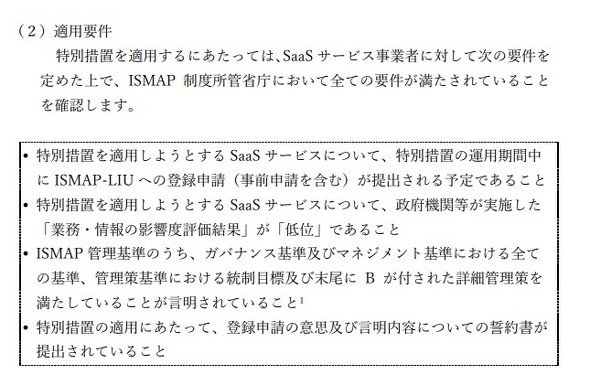 特別措置の適用要件
次に、外部監査の対象範囲を、一度に限り縮小される。内部監査の報告書についても、一度に限り提出が免除となる。制度の運用期間は2025年3月末までの約2年間。期間が過ぎた場合、監査は免除できない。
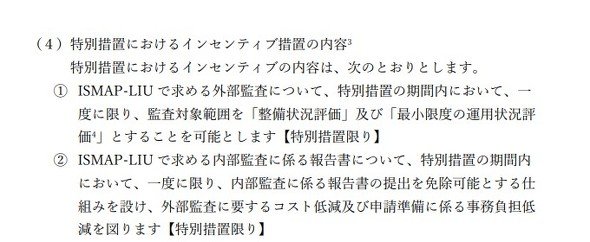 特別措置のインセンティブ
デジタル庁によれば、制度の対象となるスタートアップ・中小企業にとって、認定に必要な要件を整備するコスト・時間的な負担が大きいことから特別措置を設けたという。先行登録にインセンティブを設定することで、負担を軽減し、ISMAP-LIUへの申し込みを促進するとしている。
ISMAP-LIUは、クラウドサービスのうち、セキュリティ上のリスクが小さい情報を扱うSaaSの認定制度。母体となるクラウドサービス認定制度「政府情報システムのためのセキュリティ評価制度」(ISMAP)同様、各省庁はSaaSを調達する際、原則として登録サービスの中から選定する。
ISMAPではこれまで、対象サービスの提供形態は限定しておらず、SaaS、PaaS、IaaSなどをリストに登録していた。登録に当たっては全サービスに共通のセキュリティ基準を求めていたが、用途・機能が限定的なSaaSや、扱う情報の重要度が低いSaaSだと、要求する基準が過剰になる場合があった。
そこで、セキュリティ上のリスクが小さい情報を扱うSaaSを対象に、要求するセキュリティ基準や審査プロセスを変更した枠組みを策定。ISMAP-LIUとして22年11月から制度をスタートした。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
-
2
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
3
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
4
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
-
5
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
6
「お名前.com デスクトップクラウド」不正プログラム設置で全プラン停止 FX用VPS、2万6739サーバに影響か
-
7
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
8
メドレー、不正アクセスで停止中のサービスを作り直して再開へ 従来システムは再稼働させず
-
9
ふるさと納税の「ふるさとチョイス」、会員情報445万件流出 寄附控除試算額も
-
10
フジテレビに不正アクセス、メディア関係者の個人情報最大730件漏えいか 番組宣伝システムが被害
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR