




















JR「スマートEX」会員メアドなど漏えい、約17万件か ユミルリンクへの不正アクセスで
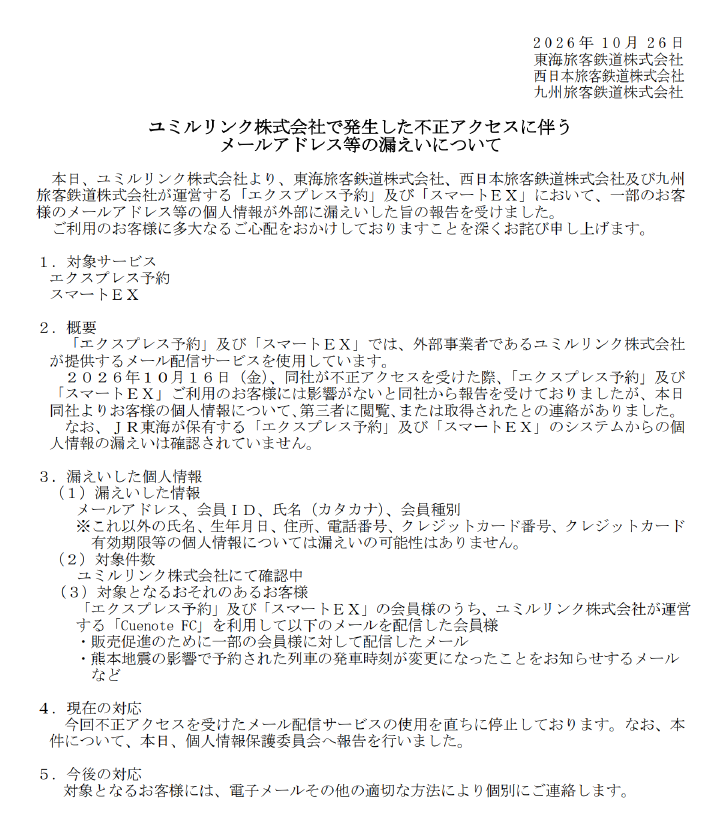
JR東海とJR西日本、JR九州は10月26日、新幹線予約サービス「エクスプレス予約」と「スマートEX」の一部会員のメールアドレス、氏名(カタカナ)などが漏えいしたと発表した。対象件数は確認中だが、現時点で約17万件との報告を受けているという。
メール配信サービス提供元のユミルリンクが受けた不正アクセスを受けたため。JR東海が保有する両サービスのシステムからの漏えいは確認していないという。
 ニュースリリ-スより
漏えいしたのは、一部会員のメールアドレス、会員ID、氏名(カタカナ)、会員種別。クレジットカード情報などは対象外。
ユミルリンクが運営する「Cuenote FC」を使って配信したメールを受け取った会員が対象で、一部の販促メールや、熊本地震の影響で予約した列車の発車時刻が変わったことを伝えるメールなどが該当する。
ユミルリンクは10月16日に不正アクセスを受けた際、「エクスプレス予約」と「スマートEX」の利用者には影響がないと3社に報告していたが、26日になって利用者の個人情報が第三者に閲覧、または取得されたと連絡したという。
3社は、不正アクセスを受けたメール配信サービスの使用を止め、26日に個人情報保護委員会へ報告した。対象の会員には、電子メールなどの方法で個別に連絡する。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
2
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
6
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
Microsoft、約6万人対象の希望退職制度を発表 巨額のAI投資で経費抑制か
-
9
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
10
Anthropic、IPOを正式申請 上半期売上高は約14倍、純損失807億ドル
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR