




















情報流出で停止していた「都税カード払いサイト」再開 「.tokyo」から「.lg.jp」に移行
東京都主税局は4月24日、情報流出で停止していた都税のクレジットカード納付サイト「都税クレジットカードお支払サイト」を再開したと発表した。サイトのURLは、「https://zei.tokyo/」から、地方公共団体のみが使用できる「.lg」ドメインを使った「https://zei.metro.tokyo.lg.jp/」に変更した。
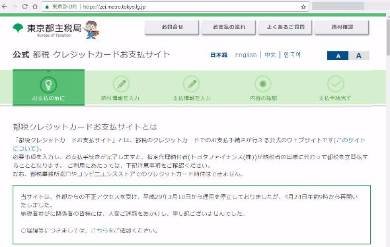 再開したサイト。太字で「公式」を主張している
都税クレジットカードお支払サイトは、都から委託を受けたトヨタファイナンスとGMOペイメントゲートウェイが運営するサイト。
アプリケーションフレームワーク「Apache Struts 2」の脆弱性を悪用したサイバー攻撃を受け、ユーザーのクレジットカード番号などが流出した可能性があるとし、3月10日からサービスを停止していた。
4月24日に再開したサイトでは、システムを変更し、サーバ監視体制を強化したほか、カード情報やメールアドレスはサーバ内に保持しないなど仕様を変更。サイトの運用基準も見直し、危機管理体制を強化したという。
以前のサイトのURLは「https://zei.tokyo/」だったが、「.tokyoのように誰でも取れるドメインを使うと、似たURLのフィッシングサイトを作られかねない。地方公共団体のみが利用できる.lg.jpに移行すべき」との指摘があった。
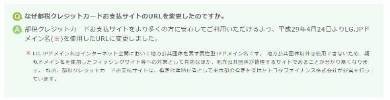 FAQより
新サイトのURLは「https://zei.metro.tokyo.lg.jp/」になっており、「より多くの方に安心してご利用いただけるよう、地方公共団体以外は使用できないlg.jpドメイン名を使用したURLに変更した」とFAQで説明。アクセスするとWebブラウザには緑色の文字で「東京都」と表示され、東京都のEV SSL証明書を使っているようだ。
ただ、サイトの運営は都から指定を受けたトヨタファイナンスが行っていると記載されており、ネット上では、「地方公共団体のドメインとEV SSL証明書を外部の一般企業が利用するのは不適切では」という指摘も上がっている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
楽天カード、本人認証をワンタイムパスワードに統一 27年2月から順次
-
3
グッスマ、顧客の2800人のカード番号全16桁+セキュリティコードなど流出か 下4桁は40万枚分
-
4
「PayPay連携の銀行から、お金全部盗られた」被害報告……原因と対策は? PayPayに聞いた
-
5
松屋の公式アプリとWebサイトが停止 不正アクセスを検知、モバイルオーダーや弁当予約も使えず
-
6
ベネフィット・ワンの委託先に不正アクセス セゾン会員向け優待サービスで約2.9万人分の個人情報漏えい
-
7
不正アクセスによる漏えい人数、半年余りでのべ2億6000万人に 日本人口の2倍超
-
8
ANAの予約情報に不正アクセス、JALと同じ委託先経由で 個人情報をのぞき見た痕跡も
-
9
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
10
OpenAI、AIの行動指針「Model Spec」を改定 “記憶”の使い方や人間による監督を明記
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR