




















Microsoft、NSAが報告した危険度1の脆弱性修正を含む月例セキュリティ更新プログラムを公開
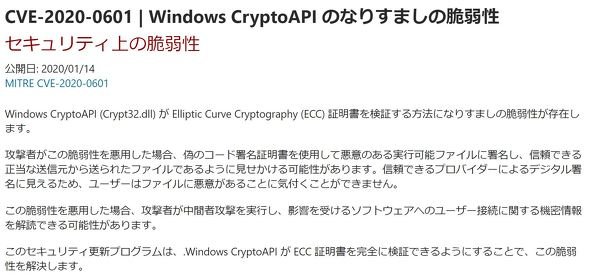
米Microsoftは1月14日(現地時間)、月例セキュリティ更新プログラムを公開した。米国家安全保障局(NSA)から警告を受けた危険度1(上から2番目)の複数のWindowsバージョンに影響する脆弱性「CVE-2020-0601」を含む多数の問題を修正するものだ。
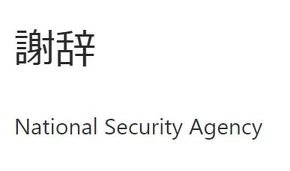 NSAへの謝辞
この脆弱性は、Windows CryptoAPI(Crypt32.dll)がECC証明書を検証する方法に存在する。攻撃者がこの脆弱性を悪用すると、偽の証明書を使って信頼できるプロバイダーになりすまし、ユーザーの機密情報にアクセスする可能性がある。MicrosoftはWindows 10、Windows Server 2016および2019向けのアップデートを提供した。同社は報告者への謝辞にNSAと明示した。
NSAがいつMicrosoftに警告したかは不明だが、米セキュリティ企業Krebs on Securityによると、Microsoftは米軍を含む主要インターネットインフラ管理者には既に更新プログラムを提供済みという。NSAはMicrosoftからの一般向け更新プログラム公開を待ち、セキュリティアドバイザリーで注意喚起した。
NSAはかつて、Windowsの脆弱性を利用するサイバー兵器を開発し、それが流出して問題になった。
この他の更新については、リリースノートを参照されたい。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
-
2
NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも
-
3
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
4
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
5
ふるさと納税の「ふるさとチョイス」、会員情報445万件流出 寄附控除試算額も
-
6
メドレー、不正アクセスで停止中のサービスを作り直して再開へ 従来システムは再稼働させず
-
7
デジタル庁、政府職員18万人にAIエージェント環境を展開──「源内」で提供開始、独自の安全基準も
-
8
阪急阪神百貨店などの共通ID、ほぼ全会員分漏えい 約126万件 予約サイトに不正アクセス
-
9
栃木県警、全職員の情報流出か アルカディア不正アクセス、他県警でも被害判明相次ぐ 報道
-
10
日本企業狙う不正アクセスにAI 攻撃者が自律型侵入テスト「ARTEX」を悪用 GMOイエラエ調査
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR