




















この頃、セキュリティ界隈で
石油パイプラインを停止させた「ダークサイド」のパワー 身代金目当てに大企業を揺さぶる二重三重の脅し(1/2 ページ)
米石油移送パイプライン大手のColonial Pipeline Companyがランサムウェア攻撃を受けて一時操業停止に追い込まれた事件では、消費者のパニック買いを誘発して在庫切れのガソリンスタンドが続出し、価格急騰を招くなどの深刻な影響が広がった。この攻撃に関与したとされる「DarkSide」は、大企業を狙って二重三重の脅しをかけ、巨額の身代金を支払わせているハッカー集団。その手口は、増長する「サービスとしてのランサムウェア」(RaaS)ビジネスの実態を見せつけている。
セキュリティ情報サイトのKrebs on Securityによると、DarkSideが初めて浮上したのは2020年8月、ロシア語のハッキングフォーラムだった。ランサムウェア集団としては比較的新興勢力だったことから、積極的な宣伝を通じてアフィリエート(パートナー)を募り、攻撃を実行させている。
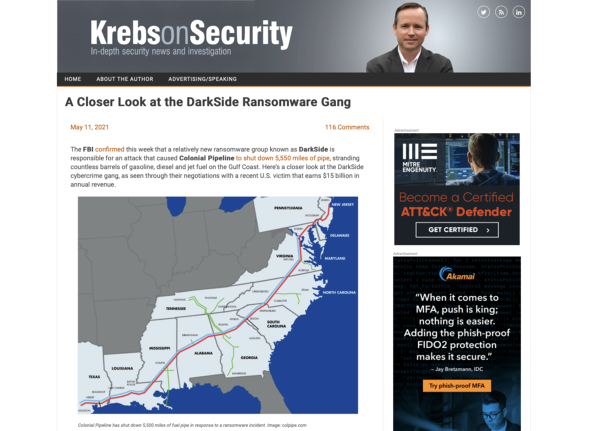 Krebs on Security
狙った企業のネットワークに不正侵入してランサムウェアに感染させ、盗んだデータを暗号化した上で、身代金の要求に応じなければ情報を暴露すると脅しをかける手口は他集団と共通している。
標的とするのは主に大企業で、NASDAQなどに上場している企業を攻撃できると主張。2021年1月には米国の大企業を脅迫して3000万ドル(約30億円)の身代金を要求し、交渉の過程で減額には応じたものの、多額を支払わせていたという。
一般的に、ランサムウェア攻撃に遭った被害企業が身代金を支払ったとしても、データを取り戻せるという保証はない。だがDarkSideはそれを逆手に取って、「信用」を売りにする。「(被害者は)われわれに身代金を支払えば暗号解読ツールを受け取れることを知っている。だから身代金の支払いに応じる確率が非常に高く、交渉にかかる時間も極めて短い」。ブログではそう主張しているという。
被害企業との交渉の過程では、盗んだ情報を小出しにしながら、要求に応じなければ全部暴露すると脅す。分散型サービス妨害(DDoS)攻撃をちらつかせる。株で儲けようとする投資家が被害企業の株価下落を見越して空売りできるよう、事態が公になる前に被害企業の情報を売ることもできると公言する。盗んだ情報の中からサイバー保険に関する情報を見つけ出し、被害者が受け取る保険金の額を知った上で、身代金の減額を拒む。
相手にそんな揺さぶりをかけながら、身代金の支払いへと追い込む手口をセキュリティ各社は紹介している。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
2
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
3
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
4
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
8
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
9
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
10
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR