


この頃、セキュリティ界隈で
狙われるワンタイムパスワード、多要素認証を破る闇サービスが浮上(2/2 ページ)
セキュリティジャーナリストのブライアン・クレブス氏が運営するKrebs on Securityによると、この手のワンタイムパスワード詐取は、詐欺グループが事前に被害者のアカウントのIDやパスワードを入手していることを前提とする。
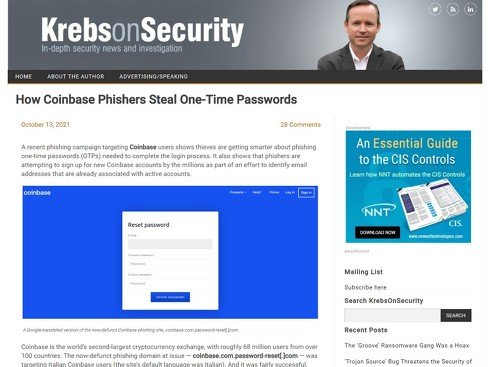 Krebs on Securityの記事
Coinbaseの場合、9月の時点で顧客をだましてIDとパスワードを入力させようとするフィッシング詐欺が横行しているとして、公式ブログで注意を呼びかけていた。主にイタリアの顧客を狙ったフィッシング詐欺サイトを発見・調査したセキュリティ企業Hold Securityによれば、このサイトでは閉鎖されるまでに少なくとも870件の認証情報が盗まれていたと思われる。
Coinbaseの公式サイトを偽装したこのサイトは、被害者がだまされて認証情報を入力するたびに、詐欺グループ側の管理画面に通知が出る。そこで管理者が「情報送信」ボタンをクリックすると、被害者に対して氏名や生年月日、住所などの個人情報の入力を促す画面を表示する。「認証SMS送信」ボタンをクリックすると、被害者の端末の認証アプリが生成したワンタイムパスワードを入力させる画面を表示する仕組みだった。
それでも多くのユーザーは、自分は詐欺サイトにだまされたりはしないと思うかもしれない。しかし個人情報はいつ、どこで流出しているか分からない。闇サイトではそうした情報が大量に売買されている。
「SMSや電話を使ったOTP(ワンタイムパスワード)サービスは、何もないよりはましだが、犯罪集団は相手をだまして安全対策をかわす手段を見つけている」とIntel 471は警鐘を鳴らす。
その背景としてクレブス氏は「SMSベースのワンタイムコードや、アプリで生成されるOTPトークンなど、傍受や偽装が可能な多要素認証手段へとユーザーを誘導するWebサイトやサービスがあまりに多い」と指摘する。
多要素認証とは本来、ユーザーが知るパスワードなどの「知識情報」と、スマートフォンなどの「所持情報」、指紋などの「生体情報」の3要素のうち2要素以上を組み合わせる認証を指す。ところが実際には、同じ知識情報(パスワードとワンタイムコード)を、同じチャネル(Webブラウザ)経由で入力させるサービスも多いとクレブス氏は言う。
「2要素認証の形態としては、認証アプリで生成する時間ベースのワンタイムパスワード(TOTP)コードやプッシュ通知ベースのコード、FIDOセキュリティキーなどの方が確実性は高い」とIntel 471は解説している。
Copyright © ITmedia, Inc. All Rights Reserved.


この頃、セキュリティ界隈で
海外のセキュリティ関連ニュースを追い続けている鈴木聖子さんによる、最近のセキュリティニュースブリーフィング。隔週でお届けします。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
“自動で耳コピ”アプリ、ヤマハが無料公開 音源読み込み→3分でピアノ譜に
-
2
無人タクシー、東京で来年運行へ GO、Waymo、日本交通が合意
-
3
初代Switchに脆弱性 QRコード読み取りで情報漏えいの恐れ 深刻度「高」
-
4
マンガ数冊「105万円でSOLD」物議、メルカリ“マネロン疑惑”を否定「その価格で売れていない」……ならばなぜ?
-
5
「AIで効率化しても仕事が増えるだけ」──月○時間浮かせても報告しない社員たち 広がる“AI版静かな退職”
-
6
不正アクセスで「当選」が「落選」に改ざん ウルトラマンショップのLINE整理券システムで被害
-
7
録画した番組を「Googleドライブ」「OneDrive」に保存 パナソニック新型「DIGA」で
-
8
悪質UIを体験できる「ダークパターン博物館」が話題 解約迷路、偽の閉じるボタンなど 全8種
-
9
パナのBDレコーダーが“クラウド録画”に対応 何ができて、何ができない?
-
10
Appleの「iPhone Duo」は、折りたたみスマホの未来を開くのか、閉じるのか
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR